
APT36、RUSTYSHADEとUSBマルウェアで政府・国防機関を標的に
パキスタンと関連のある脅威アクターAPT36が、インドとアフガニスタンの政府・国防機関を標的とする新たなサイバー攻撃キャンペーンを開始しました。 「Operation RapidRust」と名付けられたこのキャンペーンは、Zscaler ThreatLabzによって2026年8月に確認されたもので、同グループがマルウ
パキスタンと関連のある脅威アクターAPT36が、インドとアフガニスタンの政府・国防機関を標的とする新たなサイバー攻撃キャンペーンを開始しました。 「Operation RapidRust」と名付けられたこのキャンペーンは、Zscaler ThreatLabzによって2026年8月に確認されたもので、同グループがマルウ

インド企業にクラウドインフラを提供する政府機関が、意図せずマルウェアを拡散していました。 インドのソフトウェア技術パーク(STPI)に関連するあるウェブサイトが、偽装されたCloudflare認証ページを配信していること
中古車販売プラットフォームのCARS24は、約3,100人の顧客に関連する機密記録が不正に抽出され、競合企業や外部の自動車ディーラーに1件あたり約₹1,000で売却されたと主張しています。 同社は、今回のデータ流出疑惑によって約₹5.70クロールの商業的損失が生じたと見積もっています。ただし、この損失額の見積もりおよ
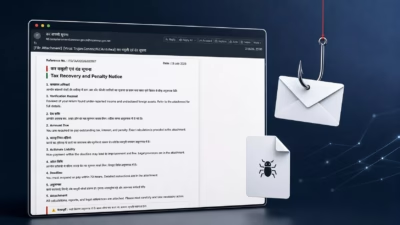
中国語話者の脅威アクターTA4922が、中国本土とインドの組織を標的とした税金をテーマにしたフィッシングキャンペーンを通じて、リモートアクセス型トロイの木馬「PackClient」を展開していることが分かりました。 Proofpointが2026年5月と7月に観測したこの活動は、同グループの初期アクセス能力の拡大と、
パキスタンの脅威アクターが、アフガニスタンの重要な標的をスパイするために新型マルウェアを使用していることが判明しました。しかし同じ攻撃はインドでは壁に突き当たっています。その正体はTransparent Tribe(別名APT 36)で、パキスタンで最も活発な高度persistent脅威(APT)アクターと言えるかもし
自らの実力を証明しようとする試みが、時にルール違反から始まることがあります。インドでは、インド工科大学(IIT)カンプール校とマドラス校のサイバーセキュリティプログラムへの入学を拒否された志願者の学生が、両名門校の公式サイトに侵入するという事件が起きました。しかしIITカンプール校の運営陣は、直ち
インド最大級の国営銀行の一つであるバンク・オブ・バローダ(BoB)は、ダークウェブフォーラムで拡散していた大規模データ流出の疑惑をめぐる数週間の憶測を経て、サイバーセキュリティインシデントの発生を正式に認めました。 同行は2026年7月27日月曜日、X(旧Twitter)で声明を発表し、従業員のメールアカウントが侵害
インド最大級の国営銀行の一つが、脅威アクターが機密性の高い銀行データを窃取し公開したと主張したことを受け、サイバーセキュリティインシデントを報告しました。 バンク・オブ・バローダは月曜日、従業員のメールアカウントが侵害され、「特定のデータ」への不正アクセスが発生したと発表しました。同行によると、インシデントは即座に

インド国営の原子力発電事業者は、同国最大の原子力発電所に関連するとされる文書がインターネット上に投稿された件について、安全性やセキュリティに影響する情報は含まれていないと発表しました。 この声明は、サイバー犯罪グループのWorld Leaksがクダンクラム原子力発電所(KKNPP)に関連するとみられる数千件のファイ
インド最大の原子力発電所の建設に関わる文書が、大規模な流出被害に遭いました。工学系システムの設計図や供給業者の詳細情報、点検報告書、保険関連書類とされる資料が、いずれも公開の場に出回っています。 流出元はリライアンスグループのサーバー ランサムウェアグループ「World Leaks」は、インドのリ
すべての記事を読み込みました