Midnight Blizzardに関連するクラスターが関与したとされるマルウェアキャンペーンのサーバーが、2026年10月5日の時点でも悪意あるファイルを配信し続けていたことが分かりました。
ProtectDevices
このサーバーは、複数のペイロード用パスに対してHTTP 200を返していました。その中には、単純なWindowsインターネットショートカットファイルがPowerShellステージャーを起動するために使うパスも含まれています。
今回の調査結果は、情報が公開されレピュテーションスコアが低くても、攻撃インフラが停止されたとは限らないことを示しています。
Microsoftは関連する活動を「CaptiveCrunch」として追跡しています。同社は、この活動をMidnight Blizzardの運用上のサブクラスターである「Storm-2945」によるものと評価しています。
ReversingLabs(RL)は、自社のファイル分析ではこれらの帰属を裏付けることも否定することもできないとしています。そのため、この活動を「Midnight Blizzardに関連する」ものと位置づけています。
RLはAnthropicが公開した2つのマルウェアハッシュを起点に、過去のテレメトリーを検索しました。その結果、これらのサンプルを213[.]145[.]86[.]112のステージングサーバーに結び付けました。
2つのファイルは、PowerShellステージャーと、CornFlakeとして知られるGo製バックドアです。前者についてMicrosoftはChocoShellと特定しています。
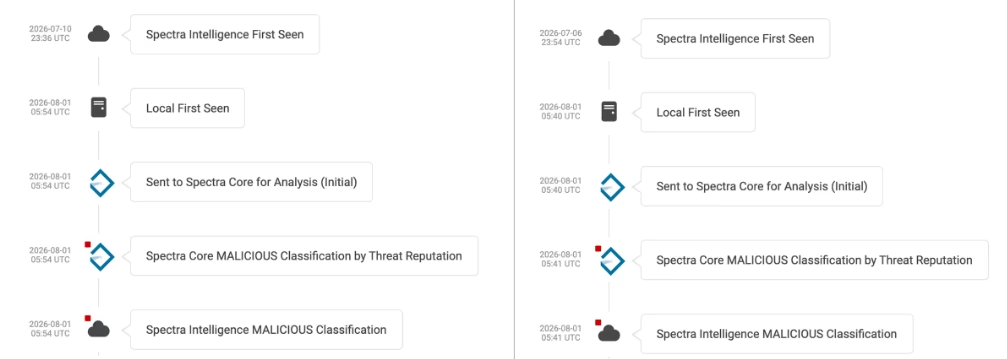
RLがバックドアを最初に観測したのは7月6日、ステージャーは7月10日で、いずれも公開報告の数週間前でした。RLは両方を、Microsoftが調査結果を公表した翌日の8月1日に悪意あるものと判定しました。
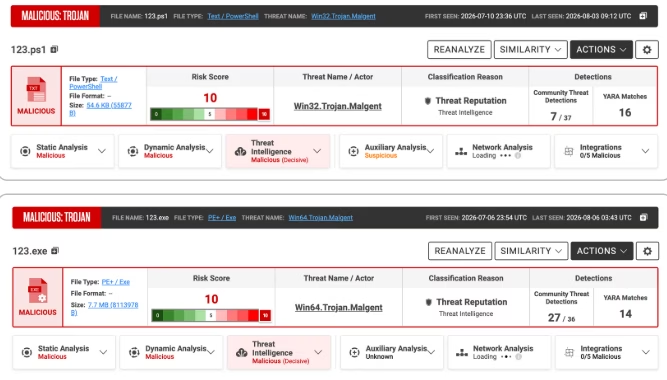
特徴的なビーコンパスやラベルに基づく振る舞いハンティングでは、ハッシュの異なるステージャーのビルドが新たに5つ見つかりました。
これらのサンプルには、35項目の機能プロファイルが共通していました。たとえば、PowerShellの非表示実行、Base64デコードしたコードの実行、ブラウザー履歴の収集、同一サーバーへのビーコン送信などです。
ReversingLabsの分析は、GTG-20006に関するAnthropicの9月のレポートを受けた、同社の以前の調査を拡張したものです。GTG-20006はスパイ活動を行う攻撃者で、Anthropicは、Midnight Blizzardとの関連を指摘する公開情報と整合すると述べています。
Midnight Blizzardのマルウェア
5つのビルドがRLのテレメトリーに現れたのは7月9日から8月3日の間です。この傾向は繰り返しのリビルドと整合しますが、RLは、AIがこれらを作成したとまでは自社のデータからは断定できないとしています。
Anthropicは、攻撃者がClaudeを使い、セキュリティ製品に検知されたインプラントを修正して再展開していたと報告しています。
CyberSecurity Tools
さらにピボット調査を進めると、ステージャーのダウンロードパスを指す短いWindowsインターネットショートカットファイルが2つ見つかりました。加えて、同サーバーから取得したステージャーが2つ、フィッシングドメインとホスティングアドレスの関連も判明しています。
ショートカットファイルには実行可能コードが含まれないため、アンチウイルスエンジンは検知しませんでした。その悪意は、開くURLによって生じていました。
RLはまた、このサーバーがJavaScriptバンドルを装ったファイルをホストしていることも確認しました。キャンペーンの通信では、正規のpolyfillライブラリも使われていました。
10月5日のURL分析では、ステージングサーバーは/s、ショートカット専用の/s URL、偽のJavaScriptバンドルのパスに対してHTTP 200を返しました。
どのリクエストでも、RLが悪意あるものと判定したファイルが配信されました。関連するフィッシングドメインも複数が引き続き到達可能でした。ただし、Outlook Web Accessに似せた1つはHTTP 403を返しています。
この結果は特定時点のスナップショットです。分析時にインフラが応答したことは示していますが、現在も稼働しているかどうかは分かりません。
この攻撃のマルウェアは、認証情報の窃取と永続化を組み合わせています。Microsoftによると、ChocoShellはブラウザーデータとMicrosoft 365トークンを盗み、CornFlakeは永続的なリモートアクセス機能を提供し、感染システムから情報を収集します。
ProtectDevices
RLの分析では、Go製バックドアがブラウザープロファイルやMicrosoft Teamsのデータにアクセスする動作も独自に確認されました。また、192[.]142[.]52[.]31にも別のサーバーが存在する可能性があるとして、確定した指標ではなくハンティングの手がかりと位置づけています。
RLによると、従来のレピュテーション指標は弱く、調査したサーバーの大半はサードパーティによる検知がわずかでした。
そのため、ファイル、URL、ドメイン、インフラの間の関係性が特に重要になります。ハッシュはビルドごとに変わり得ますが、ビーコンのパスや収集ルーチンといった振る舞いは残り続けることがあります。
MicrosoftによるCaptiveCrunch全般の報告では、ホスピタリティ向けネットワークやキャプティブポータル、フィッシングを悪用した通信の操作が説明されています。あわせて、マルウェアの配信や、Microsoft 365アカウントを狙うデバイスコードフィッシングも報告されています。
10月5日の更新では、9月下旬に活動が再開したことも報告されました。その中には、CornFlakeのRust版も含まれます。
活動が続いていることから、公開されたハッシュだけにとどまらない調査が必要です。関連する振る舞いやネットワーク接続をハンティングし、不審なPowerShellや認証情報へのアクセスを確認してください。ホテルやカンファレンスのWi-Fiで更新プログラムのインストールやコマンド実行を促された場合は、慎重に対応する必要があります。
IOC(侵害指標)
| 項目 | PowerShellステージャー | Go製バックドア |
|---|---|---|
| SHA-1 | 937e75e0e1c82eecab69e9b8ad481bd7e0845308 | 510af9bb00ff5d4a6856b1291af55db9f6e13551 |
| MD5 | c6f4df18cb880500f3921a179c3a3766 | fba867df17721879df9d8dcca68d6900 |
| Anthropicのラベル | 「Malware hash」 | 「Windows Backdoor」 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/midnight-blizzard-malware/