
Midnight Blizzard関連のマルウェアサーバー、公表から8週間後もペイロードを配信中
Midnight Blizzardに関連するクラスターが関与したとされるマルウェアキャンペーンのサーバーが、2026年10月5日の時点でも悪意あるファイルを配信し続けていたことが分かりました。ProtectDevices このサーバーは、複数のペイロード用パスに対してHTTP 200を返していました。その中には、単純
Midnight Blizzardに関連するクラスターが関与したとされるマルウェアキャンペーンのサーバーが、2026年10月5日の時点でも悪意あるファイルを配信し続けていたことが分かりました。ProtectDevices このサーバーは、複数のペイロード用パスに対してHTTP 200を返していました。その中には、単純
ホテルのWi-Fiネットワークが、Midnight Blizzardによる攻撃キャンペーンに悪用されています。悪意あるリダイレクト、マルウェア、認証情報の窃取で旅行者を狙う手口です。出典: Dreamlike Street/Unsplash Midnight Blizzardが再び、宿泊施設
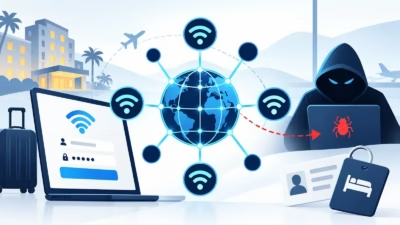
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。 2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました

eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 仕事用ノートパソコンをホテルのWi-Fiに接続すると、企業の認証情報や機密データが流出する恐れがあります。マ

Microsoftは、ホテルや会議施設などの宿泊関連Wi-Fiネットワークがロシアのグループによって悪用され、世界中の旅行者が標的にされていると警告しました。「CaptiveCrunch」と名付けられたこのキャンペーンは、Wi-Fiへのごく普通のログイン操作を、企業アカウントやデバイスを侵害する機会に変えてしまい

ロシアの対外情報機関と関係が深い脅威アクターMidnight Blizzardが、ホテルや会議場などの公共Wi-Fiネットワーク利用者を標的にした攻撃を数か月にわたって続けていたことが、Microsoft Threat Intelligenceの新たな調査結果で明らかになりました。 CaptiveC

CaptiveCrunchと呼ばれるこのキャンペーンは、2026年5月上旬から活動を続けています。Microsoftは、これをロシアと関係のあるスパイ活動グループMidnight Blizzardの作戦下部クラスターであるStorm-2945によるものだとしています。 報告によれば、攻撃者はDNSを操作し、キャプティ

ChocoShellは、Microsoftが新たに公表した「CaptiveCrunch」キャンペーンで使用されているPowerShellベースの情報窃取マルウェアです。世界各地の侵害されたホスピタリティネットワークに接続する旅行者から、Microsoft 365トークン、ブラウザセッション、Wi-Fi認証情報を盗み出