Galagoという名称で追跡されている新興のランサムウェア活動が確認され、既存のPanzerランサムウェアグループとの運用上のつながりが疑われています。世界中の組織を標的とする二重恐喝エコシステムの拡大が懸念されています。
研究者らは2026年9月15日から、Galagoのダークリークサイト(DLS)を直接監視し始めました。観測時点では、同グループのTorベースのリークポータルは稼働しておらず、被害者の情報は一件も公開されていませんでした。
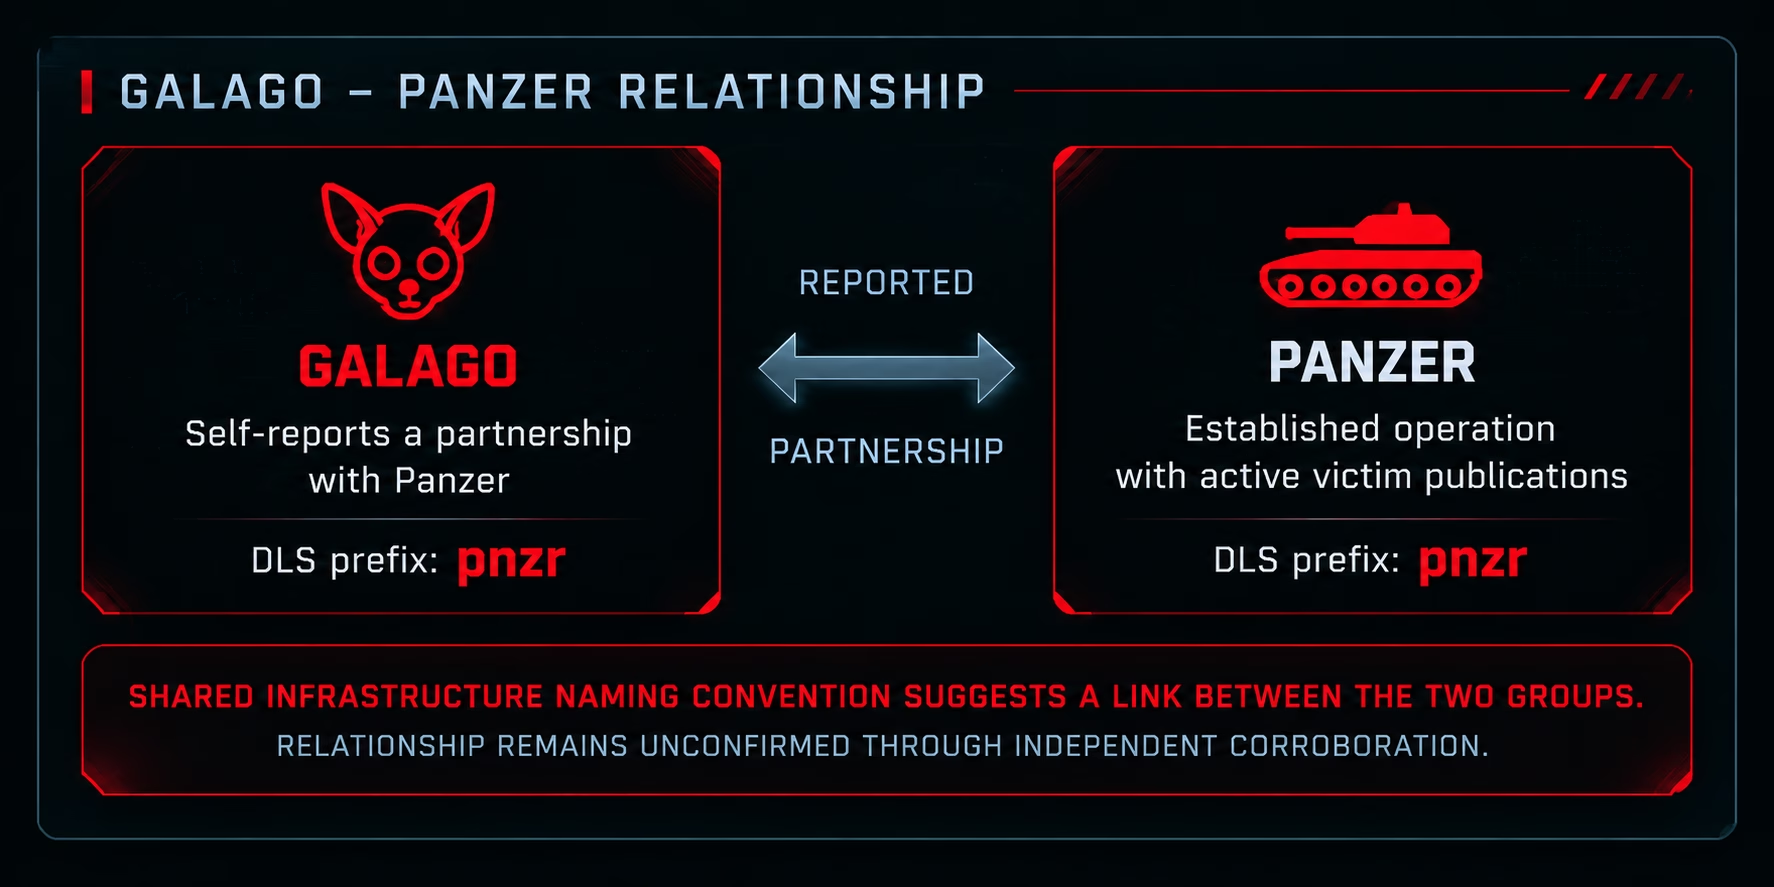
このため、同グループの主張を独自に検証することは難しい状況ですが、このサイトに関連するインフラは、より確立されたPanzer恐喝グループとの関連性を示唆しています。
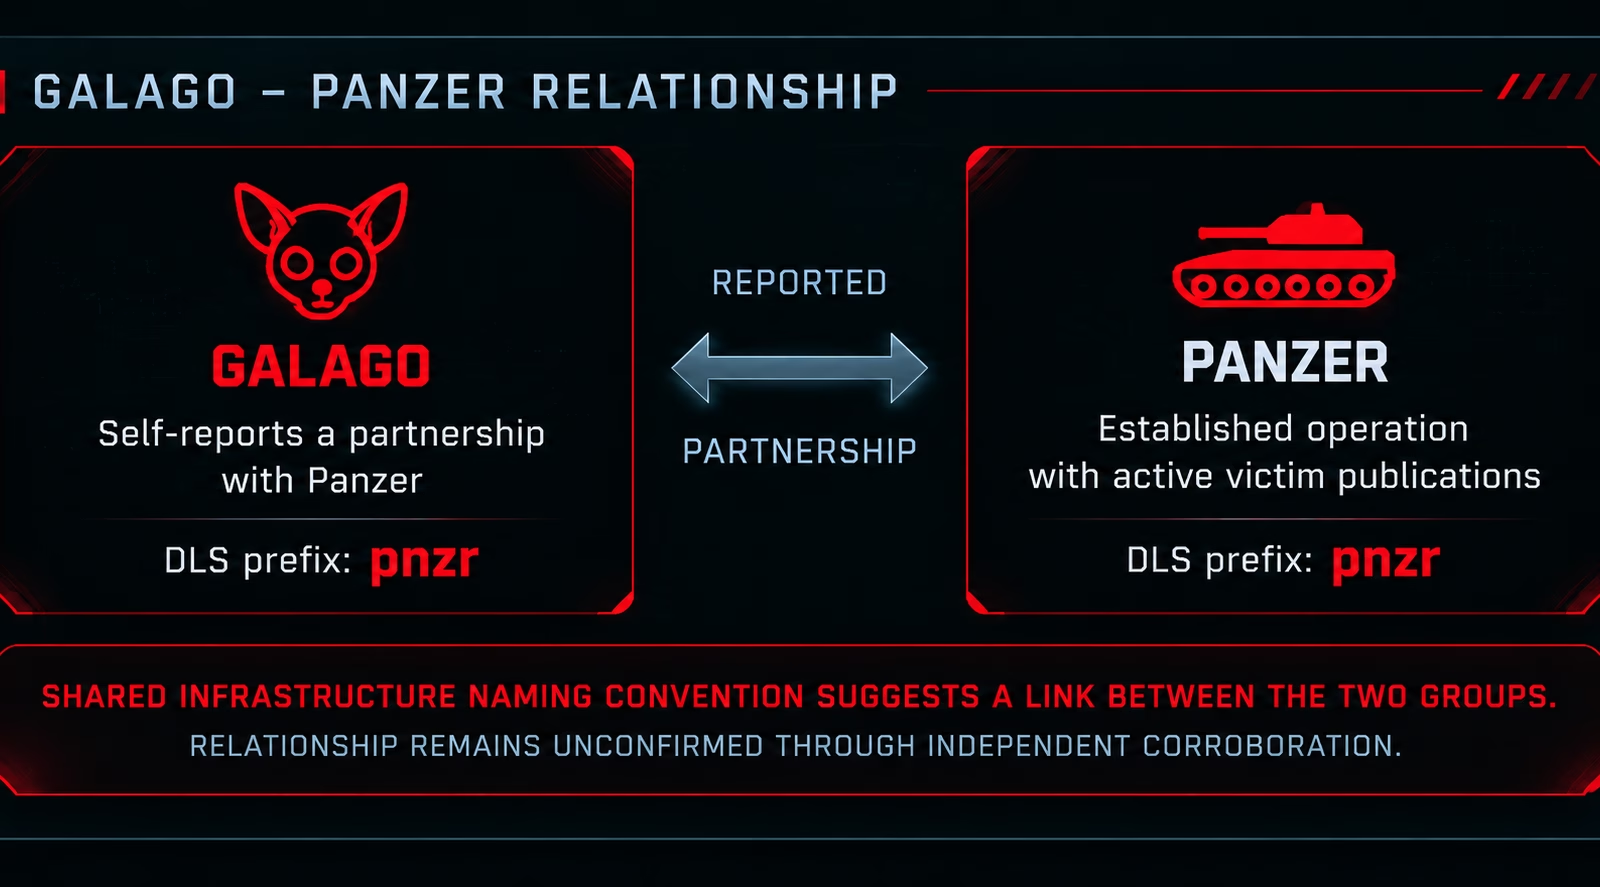
Galagoは自らPanzerと連携して活動していると公言しています。
この主張を裏付けるのが、両グループのリークサイトインフラに見られる共通の命名パターンです。GalagoのドメインはPnzrというプレフィックスで始まっており、これはPanzer自身のリークサイトのアドレスでも使われている命名規則です。
インフラの共有だけでは組織としての完全な統合を証明するものではありませんが、両グループが連携している、ホスティングリソースを共有している、あるいは同じアフィリエイトエコシステム内で活動している可能性を示す注目すべき技術的指標といえます。
Cyberxtronの研究者らによると、Galagoグループが初めて観測されたのは2026年9月9日で、アイスランドを拠点とする医療機関を侵害したとするオープンソースの警告がきっかけでした。
Galagoランサムウェアの活動実態
Panzerはここ数ヶ月、活発な二重恐喝キャンペーンを継続しています。2026年8月5日から9月23日の間に、同グループは32件の被害者をデータリークサイトに公開したとされ、活発な活動が続いていることを示しています。
このペースから見て、PanzerはGalagoのような新興ブランドに対し、インフラやアクセスブローカーとの関係、運用支援、あるいは恐喝の実行能力を提供している可能性があります。
Galagoの登場は、完全に独立したランサムウェアグループというより、意図的なリブランディングまたは拡大戦略を意味している可能性があります。
脅威アクターは、キャンペーンを分散させたり、評判に基づく検知を回避したり、被害者向けの新しいインフラをテストしたり、既存のランサムウェアブランドへの監視強化後も活動を継続したりするために、頻繁に新しいブランドを立ち上げます。
Pnzrという命名の重複は、Galago関連の侵入を調査する防御側にとって、Panzerが重要な手がかりとなることを意味しています。
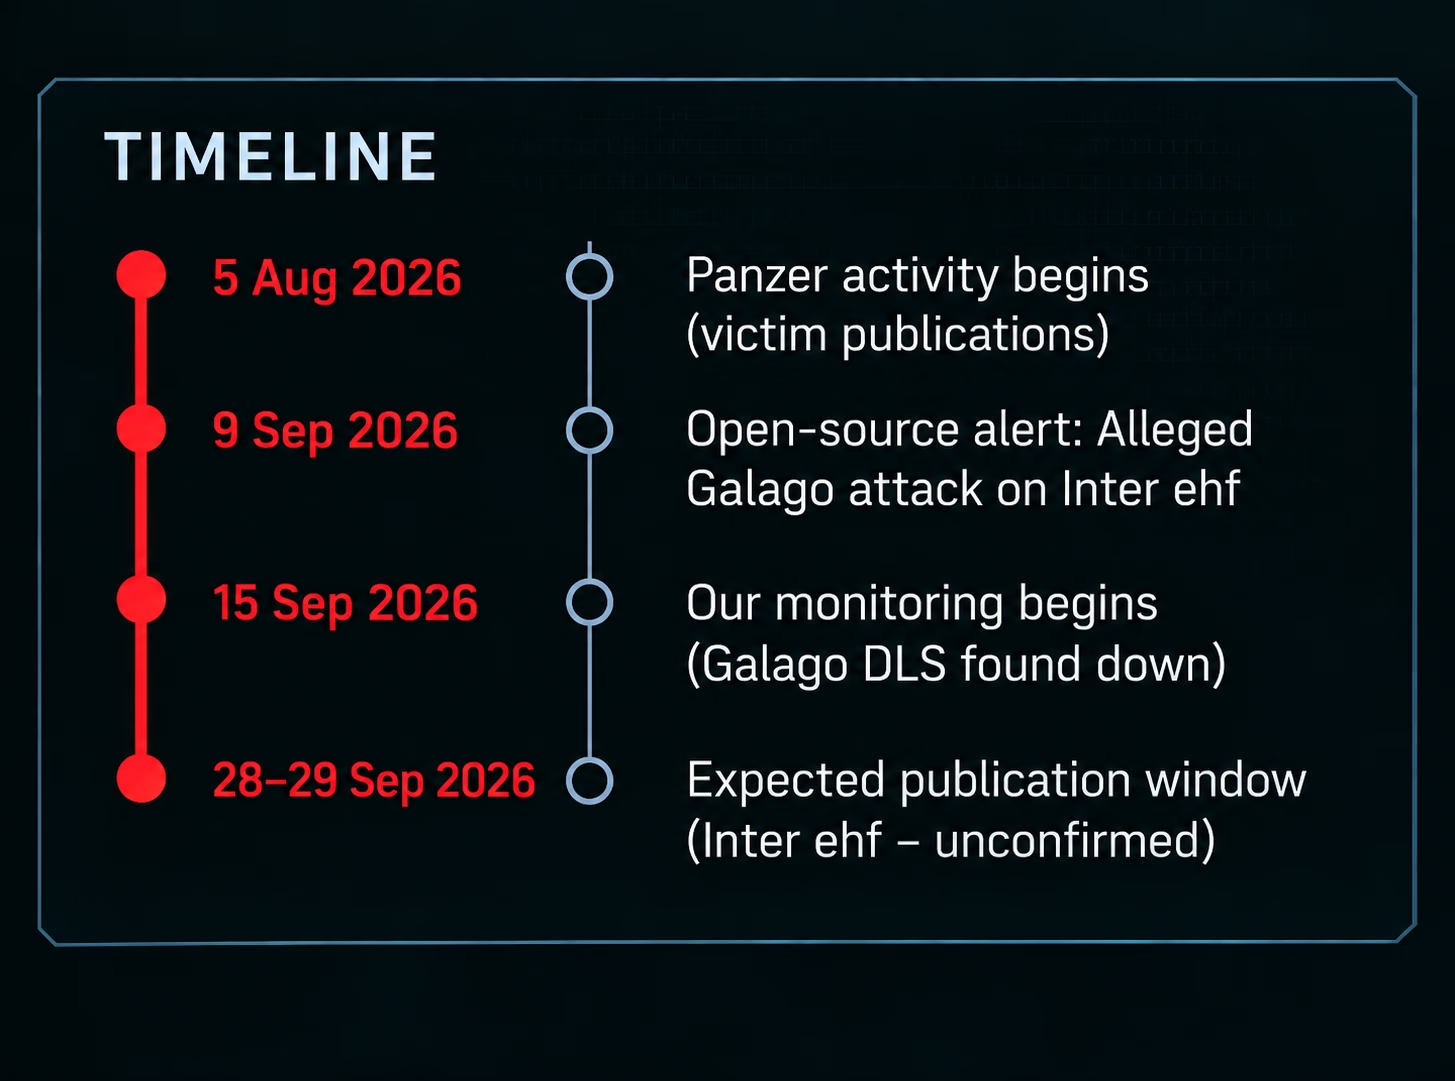
Galagoに関連付けられている唯一の既知の被害者候補は、アイスランドの病院・医療機関であるInter ehfです。
9月9日、外部からの報告によれば、Galagoは同組織から約105GBのデータを窃取したと主張しています。
Dictionaries& Encyclopedias
攻撃者は、データを19日から20日以内に公開すると示唆したとされており、これは9月28日または29日頃に公開時期が来ることを意味します。
ただし、Inter ehfが侵害されたとする主張は、依然として未確認のままです。この主張はGalagoのDLSの直接監視が始まる以前になされたものであり、同グループはこれに対応する被害者情報を公開していません。
ネットワークへの侵入、システムの暗号化、ファイルの窃取、データの公開などについて、独立した形で検証された証拠は現時点で確認されていません。
そのため、組織としては、被害者本人、リークサイト、あるいは追加の技術的な報告によって裏付けが取れるまでは、この事案を疑惑の段階として扱うべきです。
医療分野は、業務の中断、機密性の高い患者データの露出、緊急の復旧対応が求められることから、依然としてランサムウェア攻撃者にとって影響の大きい標的であり続けています。
Inter ehfの事案が確認されれば、Galagoは、価値の高い個人情報、医療情報、財務情報、業務データを保有する組織を狙う恐喝グループの広範な傾向に沿った存在として位置づけられることになります。
セキュリティチームは、Pnzrという命名規則を使用する新規登録またはTorホスティングのリソースを含め、PanzerおよびGalagoに関連するインフラの兆候を監視すべきです。
インシデント対応担当者は、不審な認証情報へのアクセス、不審なリモート管理活動、大規模な外部へのデータ転送、暗号化前のデータ窃取を助長しうる汎用ツールの使用についても、ログを確認する必要があります。
現時点では、Galagoの運用上の成熟度は依然として不明です。リークサイトが稼働しておらず、公開された被害者もいないことから、同グループはまだインフラを構築中か、最初の公開恐喝キャンペーンの準備段階にある可能性があります。
とはいえ、Panzerとの提携が主張されている点や命名の一致は、引き続き注視すべき事項です。
侵害指標(IOC)
| 種別 | 値 |
| Galago DLS (Tor) | pnzr4delgur5dlhtqcy7qqm6m7dkivxwh742enezpks5kswfpx7qrsid[.]onion — 現在停止中/非稼働 |
| Panzer DLS (Tor) | pnzruro7syvwvefx5mpo2fhzi4jftgquynsqf3vy5x3no57yp2iz4nyd[.]onion |
| Panzer Tox ID | 8C3D96497A9438794F705C055FC2FD3059F6CF11FF51060EE55ED7F0679CFC7218825BD56CB1 |
注: 意図しない名前解決やハイパーリンク化を防ぐため、IPアドレスとドメインは意図的に無効化表記(defang)されています(例: [.])。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座に利用できるIOCコンテキストでSOCを強化しましょう: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/galago-ransomware-operation/