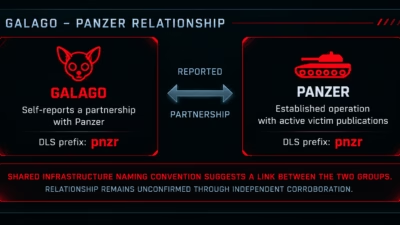
新たに確認されたランサムウェア「Galago(ガラゴ)」は、Panzer(パンツァー)グループと連携していると主張しています。両者のTorリークサイトのアドレスに共通のプレフィックスが見られることから名称上のつながりは裏付けられますが、それだけでは運営者やマルウェア、システムへのアクセス権を共有している証拠にはなりません。
研究者らは2026年9月9日、アイスランドの医療機関への攻撃を主張するオープンソースの警告を受けて、Galagoを初めて確認しました。
研究者らは9月15日からGalagoのダークリークサイト(DLS)の監視を開始しましたが、サイトは活動しておらず、被害者リストも掲載されていませんでした。報告された観測時点では、Galagoは自らのリークサイトを通じて侵入を公に裏付けてはいません。
Galagoのサイトの説明文には、Panzerとの運営上の提携関係が主張されています。報告されているGalagoのTorアドレスはpnzr4delで始まり、Panzerのアドレスはpnzruroで始まります。
この共通するpnzrというプレフィックスは両者の関係性と整合するものですが、命名パターンと自己申告による主張だけでは、運営面での支配関係を裏付ける独立した証拠とはなりません。
Panzerについては、より多くの活動記録が確認されています。両グループを追跡している研究者らによると、Panzerは2026年8月5日から9月23日の間に32件の被害者情報を公開したとのことです。
これに先立つCyberXTronのプロファイルでは、Panzerはアフィリエイトを募集し、データを窃取したうえでファイルを暗号化する二重恐喝を用いるRaaS(ランサムウェア・アズ・ア・サービス)型の組織であると説明されていました。
同プロファイルでは、Windows、Linux、ESXi、FreeBSD向けに宣伝されたビルドの存在にも言及されていました。ただし、これらのPanzerの機能を、共有されたツールや攻撃の証拠なしにGalagoに帰属させるべきではありません。
9月9日付のある公開報告では、Galagoがアイスランドの企業Inter ehfを侵害し、105GBのデータを窃取したと主張されています。同報告によれば、19日から20日後、すなわち9月28日から29日頃にそのデータが公開される可能性が示唆されていました。
この主張は依然として未検証であり、研究者らがGalagoのリークサイトを確認した時点では被害者リストは公開されていませんでした。提供された調査結果は、報告されたデータ窃取が実際に発生したことを立証するものではありません。恐喝の主張に記された期限は、リークが実際に行われることの証拠にはなりません。
報告されているGalagoのDLSアドレスはpnzr4delgur5dlhtqcy7qqm6m7dkivxwh742enezpks5kswfpx7qrsid[.]onionで、報告されているPanzerのアドレスはpnzruro7syvwvefx5mpo2fhzi4jftgquynsqf3vy5x3no57yp2iz4nyd[.]onionです。
提供されているPanzerのTox連絡先IDは8C3D96497A9438794F705C055FC2FD3059F6CF11FF51060EE55ED7F0679CFC7218825BD56CB1です。これらはあくまで監視のためのリークサイトおよび連絡先の識別情報であり、特定のネットワークが侵害されたことを証明するものではありません。
以前のPanzerのプロファイルにはそのTorアドレスとTox IDが記載されていますが、公開時点では独立して確認されたマルウェアのハッシュ値、IPアドレス、侵入に用いられたドメインは存在しなかったと、CyberXTronは述べています。
防御側は、外部に露出したシステムへのパッチ適用を行うとともに、リモートアクセスおよび特権アクセスに対してフィッシング耐性のある多要素認証を必須とし、不審なアクセス、セキュリティツールの改ざん、大規模な外部への転送に注意を払う必要があります。
バックアップおよび仮想化管理システムはセグメント化し、保護されたオフラインまたはイミュータブル(改ざん不可)なバックアップを維持したうえで、復元テストを実施してください。インシデント対応計画には、ファイル復旧だけでなく、データ漏えいの可能性についても盛り込むべきです。
脅威調査の効率化と手作業の削減のためにANY.RUNを利用する16,000以上のSOCチームに加わりましょう。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/galago-ransomware-linked-to-panzer/