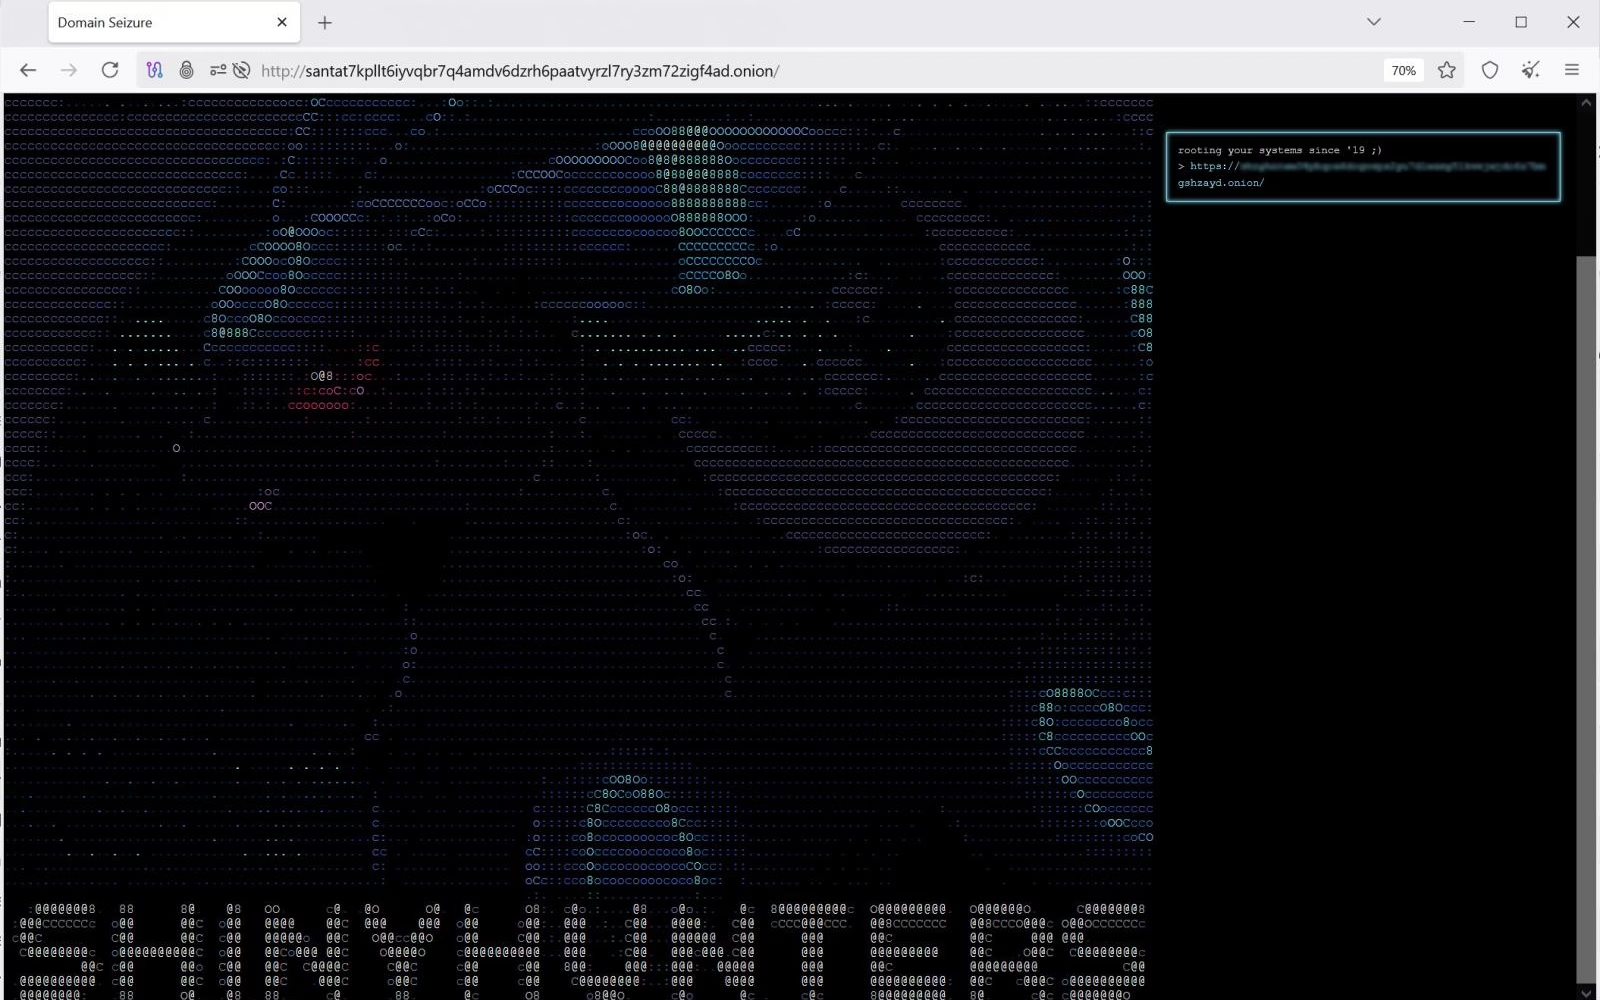
恐喝行為が、恐喝者自身に牙を剥く事態となりました。ShinyHuntersがClopグループのTorサイトへのアクセス権を取得し、そのコンテンツを自分たちのページに置き換えたのです。BleepingComputerが確認したところによると、攻撃者はまずメッセージを記したごく小さなファイルをサーバーにアップロードし、その数時間後にサイトのメインページを完全に書き換えたといいます。同メディアは、ShinyHuntersがどのようにClopのリークサイトをハッキングし、このランサムウェアグループから金銭を脅し取ると脅迫したのか、詳細を報じています。
Umbreonによる改ざん
Clopのサイトの代わりに表示されたのは、ShinyHuntersがシンボルとして使用しているキャラクター「Umbreon」のASCIIアート、同グループ自身のプラットフォームへのリンク、そしてハッキングに関するメッセージでした。この結果からは少なくとも、一般公開されているTorサービスが配信するファイルを書き換える、あるいは変更する能力を持っていたことが裏付けられます。ただし、サーバーへのより深いアクセスについては、まだ証明されたとは言えません。
サーバーへの完全アクセスという主張
ShinyHuntersは、システムへの完全なアクセス権を取得し、ソースコード、Grav CMSのプラグイン、システムログ、その他のファイルをダウンロードしたと発表しました。これとは別に、同グループは/var/logディレクトリの中身を持ち出したとも主張しています。このディレクトリには、サーバーの活動記録や認証イベント、Clopのインフラに接続した者のIPアドレスなどが含まれていた可能性があります。
最も深刻な主張と思われるのが、Clopのオニオンサービスの秘密鍵を盗み出したというものです。Torにおいて、こうした鍵は特定の.onionアドレスの所有権を証明するものです。もしShinyHuntersが実際に有効な鍵を入手していたのであれば、現行サーバーから攻撃者を排除するだけでは問題は完全には解決しません。同じアドレスを別のマシン上で立ち上げ、Clopの旧リソースになりすますことが可能になるためです。
裏付けが取れた点、取れていない点
ログ、ソースコード、鍵の窃取については、現時点で独立した証拠はまだありません。BleepingComputerが検証できたのは、ファイルの設置とそれに続くサイトの改ざんのみです。したがって、今回のインシデントで確認が取れている部分は公開リソースの侵害にとどまり、サーバーへの完全な制御権や内部データへのアクセスに関する主張は、あくまでShinyHunters側の言い分にすぎません。
ShinyHuntersの説明によれば、侵入はClopのサイトが使用していたGrav CMSにおいて、認証なしでファイルをアップロードできる不備から始まったとされています。CMSのバージョンやエクスプロイトコード、Gravの開発者による確認を含む公開の技術レポートは、まだ公表されていません。したがって、このインシデントを特定の既知の脆弱性と結び付けることはまだできず、通常のGravの導入環境全般に影響が及ぶ問題であるとも断定できません。
恐喝者への逆襲
ハッキングの後、ShinyHuntersはサイバー犯罪者が通常企業に対して行使する圧力の手法を、そのままClopに向けることを決めました。同グループはClopから金銭を脅し取る意向を表明し、72時間以内に連絡を取るよう要求しています。9月21日の確認時点では、取引成立や支払い、Clop側からの反応を裏付ける公開情報は見当たりません。
Oracle E-Business Suiteに端を発する抗争
ShinyHuntersは、今回の対立の原因としてOracle E-Business Suiteを巡る一連の出来事を挙げています。2025年、Clopは企業サーバーを狙った大規模なキャンペーンを展開しましたが、ShinyHuntersと関係のあるScattered Lapsus$ Huntersの参加者が、この攻撃で使われたツールと一致する動作するコードを公開しました。ShinyHuntersは、このコードは元々自分たちのものであり、後にClopの関係者が自分たちのメンバーを脅迫してきたと主張しています。ただし、この経緯についても独立した裏付けは取れていません。
両グループにとって、この対立は単なる面子の問題にとどまりません。ShinyHuntersはこれまで自らの関連インフラへの打撃を何度も乗り越えつつ、企業のSaaSサービスへの攻撃を継続してきました。一方Clopは長年、大規模なデータ窃取と被害者への圧力を軸にキャンペーンを構築してきました。リークプラットフォームの制御権を失ったことは、Clopが企業名や盗んだ情報を公開する手段そのものを直撃する痛手となります。
今後の波紋
システムログやオニオン鍵に関する主張が事実だと確認されれば、その影響は単なるページ改ざんにとどまらない広がりを持つことになります。ログからは運営者や訪問者の技術的な痕跡が明らかになる可能性があり、鍵の窃取が事実であれば、そのTorサービスのデジタルアイデンティティを巡る争いにも発展しかねません。現時点で確認が取れている事実はより限定的です。それは、大手恐喝グループのインフラが、彼ら自身が被害者を脅す際に用いるのと同種の攻撃に対して脆弱だったという点です。
翻訳元: https://meterpreter.org/shinyhunters-hacks-clop-leak-site/