おなじみのトレントトラッカーを通じて映画をダウンロードしようとしただけで、トラッカー自体がハッキングされていなくてもコンピューターが感染する恐れがあります。攻撃者はトレントファイルの人気リポジトリであるiTorrents.orgを侵害し、このサービスに依存するプラットフォームに意図せず悪意あるリリースを配布させました。このキャンペーンはすでに、さまざまな国の数百人の個人ユーザーおよび組織に影響を及ぼしています。KasperskyはこのオペレーションについてSecurelistの分析記事で詳しく報告しています。Securelist analysis of MovieReaper
トラッカーではなく上流サービスの侵害
Kasperskyの専門家がこのキャンペーンを発見したのは2026年8月中旬で、人気映画に偽装した未知のマルウェアを解析していた際のことでした。感染したコンピューターに共通する特徴はトレントトラッカーの利用でしたが、さらに調査を進めると、犯罪者が各プラットフォームを個別にハッキングしたわけではないことが判明しました。配布の起点となったのは、さまざまなサービスがトレントファイルを取得する際に利用する公開キャッシュ、iTorrents.orgでした。
侵害後、このリポジトリはユーザーが求めるトレントの代わりに、悪意あるプログラムのダウンロードにつながる不正な差し替えファイルを返すようになっていた可能性があります。この調査結果が9月17日に公開された時点でも、iTorrents.orgは依然として侵害されたままでした。この差し替え手法により、攻撃者は各プラットフォームを一つずつ侵害することなく、この共有サービスを利用する複数のトレントトラッカーに一度にアクセスできるようになりました。
「The Odyssey」に偽装
この新たな悪意あるプラットフォームは「MovieReaper」と名付けられました。最も広く拡散したローダーの一つは、2026年公開の映画「The Odyssey」のコピーを装ったもので、ファイル名はthe odyssey (2026) [1080p] [webrip] [5.1].exeでした。MovieReaperの作成者は、長いファイル名とおなじみのアプリケーションアイコンを利用することで、.exe拡張子を気づかれにくくしていました。感染はユーザーがプログラムを手動で実行した場合にのみ始まります。
複数段階にわたる感染プロセス
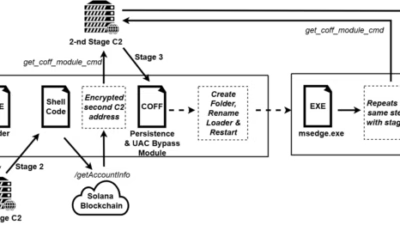
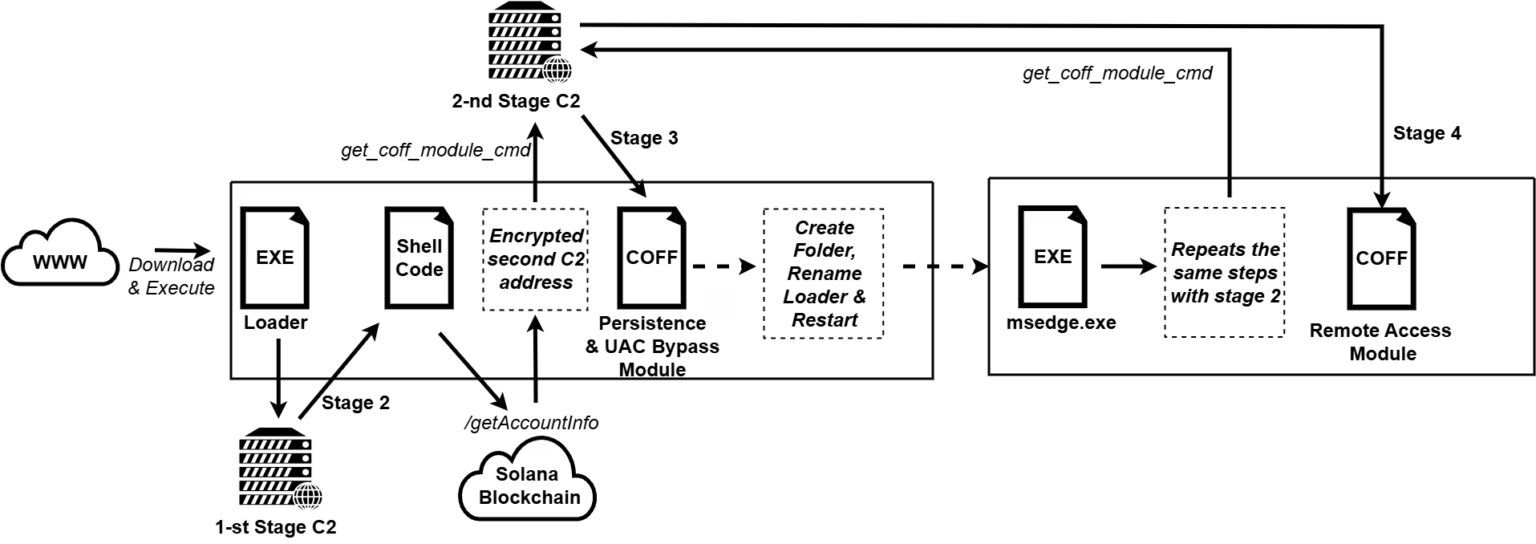
MovieReaperは複数の段階を経て動作します。最初のローダーは実行環境を調べ、そのファイルが保護用のサンドボックスや仮想マシン内で動作しているかどうかを判定しようとします。このチェックを通過すると、プログラムは自身の指令基盤(C2)に接続し、次のコード断片を直接メモリ上にロードします。そして、ほとんどのコンポーネントをディスクに保存することなく感染を継続します。
次の段階では、このマルウェアはSolanaブロックチェーンを異例の方法で利用します。MovieReaperはネットワーク上の特定のアカウントにアクセスし、そこに記録されたデータから第二のC2サーバーのアドレスを抽出します。この場合、ブロックチェーンは送金のためではなく、指令基盤のアドレスを配信するための耐障害性の高いチャネルとして機能します。単一のIPアドレスをブロックしても、攻撃者はブロックチェーン上の値を変更し、感染したコンピューターを別のサーバーへリダイレクトできるため、無効化にはなりません。
永続化とリモートファイルアクセス
第三段階では、Windowsのユーザーアカウント制御(UAC)を回避し、マルウェアをシステムに定着させたうえで、実行ファイルをC:\ProgramData\Microsoft\Windows\Telemetry\msedge.exeとして偽装します。再起動後、MovieReaperは初期チェックの一部を省略し、コマンドサーバーから必要なモジュールをより迅速にロードします。
これまでに発見された最終モジュールは、感染したコンピューターを事実上、攻撃者の管理下にあるリモートファイルストレージへと変えてしまいます。オペレーターはディレクトリの閲覧、ファイルの読み取り、ダウンロード、コピー、名前変更、移動、削除を行うための21種類のコマンドを受け取ります。MovieReaperは、完全なデータ窃取を行う前に、サムネイル画像やファイル内容をプレビューする機能も備えています。研究者らは、サーバーが要求に応じてロードできる追加のモジュールが存在する可能性も指摘しています。
3大陸にまたがる数百人の被害者
専門家らは、個人ユーザーと組織を合わせて数百件の被害を確認しました。感染の試みは、ロシア、スペイン、ドイツ、フィンランド、トルコ、日本、ネパール、ケニア、タンザニア、ガーナなど、複数の国で記録されています。被害を受けた組織には、政府機関、IT企業、コンサルティング会社のほか、小売、運輸、農業分野の企業も含まれています。
同じグループによる活動の痕跡は、少なくとも2025年10月までさかのぼって確認できます。この間、開発者たちはローダーを複雑化させ、自動解析を回避する手法をさらに追加してきました。研究者らは、初期のコード取得が単一のドメインとバックアップ用IPアドレスに依存していることから、感染の第一段階がこのキャンペーンにおいて最も脆弱な部分だと見ています。第二段階への移行後は、Solanaの利用とMovieReaperのモジュール式アーキテクチャにより、インフラの耐障害性が高まります。
翻訳元: https://meterpreter.org/moviereaper-torrent-malware/