
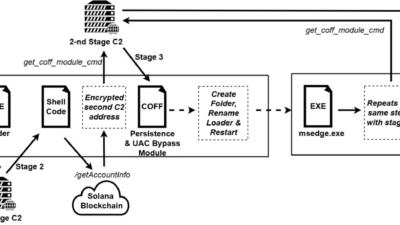
「MovieReaper」マルウェア、映画トレントを通じて拡散
おなじみのトレントトラッカーを通じて映画をダウンロードしようとしただけで、トラッカー自体がハッキングされていなくてもコンピューターが感染する恐れがあります。攻撃者はトレントファイルの人気リポジトリであるiTorrents.orgを侵害し、このサービスに依存するプラットフォームに意図せず悪意あるリリ
おなじみのトレントトラッカーを通じて映画をダウンロードしようとしただけで、トラッカー自体がハッキングされていなくてもコンピューターが感染する恐れがあります。攻撃者はトレントファイルの人気リポジトリであるiTorrents.orgを侵害し、このサービスに依存するプラットフォームに意図せず悪意あるリリ
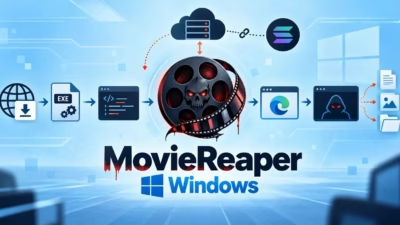
MovieReaperと名付けられた新種のマルウェアフレームワークが、人気映画に偽装した悪意あるトレントダウンロードを通じて拡散していることが確認されました。 このモジュール式Windowsマルウェアは攻撃者に21種類のリモートファイル管理コマンドを与え、感染システムからのデータ窃取・調査・改ざん・削除を可能にします
今からおよそ3週間前、私たちはGlassWormを公表しました。これはVS Code拡張機能を標的とした初の自己増殖型ワームで、不可視のUnicode文字を用いて悪意あるコードを隠し、コードエディタ上から文字通り消えて見えなくなるという特徴を持っていました。2025年10月21日、OpenVSXはこのインシデントについ

ソフトウェアサプライチェーン攻撃で開発者を標的にしていたGlasswormボットネットが、SolanaブロックチェーンのトランザクションとBitTorrent DHTネットワークを活用した耐障害性の高いコマンド&コントロールインフラを研究者たちが解体したことで壊滅した。 昨日実施された協調作戦において、CrowdS

GlassWormが戻ってきた。また。10月にこのキャンペーンを初めて暴露して以来、2つの波、45,000人以上の被害者、そして決して止まらない攻撃者を目撃しました。前回の開示の後、数週間は静かでした。その後、11月22日に、おなじみのSolanaウォレットが新しいトランザクションと新しいC2 IPで目覚めました。そし

GlassWormは開発者ツール内に潜伏します。侵入に成功すると、データを盗み出...

StepSecurityの脅威インテリジェンスチームは、「ForceMemo」と...

Bitdefenderの研究者は、Solanaブロックチェーンをペイロードインフ...

ソフトウェアセキュリティ企業Socketによると、北朝鮮の脅威アクターが進行中の...

北朝鮮の「Contagious Interview」キャンペーンは求職者を標的に...
すべての記事を読み込みました