
Kiteworks、重大な脆弱性を修正 顧客システムの再稼働を許可
米国のテクノロジー企業Kiteworksは、重大な脆弱性にパッチを適用したことを受け、顧客にシステム停止を求めていた予防的な勧告を解除しました。 同社の旧社名はAccellionです。企業向けの電子メール、ファイル共有、マネージド・ファイル転送(MFT)、API、Webフォームを1つのプラットフォームに統合した「Pr
米国のテクノロジー企業Kiteworksは、重大な脆弱性にパッチを適用したことを受け、顧客にシステム停止を求めていた予防的な勧告を解除しました。 同社の旧社名はAccellionです。企業向けの電子メール、ファイル共有、マネージド・ファイル転送(MFT)、API、Webフォームを1つのプラットフォームに統合した「Pr
報道によると、恐喝グループのShinyHunters(シャイニーハンターズ)が、競合するランサムウェアグループClopのリークサイトに侵入しました。 ShinyHuntersは、2019年から活動している金銭目的のサイバー犯罪・恐喝グループです。必ずしもランサムウェアを展開するわけではなく、大量のデータを盗み出し
報じられているところによると、恐喝グループ「ShinyHunters」が、競合であるランサムウェアグループ「Clop」のリークサイトに侵入しました。 ShinyHuntersは2019年から活動している、金銭目的のサイバー犯罪・恐喝グループです。ランサムウェアを展開するというよりも、大量のデータを窃取して被害者に
恐喝集団ShinyHuntersは、Oracle PeopleSoftの新たなゼロデイ脆弱性を利用してFBIのシステムに侵入したと主張しています。同集団によれば、内部サービスにアクセスし、職員や求職者に関する機密データを窃取したとのことです。 脅威アクターはBleepingComputerに対し、この脆弱性がリモート
報道によると、恐喝集団ShinyHuntersが、競合であるランサムウェアグループClopのリークサイトに侵入しました。 ShinyHuntersは2019年から活動している、金銭目的のサイバー犯罪・恐喝集団です。ランサムウェアを展開するというよりも、大量のデータを窃取し、被害者に支払いを迫る手口で知られています
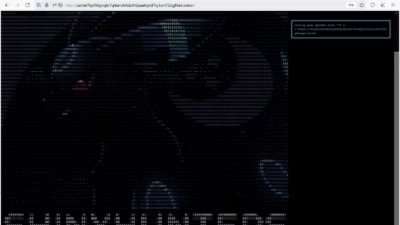
恐喝行為が、恐喝者自身に牙を剥く事態となりました。ShinyHuntersがClopグループのTorサイトへのアクセス権を取得し、そのコンテンツを自分たちのページに置き換えたのです。BleepingComputerが確認したところによると、攻撃者はまずメッセージを記したごく小さなファイルをサーバー
cyber-crime
ハッキング・恐喝集団ShinyHuntersが、同業のサイバー犯罪組織であるランサムウェアグループClopに対するサイバー攻撃を実行したと主張しています。 この事件は9月18日の夜に発覚したもので、Clopのダークウェブ上のデータ漏洩サイトが改ざんされ、「THIS SITE HAS BEEN PWN3D BY
報じられたところによると、恐喝グループのShinyHuntersが、競合であるランサムウェアグループClopのリークサイトに侵入したとされています。 ShinyHuntersは2019年から活動している金銭目的のサイバー犯罪・恐喝グループです。ランサムウェアを必ずしも展開せず、大量のデータを窃取して被害者に支払い
恐喝グループShinyHuntersは、Clop(別名Cl0p)ランサムウェア組織のデータリークサイトに侵入し、Torサイトを改ざんしたうえ、サーバーデータとオニオンサービス用の秘密鍵を盗み出したと主張しています。 攻撃は金曜夜に始まりました。ShinyHuntersは、Grav CMSに存在するという未認証のファイ
すべての記事を読み込みました