米国のテクノロジー企業Kiteworksは、重大な脆弱性にパッチを適用したことを受け、顧客にシステム停止を求めていた予防的な勧告を解除しました。
同社の旧社名はAccellionです。企業向けの電子メール、ファイル共有、マネージド・ファイル転送(MFT)、API、Webフォームを1つのプラットフォームに統合した「Private Content Network(PCN)」を運営しています。
Kiteworksは世界の数千の大企業や政府機関にサービスを提供しており、同社のPrivate Data Networkのエンドユーザーは1億人を超えます。
このセキュアなファイル共有ソフトウェア企業は土曜日、連邦の情報機関からサイバー攻撃が差し迫っている可能性があるとの警告を受け、世界中の顧客に対してサーバーを一時的に停止するよう呼びかけていました。
月曜日、同社はホスティング型の顧客システムをすべてオンラインに復帰させました。侵害の証拠も不審な活動も確認されなかったためです。
「この期間を通じて継続的に監視しましたが、異常な活動は見られませんでした。Kiteworksのシステムにも顧客のシステムにも、侵害を受けた兆候はありません」と、Kiteworksは述べています。
「9月27日をもって、すべての顧客に対する停止の推奨を解除しました。まだ再起動していない場合は、Kiteworksシステムをオンラインに戻していただいて構いません」。同社は、当初の勧告の更新版でこう付け加えました。
Kiteworksは、全顧客の1%未満が利用している名称非公開の機能に存在した重大な脆弱性にも対処しました。あわせて、セルフホスト型のKiteworks Advanced Formsを利用している顧客には、サポートへ連絡して追加の支援を受けるよう促しています。
「Kiteworksはこの期間中に修正を開発して展開し、全環境に追加の保護レイヤーを適用しました。この脆弱性が悪用された形跡はありません。ほかのKiteworks製品は影響を受けていません」と、同社は説明しています。
同社は、修正した脆弱性の詳細をまだ公表していません。追跡を容易にするCVE IDも割り当てていません。
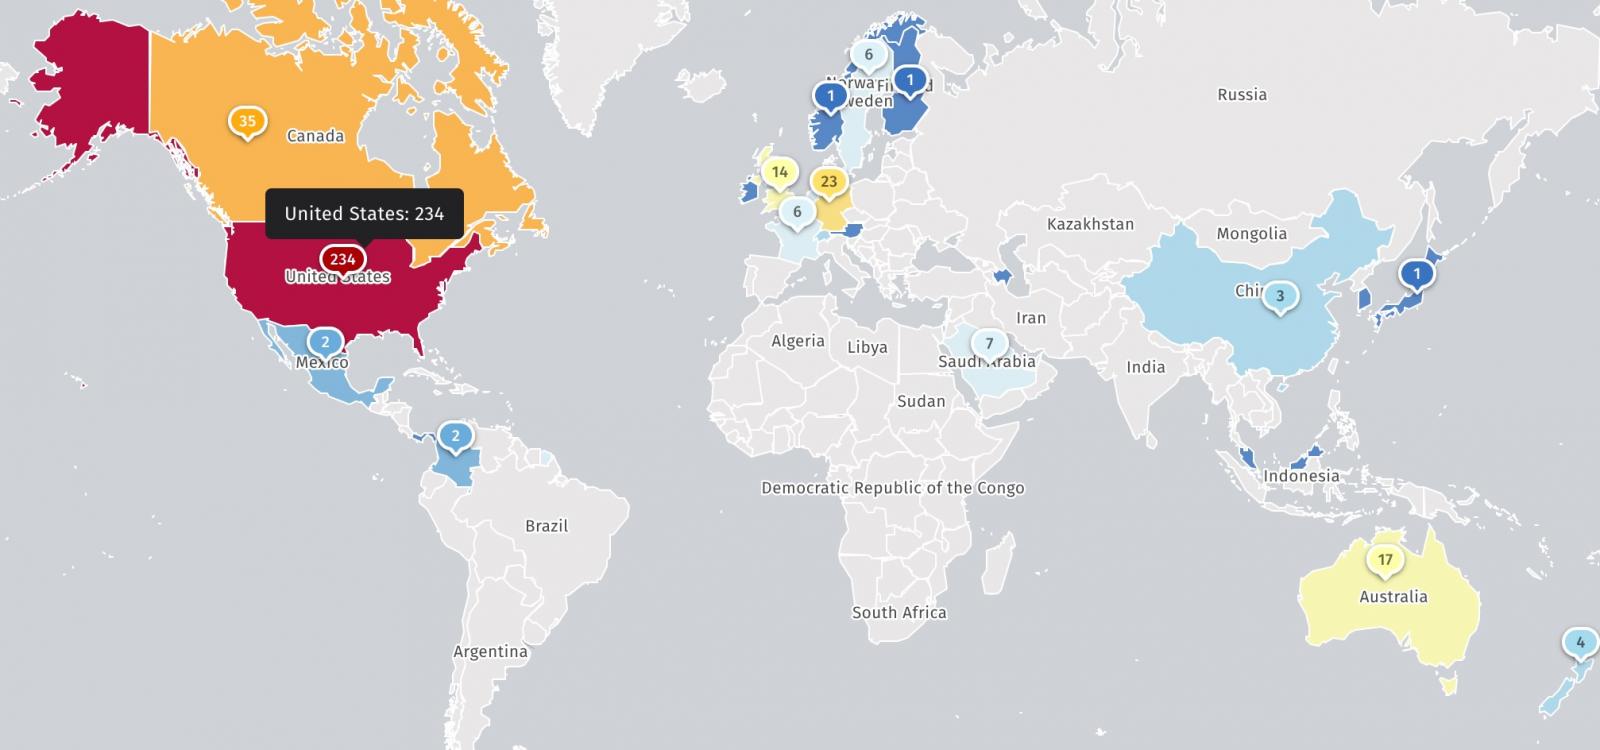
脅威監視団体のShadowserverは、インターネットからアクセス可能なKiteworksのインスタンスを400件近く確認しました。最も多いのは米国の234件です。ただし、ハニーポットの数や、すでにパッチが適用済みの数についての情報はありません。
ファイル共有プラットフォームは機密文書を保管しているため、サイバー犯罪グループがデータ窃取型の恐喝攻撃で、脆弱なプラットフォームを標的にすることがよくあります。
たとえば、企業向けファイル共有プラットフォームの脆弱性を長年悪用してきた恐喝グループのClopは、同社がまだAccellionという名称だった時代に、レガシーのKiteworks File Transfer Appliance(FTA)ソフトウェアを標的にしたゼロデイ攻撃も実行しました。
当時、Accellionは次のように説明していました。20年前から続くレガシーFTAソフトウェアの利用顧客は300社でした。そのうち侵害されたのは100社未満で、「重大なデータ窃取の被害を受けたとみられる」被害者は24社未満だったといいます。
Clopによるこのハッキングキャンペーンをきっかけに、機密ファイルの転送にAccellion FTAソフトウェアを使っていた多くの著名組織で、データ侵害が相次ぎました。被害を受けたのは、サイバーセキュリティ企業のQualys、エネルギー大手のShell、ニュージーランド準備銀行、大手スーパーのKroger、Singtel、オーストラリア証券投資委員会(ASIC)、ワシントン州監査官事務所、複数の大学などです。
ファイブ・アイズの加盟国も2021年2月、これらの攻撃とその後の恐喝行為について共同セキュリティ勧告を発表しました。勧告では、Accellionの顧客に対し、脆弱なサーバーへのインターネットアクセスを遮断し、攻撃を防ぐために更新するよう呼びかけています。