恐喝グループ「ShinyHunters」は、敵を作ることを恐れません。今度は、FBIに侵入したと主張しています。
ランサムウェアグループClopのリークサイトを乗っ取ったと報じられた後、ShinyHuntersは、自グループに関する虚偽情報を流布したことへの制裁としてFBIを攻撃したと述べています。
同グループは自らのリークサイトに非常に長い投稿を掲載し、不満を並べ立てています。
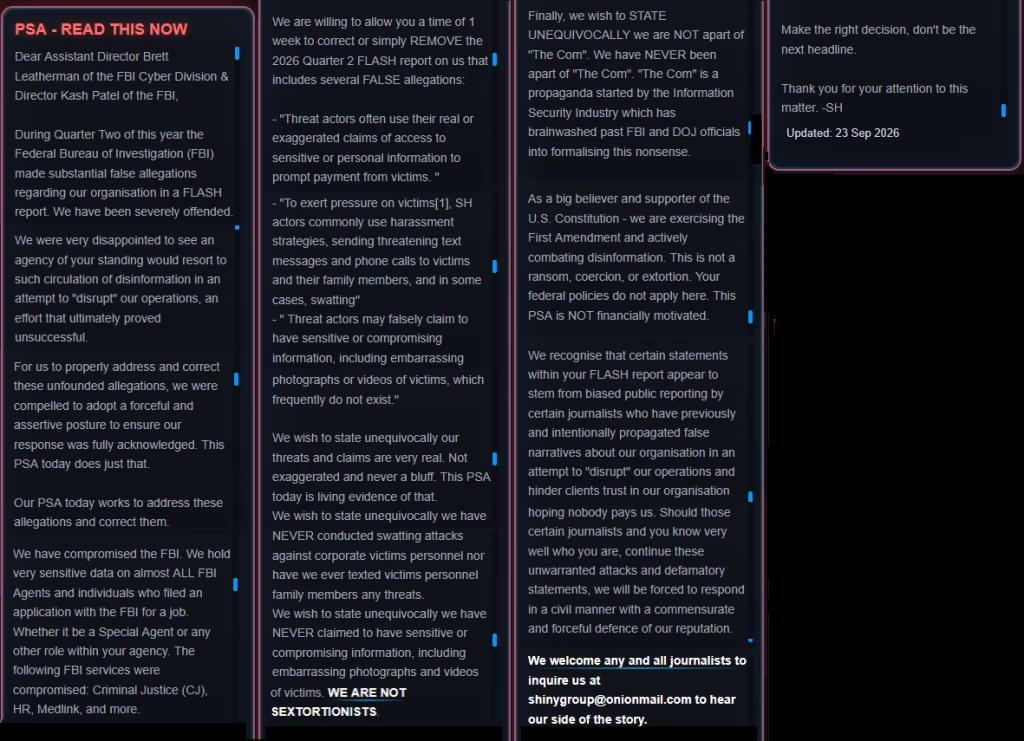
「PSA – 今すぐ読め
FBIサイバー部門副部長ブレット・レザーマン殿、およびFBI長官カシュ・パテル殿
今年の第2四半期、連邦捜査局(FBI)はFLASHレポートにおいて、我々の組織に関する重大な虚偽の主張を行った。我々は深く侮辱された。
貴殿のような立場の機関が、我々の活動を「妨害」しようとする試みとしてこのような偽情報の流布に頼ったことに、我々は非常に失望した。その試みは結局のところ失敗に終わっている。
これらの根拠なき主張に適切に対処し訂正するため、我々は我々の対応が完全に認識されるよう、強硬かつ断固たる姿勢を取らざるを得なかった。本日のこのPSAはまさにそれを実行するものである。
本日の我々のPSAは、これらの主張に対処し訂正するためのものである。
我々はFBIへの侵入に成功した。我々は、ほぼすべてのFBI捜査官、およびFBIの職に応募した個人に関する極めて機密性の高いデータを保有している。特別捜査官であろうと貴局内の他の役職であろうと関係ない。以下のFBIサービスが侵害された:刑事司法(CJ)、人事(HR)、Medlink、その他多数。
我々は、複数のFALSE(虚偽)な主張を含む2026年第2四半期のFLASHレポートを訂正、あるいは単純に削除するための猶予として1週間を与える。当該の虚偽の主張とは以下の通りである。
- 「脅威アクターは、被害者に支払いを促すため、機密情報や個人情報へのアクセスについて、実際の、あるいは誇張した主張を用いることが多い」
- 「被害者[1]に圧力をかけるため、SHのアクターは、被害者やその家族に対する脅迫的なテキストメッセージや電話をかけるなどの嫌がらせ戦術を頻繁に用い、場合によってはスワッティングを行う」
- 「脅威アクターは、被害者の恥ずかしい写真や動画を含む機密情報や不都合な情報を保有していると虚偽の主張をすることがあるが、実際にはそのようなものが存在しないことが多い」
我々は、我々の脅迫や主張が極めて真実であることをここに明確に表明する。誇張でもなければ、はったりでもない。本日のこのPSAこそが、その生きた証拠である。
我々は、企業被害者の従業員に対しスワッティング攻撃を行ったことは一度もなく、被害者の従業員の家族に脅迫的なメッセージを送ったこともないことを、ここに明確に表明する。
我々は、被害者の恥ずかしい写真や動画を含む機密情報や不都合な情報を保有していると主張したことは一度もないことを、ここに明確に表明する。我々はセクストーショニスト(性的脅迫者)ではない。
最後に、我々は「The Com」の一部では断じてないことを明確に表明する。我々はこれまで「The Com」の一部であったことは一度もない。「The Com」なるものは、情報セキュリティ業界が発端となったプロパガンダであり、過去のFBIおよびDOJ(米司法省)の関係者を洗脳し、こうした戯言を正式なものと認めさせたものである。
我々は米国憲法の熱心な信奉者かつ支持者として、修正第1条の権利を行使し、偽情報に積極的に対抗している。これは身代金要求でも、強要でも、恐喝でもない。貴国の連邦の方針はここには適用されない。このPSAは金銭目的では断じてない。
貴殿のFLASHレポート内の一部の記述は、過去に意図的に我々の組織に関する虚偽の物語を広め、我々の活動を「妨害」し、顧客が誰も我々に支払わないよう我々の組織への信頼を損なわせようとした一部の記者による偏向報道に由来していると我々は認識している。それが誰であるかは貴殿らも重々承知のはずである。もしその特定の記者たちおよび貴殿がこうした不当な攻撃や名誉毀損的な発言を続けるならば、我々は自らの評判を守るため、相応の断固たる対応を民事的な形で取らざるを得なくなる。
我々の側の言い分を聞きたいすべての記者諸君を歓迎する。shinygroup@onionmail[.]comまで問い合わせられたし。
正しい判断を下せ。次の見出しになるな。
本件についてご留意いただき感謝する。-SH
更新日:2026年9月23日」
この投稿は本質的に、FBI幹部のブレット・レザーマン氏とカシュ・パテル氏に向けた敵対的な「訂正通知」です。その中心的な不満は、ShinyHuntersが被害者やその家族に対し、脅迫メッセージや電話、場合によってはスワッティングを含む嫌がらせを日常的に行っているとするFBIの勧告にあります。
この勧告はまた、脅威アクターが個人情報へのアクセスを誇張したり、不都合な写真や動画を保有していると虚偽の主張をしたりする可能性があると警告しています。勧告自体には「セクストーション」という言葉は使われていませんが、ShinyHuntersは不都合な資料への言及をそのように解釈したようです。同グループはFBIの説明の多くを否定する一方で、自らも威圧的な言葉遣いを用いています。
同グループが指しているとみられる文書は、2026年5月15日に発行されたFBI/IC3の一般向け勧告「ShinyHunters:学習管理システムを攻撃するサイバー犯罪グループ」です。ShinyHuntersはこれを「2026年第2四半期のFLASHレポート」と呼んでいますが、一般に公開されているこの文書は、FLASHではなく公共サービス発表(PSA)として分類されています。
この混乱をさらに深めた可能性があるのが、ShinyHuntersを装ったセクストーション詐欺師の存在です。ShinyHuntersは次のように宣言しています。
「我々はセクストーショニストではない」
同グループはまた、スワッティング攻撃を行ったことや、企業被害者の従業員の家族に脅迫メッセージを送ったことも否定しています。
さらに同グループは、サイバー犯罪や暴力と関連づけられる分散型ネットワークである「The Com」の一員であることも否定しています。その関連付けについて、同グループは次のように述べています。
「情報セキュリティ業界が発端となったプロパガンダであり、過去のFBIおよびDOJの関係者を洗脳し、こうした戯言を正式なものと認めさせたものである」
その上で同グループは、こうした「虚偽の物語」を広めたとして非難する記者たちを脅しています。
このメッセージの中で最も懸念される部分は、同グループが以下のデータを盗んだと主張している点です。
「ほぼすべてのFBI捜査官、およびFBIの職に応募した個人」
404 Mediaによると、ShinyHuntersは約5,000人のFBI捜査官に関する情報を含むサンプルを提供したとされ、そこには氏名、自宅住所、電話番号、配偶者に関する詳細が含まれていました。同メディアはサンプルの一部を検証したと報じていますが、データセット全体や侵害に関するより広範な主張については、独自の裏付けは取れていません。
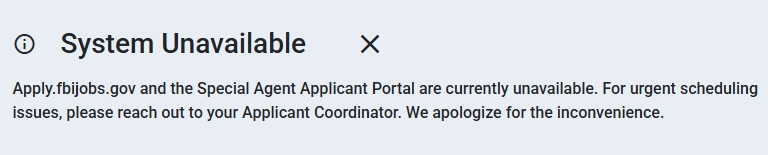
同グループはまた、FBIの求人サイトを改ざんしたとも報じられています。FBIは、FBIjobs.govに影響を及ぼす不正アクセスの疑いを把握しており、調査中であるとしています。ただし、サイトが「壊れている」ことが必ずしも「侵害された」ことを意味するわけではありません。
影響を受けた場合の対処法
FBIは、どの情報にアクセスされ、誰が影響を受けたのかについて、まだ確認していません。現職または元FBI職員、その親族、あるいはFBIの求人に応募したことがある方は、以下を確認してください。
- FBIの助言を確認する。侵害の内容はケースごとに異なるため、FBI.govで最新情報を確認し、そこで示される具体的な助言に従ってください。
- パスワードを変更する。FBI Jobsのアカウントを持っていて、そのパスワードを他のサービスでも使い回している場合は、それらのアカウントのパスワードを変更してください。他では使っていない強力なパスワードを選びましょう。さらに良いのは、パスワードマネージャーに生成させることです。
- 二要素認証(2FA)を有効にする。可能であれば、第2要素としてFIDO2準拠のハードウェアキー、ノートパソコン、スマートフォンを使用してください。一部の2FAはパスワードと同様にフィッシングされる可能性がありますが、FIDO2デバイスに依存する2FAはフィッシングされることがありません。
- なりすましに注意する。サイバー犯罪者が、FBIや他の政府機関、あるいは知人になりすまして連絡してくる可能性があります。連絡してきた相手の身元を必ず確認してください。
- 焦らずに対応する。フィッシング攻撃では、よく知る人物やブランドになりすまし、配達不着やアカウント停止、セキュリティ警告といった緊急性を装うテーマがよく使われます。
- ID監視サービスを設定する。これにより、個人情報が不正に取引されているのを発見した際に通知を受け取ることができ、事後の復旧にも役立ちます。
正直なところ、シークレットウィンドウでできることには限りがあります。
データ侵害、ダークウェブでの取引、クレジット詐欺。Malwarebytes Identity Theft Protectionはこれらすべてを監視し、迅速に警告を発するとともに、ID盗難保険も付帯しています。