報じられているところによると、恐喝グループのShinyHuntersが競合であるランサムウェアグループ「Clop」のリークサイトに侵入したとのことです。
ShinyHuntersは2019年から活動している金銭目的のサイバー犯罪・恐喝グループです。ランサムウェアを展開するというよりも、大量のデータを窃取して被害者に支払いを迫る手口で知られています。同グループが最近標的とした著名な組織の一つが、Canvas LMSの開発元であるInstructureです。ShinyHuntersは、約9,000の教育機関に属する3.65TBのデータを窃取したと主張しています。
Clop(Cl0pとも表記されます)は、企業向けソフトウェアやファイル転送プラットフォームの脆弱性を大規模に悪用することで知られるランサムウェア・データ恐喝グループです。PTC Windchillシステムを狙った最近のキャンペーンでは、Shell、Philips、Fiserv、Zebra Technologies、Ingersoll Rand、Toastを含む40社以上を被害者として名指ししています。
本記事執筆時点で、Clopのダークウェブリークサイトは次のような状態になっています。
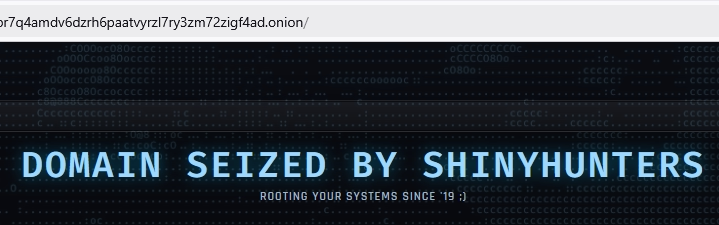
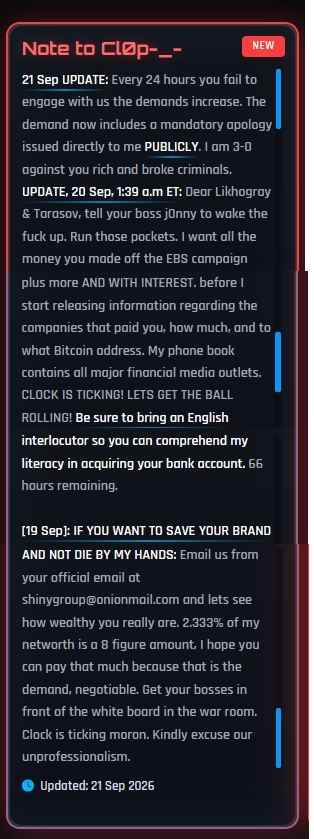
そのページの残りの部分は、ShinyHuntersのリークサイトとほぼ同じ体裁になっており、以下のような「Cl0pへのメモ」が掲載されています。
“Note to Cl0p_-
21 Sep UPDATE: Every 24 hours you fail to engage with us the demands increase. The demand now includes a mandatory apology issued directly to me PUBLICLY. I am 3-0 against you rich and broke criminals.
UPDATE, 20 Sep, 1:39 a.m ET: Dear Likhogray & Tarasov, tell your boss j0nny to wake the fuck up. Run those pockets. I want all the money you made off the EBS campaign plus more AND WITH INTEREST, before I start releasing information regarding the companies that paid you, how much, and to what Bitcoin address. My phone book contains all major financial media outlets. CLOCK IS TICKING! LETS GET THE BALL ROLLING! Be sure to bring an English interlocutor so you can comprehend my literacy in acquiring your bank account. 66 hours remaining.[19 Sep]: IF YOU WANT TO SAVE YOUR BRAND AND NOT DIE BY MY HANDS: Email us from your official email at [email protected] and lets see how wealthy you really are. 2.333% of my networth is a 8 figure amount, I hope you can pay that much because that is the demand, negotiable. Get your bosses in front of the white board in the war room. Clock is ticking moron. Kindly excuse our unprofessionalism.
Updated: 21 Sep 2026”
BleepingComputerの報道によれば、この攻撃は金曜の夜に、ShinyHuntersがGrav CMSの未認証ファイルアップロード脆弱性だと主張するものを悪用し、Clopのサイトに小さなテキストファイルをアップロードしたことから始まりました。その数時間後、ShinyHuntersはBleepingComputerに対し、サイトを「完全に改ざんした」と語りました。
同グループは、このアドレスを引き続き制御できると主張しています。
「我々は彼らのオニオンキーを持っています。だから、たとえ彼らが我々を締め出そうとしても全く意味がありません。同じオニオンURLをホストするための秘密鍵は、我々が掌握しているのですから」
未パッチの脆弱性を悪用して稼ぐグループであれば、自分たちのシステムについてはより警戒しているはずだと思われるかもしれませんが、どうやら彼らも時には油断することがあるようです。
ShinyHuntersによると、この抗争は、ShinyHuntersがClopのデータ窃取キャンペーンを妨害したことから始まったとされています。その後、Clopの担当者がShinyHuntersのメンバーを特定すると脅迫し、さらに暴力的な脅迫も行ったとされています。
ShinyHuntersは次のように説明しています。
「昨年、彼らが展開し私から盗んだOracle EBSキャンペーンの最中、Cl0pの誰かが私に直接メッセージを送ってきて、こう言いました。引用すると(ロシア語からの翻訳):『俺はお前ら全員を合わせたよりも金を持っている。近いうちにお前を殺す』」
朗報なのは、彼らが互いに争っている間は、正規の企業を攻撃する時間がおそらく減るということです。私はポップコーンの袋を手に、この展開を見守るつもりです。続報が入り次第お伝えします。
脅威を報じるだけでなく、取り除くために。
サイバーセキュリティの脅威が見出しの中だけにとどまるとは限りません。今すぐ Malwarebytesをダウンロードして、デバイスを脅威から守りましょう。