報じられているところによると、恐喝グループShinyHuntersが競合であるランサムウェアグループClopのリークサイトに侵入しました。
ShinyHuntersは2019年から活動している金銭目的のサイバー犯罪・恐喝グループです。ランサムウェアを展開するというよりも、大量のデータを窃取して被害者に支払いを迫る手口で知られています。同グループが最近標的とした著名な組織の一つが、Canvas LMSを開発するInstructureです。ShinyHuntersは、約9,000の教育機関に関する3.65TBのデータを窃取したと主張しています。
ClopはCl0pとも表記され、企業向けソフトウェアやファイル転送プラットフォームの脆弱性を大規模に悪用することで知られるランサムウェア・データ恐喝組織です。最近PTC Windchillシステムを標的にしたキャンペーンでは、Shell、Philips、Fiserv、Zebra Technologies、Ingersoll Rand、Toastを含む40社以上の被害者を名指ししました。
本稿執筆時点で、Clopのダークウェブリークサイトは次のような状態になっています。
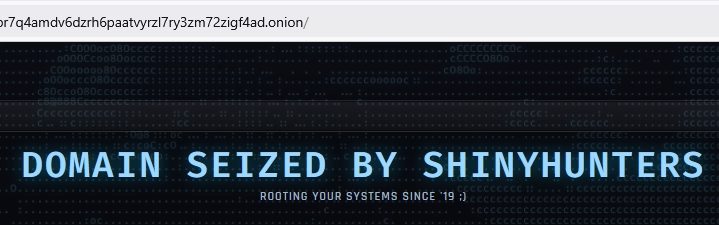
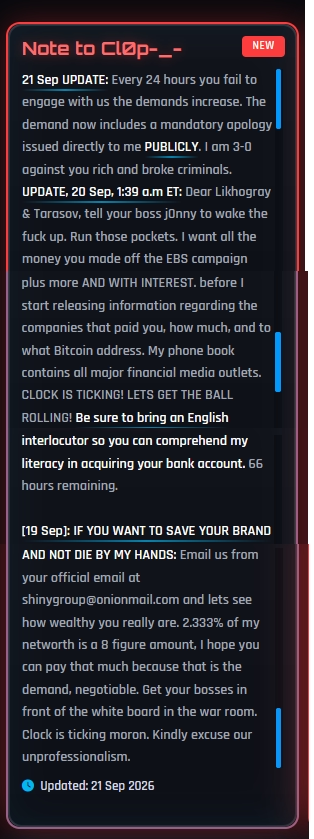
ページの残りの部分はShinyHuntersのリークサイトとほぼ同じ体裁になっており、次のような「Cl0pへのメモ」が掲載されています。
「Cl0pへのメモ-
9月21日更新: お前たちが我々との交渉に応じない24時間ごとに、要求は増していく。今や要求には、私に対する公の場での謝罪も含まれる。金持ちで破産寸前の犯罪者どもよ、私はお前たちに3勝0敗だ。
更新、9月20日 午前1時39分ET: Likhograyとタラソフへ。お前たちのボスであるj0nnyに、いい加減目を覚ませと伝えろ。ポケットの中身を出せ。お前たちがEBSキャンペーンで稼いだ金を全部、それも利子付きで、私が誰にいくら支払ったか、どのビットコインアドレスに支払ったかという情報を公開する前によこせ。私の電話帳には主要な金融メディアがすべて入っている。時計の針は動いている!さあ始めようじゃないか! 私がお前の銀行口座を手に入れる能力をきちんと理解できるよう、英語の通訳を必ず連れてこい。残り66時間。[9月19日]: もしお前のブランドを守りたい、そして私の手にかかって終わりたくないなら: 公式メールから[email protected]まで連絡しろ。お前が本当にどれだけ裕福なのか見せてもらおうじゃないか。私の純資産の2.333%は8桁の金額になる。それだけ払えることを願うよ、それが要求額だ、交渉の余地はある。ボスどもを作戦室のホワイトボードの前に集めろ。時計の針は動いているぞ、間抜け。我々の礼儀正しさのなさをどうか許してくれ。
更新日: 2026年9月21日」
BleepingComputerの報道によると、この攻撃は金曜日の夜、ShinyHuntersがGrav CMSに存在すると主張する未認証のファイルアップロードの脆弱性を悪用し、Clopのサイトに小さなテキストファイルをアップロードしたことから始まったとされています。数時間後、ShinyHuntersはBleepingComputerに対し、サイトを「完全に改ざんした」と伝えました。
同グループは、そのアドレスを引き続き支配下に置けると主張しています。
「我々は彼らのオニオンキーを保有している。だから、たとえ彼らが我々を締め出そうとしても意味はない。全く同じオニオンURLをホストするためのプライベートキーを、我々が管理しているのだから」
脆弱性が放置されたシステムを悪用して金を稼ぐグループなら、自分たち自身のシステムについてはもっと警戒しているだろうと思うかもしれませんが、彼らも時には油断することがあるようです。
ShinyHuntersによると、今回の抗争は、ShinyHuntersがClopのデータ窃取キャンペーンを妨害したことから始まったとされています。その後、Clopの関係者がShinyHuntersのメンバーを特定すると脅し、暴力的な脅迫を行ったとされています。
ShinyHuntersは次のように説明しています。
「昨年彼らが実行し、私から窃取したOracle EBSキャンペーンの最中、cl0pの誰かが個人的に私にメッセージを送ってきて、こう言った(ロシア語からの翻訳):お前ら全員を合わせたより俺の方が金を持っている、近いうちにお前を殺す、と」
良いニュースがあるとすれば、彼らが互いを狙い合っている間は、正規の企業を攻撃する時間が減るだろうということです。私はポップコーンを片手に、この展開を見守るつもりです。続報があり次第お伝えします。
脅威を報じるだけでなく、取り除くために。
サイバーセキュリティのリスクを、見出しの中だけの話で終わらせてはいけません。今すぐMalwarebytesをダウンロードして、デバイスを脅威から守りましょう。