恐喝グループShinyHuntersは、Clop(別名Cl0p)ランサムウェア組織のデータリークサイトに侵入し、Torサイトを改ざんしたうえ、サーバーデータとオニオンサービス用の秘密鍵を盗み出したと主張しています。
攻撃は金曜夜に始まりました。ShinyHuntersは、Grav CMSに存在するという未認証のファイルアップロード脆弱性を悪用したと主張しており、これを使ってClopのサイトに小さなテキストファイルをアップロードしました。
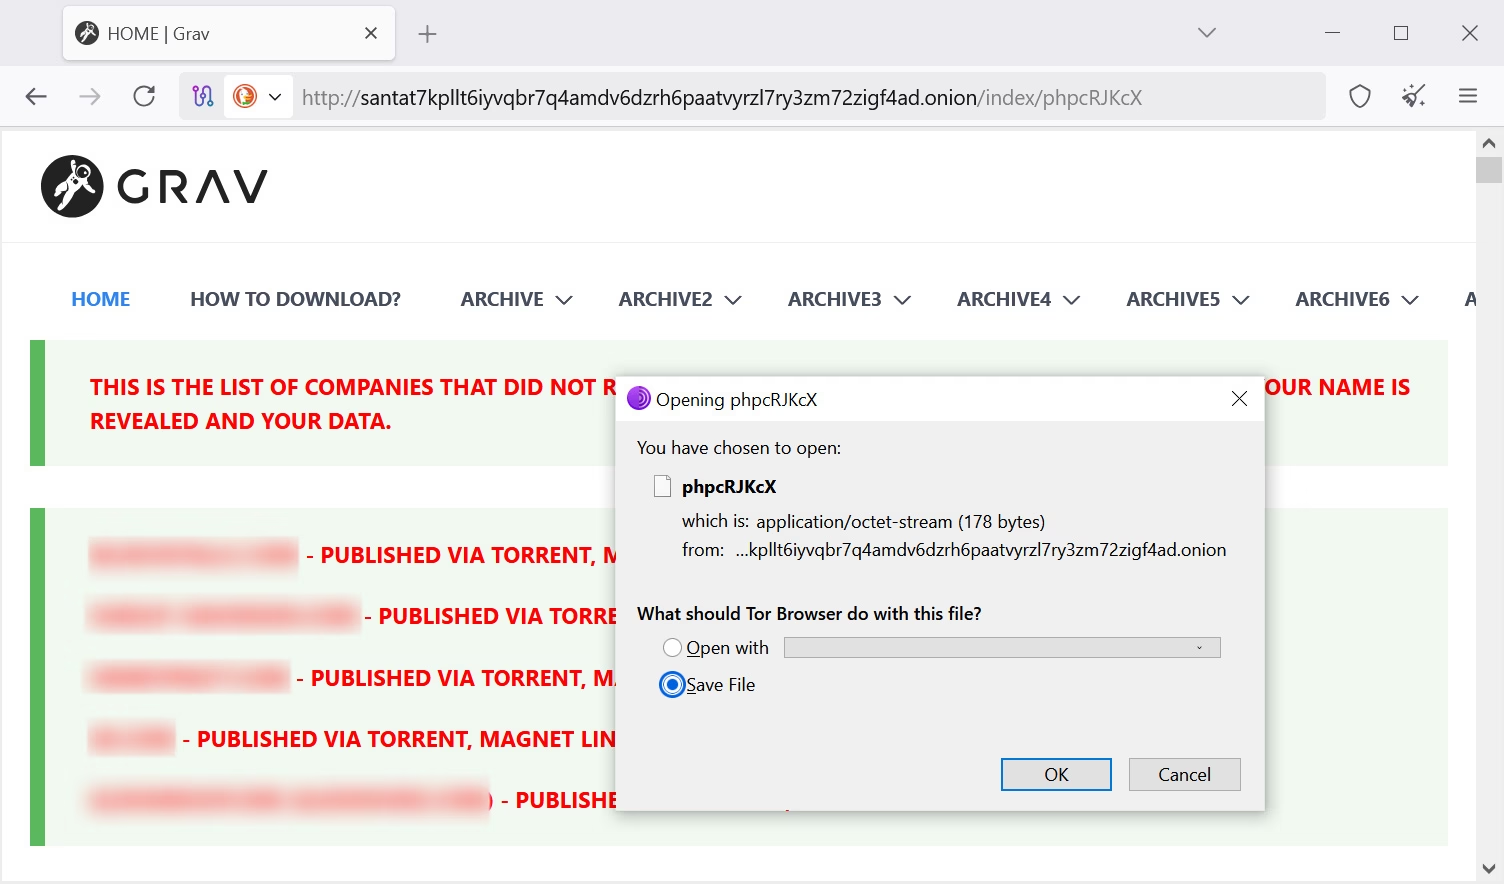
この小さなテキストファイルには、脅威アクターからClopランサムウェアギャングへのメッセージが含まれており、「今後は我々を脅さないように」という警告と、ShinyHunters自身のデータリークサイトへのリンクが記載されていました。
アップロードされたファイルには、「THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES #Skids10p – Maybe don’t try to threaten us next time(このサイトはShinyHuntersに乗っ取られた #Skids10p ― 今度は我々を脅そうとしない方がいい)」と記されていました。
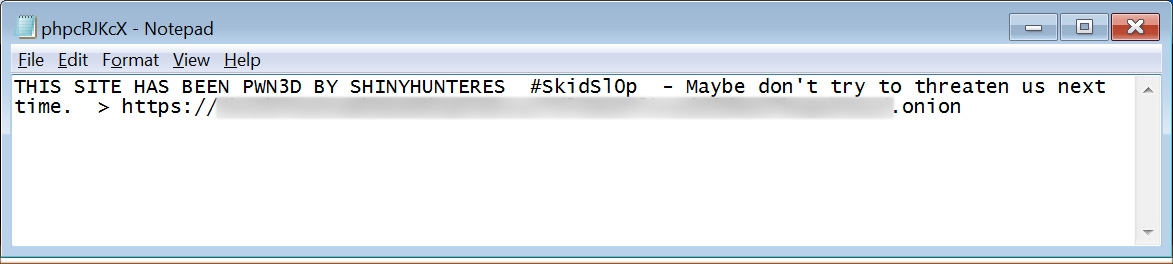
このファイルには、ShinyHuntersのデータリークサイトへのリンクも含まれていました。
BleepingComputerは、このファイルがClopのサーバーに実際にアップロードされ、ランサムウェアギャングのTorサイトから直接ダウンロードできる状態にあったことを確認しています。
それから数時間後、ShinyHuntersはBleepingComputerに対し、Clopのサイトを「完全に改ざんした」と伝えてきました。
実際にサイトを訪れて確認したところ、ShinyHuntersのロゴであるポケモンの「ブラッキー」のアスキーアートを表示するページに差し替えられていました。改ざんされたページには、同グループのTorサイトへのリンクと、「rooting your systems since ’19 ;)(2019年からシステムに侵入している ;))」というメッセージも含まれていました。
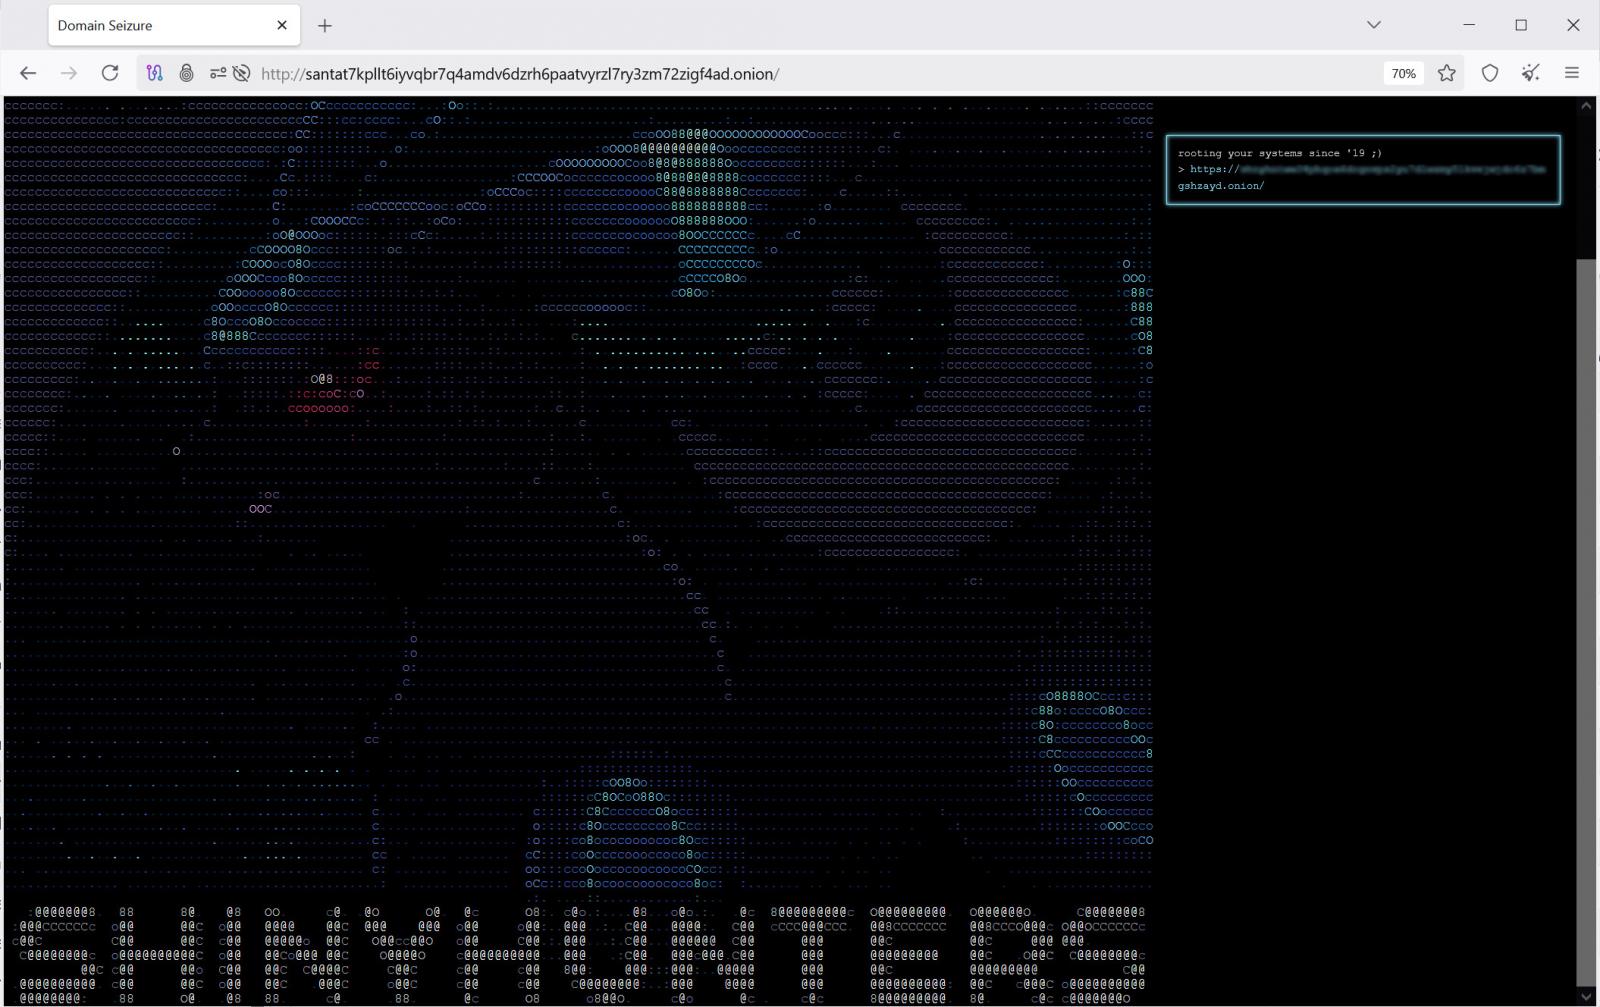
本稿執筆時点でも、ShinyHuntersによれば、改ざんされたページはClopのインフラ上から引き続き配信されているとのことです。
ShinyHunters、データ窃取を主張
ShinyHuntersはBleepingComputerに対し、サーバーへの「完全なアクセス権」を取得し、ソースコード、Grav CMSのプラグイン、システムログ、その他のデータを盗み出したと述べています。
「盗み出したデータにはソースコード、gravCMSのプラグイン、その他諸々が含まれている。現在もダウンロードしながら中身を精査している」とShinyHuntersはBleepingComputerに語りました。
脅威アクターはさらに、/var/log配下に保存されていた全ファイルも窃取したと主張しています。これらにはシステムの動作履歴や認証ログ、場合によっては接続してきたユーザーのIPアドレスが含まれている可能性があります。
ShinyHuntersはまた、Clopのオニオンサービスで使われている秘密鍵も入手したと主張しています。
「我々は彼らのオニオン鍵を持っている。だから彼らが我々を締め出そうとしても意味がない。同じオニオンURLをホストするための秘密鍵は我々が管理しているのだから」と、この脅威アクターは主張しました。
もしこの鍵が本物であれば、脅威アクターは自分たちが管理するサーバー上で、Clopの既存のオニオンアドレスを使ってTorサイトを運用できることになります。
BleepingComputerは、サイトの改ざんおよび以前のファイルアップロードについては独自に確認していますが、サーバーログやソースコード、Clopのオニオン秘密鍵を盗んだというShinyHuntersの主張については独自の検証を行っていません。
ShinyHuntersは現在、盗み出したとされるデータを精査中だとしています。
盗んだ情報をどうするつもりかと尋ねたところ、この脅威アクターは「彼らを恐喝するつもりだ」と回答しました。
同グループは、Clopに対して72時間以内に連絡するよう求めるメッセージを、自らのリークサイト上で公開する計画だとしています。
セキュリティ研究者のVXDB氏はBleepingComputerに対し、現在Clopのリークサイトに表示されているブラッキーのアートワークは、2020年8月のHackForumsウェブサイト改ざんで使われたものと同一だと指摘しました。当時のこの改ざんもShinyHuntersが自らの犯行だと主張していたものです。
サイバー犯罪グループ同士の確執
ShinyHuntersは、今回の攻撃はサイバー犯罪グループ間で続いている確執のなかで、Clopの担当者が行ったとされる脅迫への報復だとしています。
ShinyHuntersによれば、ShinyHuntersがClopのデータ窃取キャンペーンを妨害した後、Clopの担当者がグループのメンバーを特定すると脅迫し、暴力的な脅し文句を口にしたとのことです。
ShinyHuntersは、この対立はClopが2025年に行ったOracle E-Business Suiteのデータ窃取キャンペーンにまで遡ると述べています。
2025年10月、Clopはゼロデイ脆弱性であるCVE-2025-61882を含む複数の脆弱性をOracle E-Business Suiteサーバーで悪用し、恐喝キャンペーンのために組織からデータを窃取していました。
ほぼ同時期に、ShinyHuntersを含む「Scattered Lapsus$ Hunters」を名乗る脅威アクターたちが概念実証(PoC)エクスプロイトをリークし、Oracleは後にこれがClopの攻撃で使われたエクスプロイトと一致することを確認しています。
当時、ShinyHuntersはBleepingComputerに対し、このエクスプロイトはもともと自分たちのものであり、Clopが無断で入手したものだと語っていました。
ShinyHuntersは、Oracleを狙ったキャンペーンの後に緊張が高まり、Clopの担当者がグループのメンバーを脅迫するようになったと主張しています。
「Clopが昨年、私から奪って実行したOracle EBSキャンペーンの最中、Clop側の人間が個人的に私にメッセージを送ってきて、こう言った。原文はロシア語だが翻訳すると『俺はお前とお前の仲間全員を合わせたよりも金を持っている。近いうちにお前を殺す』というものだった」とShinyHuntersはBleepingComputerに語りました。
BleepingComputerはこれらの主張について独自の検証を行っておらず、今回の侵害およびShinyHuntersによる主張についてClopに問い合わせています。回答が得られ次第、記事を更新する予定です。