Check Point Softwareは、管理システム上でroot権限によるコード実行を攻撃者に許してしまう重大な脆弱性に対処するため、セキュリティアップデートをリリースしました。
CVE-2026-91843として追跡されているこの脆弱性は、Security Gateway(ファイアウォール)を管理しネットワークセキュリティイベントを監視するSecurity Management Serverインスタンスのログインプロセスに存在するスタックベースのバッファオーバーフローの欠陥に起因しています。
このセキュリティ問題は、Check Pointのファイアウォールが生成するログを収集・保存する専用サーバーであるLog Serverにも影響します。
この脆弱性が悪用されると、権限を持たない脅威アクターであってもユーザーの操作を必要としない低難易度の攻撃で、root権限によるリモートコード実行が可能になります。
Check Pointは、最新のLivePatchを適用できない顧客向けに、脆弱なシステムのハードニングや、SmartConsoleダッシュボードのManage & Settings > Permissions & Administrators > Trusted Clients配下のエントリを編集して信頼できるIPアドレス・サブネットへのアクセスを制限するといった、暫定的な緩和策も提供しています。
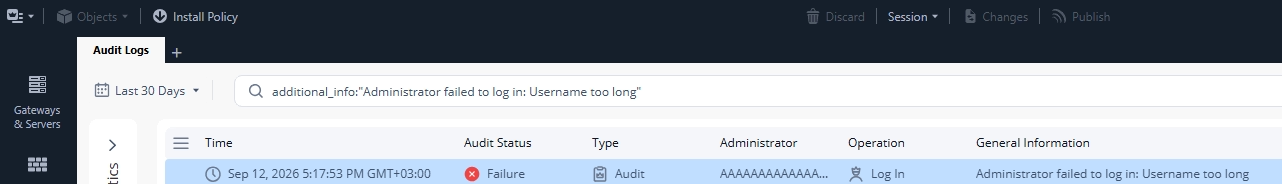
同社はこの脆弱性が現時点で実際に悪用されているとは確認していないものの、Audit(監査)ログおよびAdmin(管理者)ログイン ログで「Administrator failed to log in: Username too long」というアラートを確認することで、CVE-2026-91843を狙った攻撃をセキュリティチームが特定できるとしています。
先週、同社は別の重大なリモートコード実行の脆弱性(CVE-2026-85103)にもパッチを適用しました。これはVPN証明書のASN.1デコード処理におけるヒープオーバーフローに起因するもので、Check Pointのファイアウォールおよび管理システムに影響します。
Check Pointは「Security Management Serverの展開はすべて、構成にかかわらず脆弱な状態にあります」と警告しています。「この脆弱性は特定の管理構成に依存するものではありません。VPNを使用していない、あるいは構成していない場合でも、管理システムは脆弱な状態にあります」としています。
同日、同社は未認証のハッカーが認証を回避して脆弱なファイアウォール上でリモートコード実行を可能にする、2つ目の重大な脆弱性(CVE-2026-85102)にもパッチを適用しています。
これらの脆弱性は現時点で実際には悪用されていないものの、Check Pointはここ数か月の間に他の複数の脆弱性を実際に悪用されているものとして挙げています。
1つ目は認証バイパスのゼロデイ脆弱性(CVE-2026-50751)で、6月以降Qilinランサムウェアの関連グループによって悪用されてきました。また2つ目の認証バイパスのゼロデイ脆弱性(CVE-2026-16232)は、SmartConsoleの管理者パネルに管理者権限で認証するために、少なくとも7月以降悪用され続けています。
さらに最近では、オランダの国家サイバーセキュリティセンター(NCSC-NL)が、CVE-2026-85102とCVE-2026-85103として追跡されている2つの重大なCheck Point VPNの脆弱性について、「近いうちに悪用の試みが発生すると予想される」として、各組織に対しパッチ適用を優先するよう警告しています。