世界最長級の歴史を持つDDoS(分散型サービス拒否)代行サービスの一つ、NightmareStresserが摘発されました。
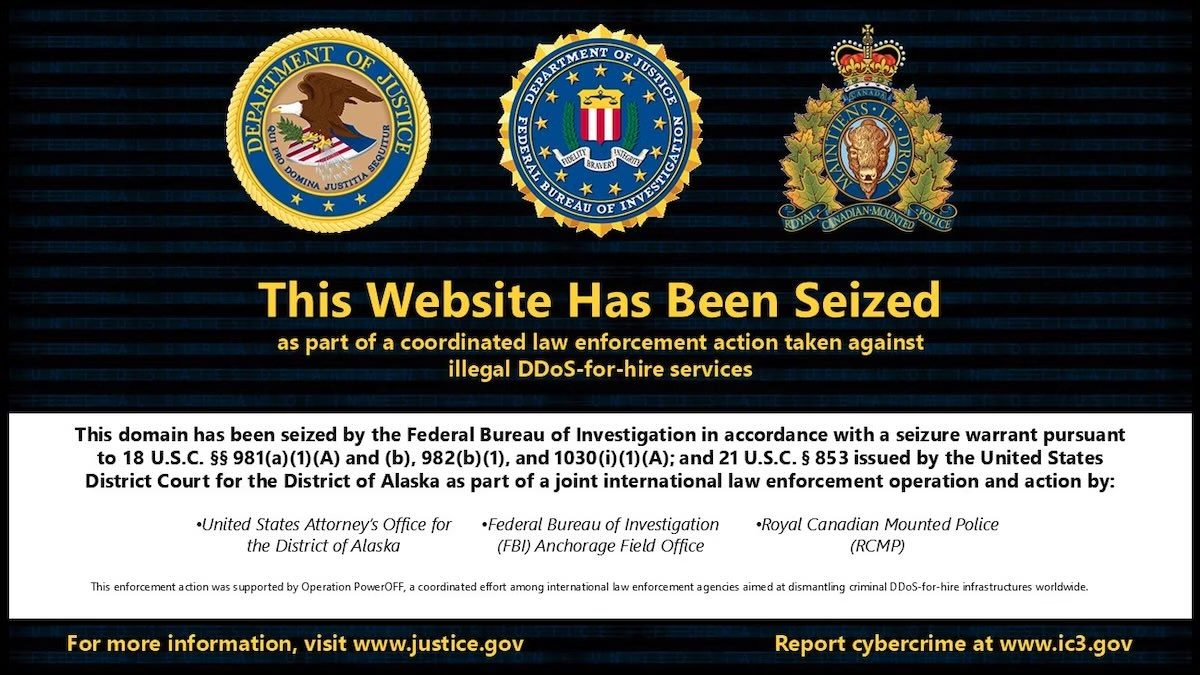
米司法省は今週、FBIがこのブーターサービスに関連するインターネットドメインを押収したと発表しました。
nightmare-stresser[.]comおよびnightmarestresser[.]orgにアクセスすると、現在は押収を告知するバナーが表示されます。
当局によると、NightmareStresserは少なくとも2022年から稼働しており、世界中の被害者に対して数十万件規模のDDoS攻撃を仕掛けるために使用されていました。
一方、セキュリティ研究者のAlex Carter氏は昨年報告の中で、NightmareStresserはおそらく2016年に設立され、競合サービスが摘発された後の2018年に人気を集め、2019年には最大規模のDDoSツールに成長したと指摘しています。
2025年までに、利用者数は約100万人にまで拡大していました。同サービスは1時間あたり3,000件から4,000件の攻撃を仕掛けることができ、暗号資産による支払いを受け付ける一方で、政府機関、教育機関、病院のドメインは攻撃対象から除外していました。
NightmareStresserの摘発は、世界各地のDDoS代行インフラを解体し、その運営者に責任を負わせることを目的とした協調的な国際作戦「Operation PowerOFF」の一環として行われました。
DDoS代行サービス(ブーターまたはストレッサーとも呼ばれる)は、サイバー犯罪者予備軍にとって参入障壁が低いことから、ここ数年で急増していると米司法省は指摘しています。
過去8年間で、米国はDDoS攻撃の仲介者12人を起訴し、ブーターサービスに関連するドメイン100件以上を押収してきました。
今年4月には、21カ国の法執行機関がDDoS代行サービスに関連する53件のドメインを摘発しました。昨年には、米国がDDoSボットネット「RapperBot」を摘発したほか、ブーターサービスに関連する27件のウェブサイトが2024年に押収されています。
法執行機関はDDoS代行インフラの摘発に加えて、これらのサービスの運営者と利用者の双方を追跡し、起訴する取り組みも続けています。
翻訳元: https://www.securityweek.com/nightmarestresser-ddos-service-disrupted-in-international-operation/