脅威アクターがOpenAIのChatGPTサービスを装った認証情報詐取キャンペーンを増加させており、企業・個人双方の環境で生成AIの利用が拡大している状況を悪用しています。
最近確認されたキャンペーンでは、偽のサブスクリプション支払い通知を使って被害者を誘導し、巧妙に作られた偽のChatGPTログインページを通じてOpenAIアカウントの認証情報や、場合によっては支払い情報を引き出そうとしています。
このおとりメールでは、ChatGPTサブスクリプションの中断を避けるために支払い情報の更新が必要だと主張しています。
日常的な請求アラートを装うことで、攻撃者はありふれた管理業務をアカウント乗っ取りの機会に変えているのです。
このフィッシングメールは、Microsoft、Google、Adobeなど価値の高いクラウドサービスを偽装するキャンペーンでよく見られる、複数のソーシャルエンジニアリング手法を使用しています。
正規のChatGPTロゴを表示し、洗練されたブランディング要素を用いて、「The OpenAI Team」名義で締めくくられています。
こうした視覚的な演出は、被害者が送信元アドレスやリンク先を確認する前に信頼感を持たせることを狙ったものです。
「Subscription Payment Required(サブスクリプションの支払いが必要です)」という目立つメッセージには「48時間」という期限が付されており、緊急性を演出することで慎重な確認を妨げています。
メールには「Update Payment Information(支払い情報を更新)」という大きなボタンも含まれており、ユーザーを攻撃者が管理するインフラへ誘導するよう設計されています。
ChatGPTを業務効率化、開発、リサーチ、コンテンツ生成などに利用している組織にとって、このおとりはとりわけ説得力を持つ可能性があります。というのも、従業員が実際に有料のChatGPTサブスクリプションを保有していたり、業務関連のタスクにOpenAIアカウントを使用していたりすることが珍しくないためです。
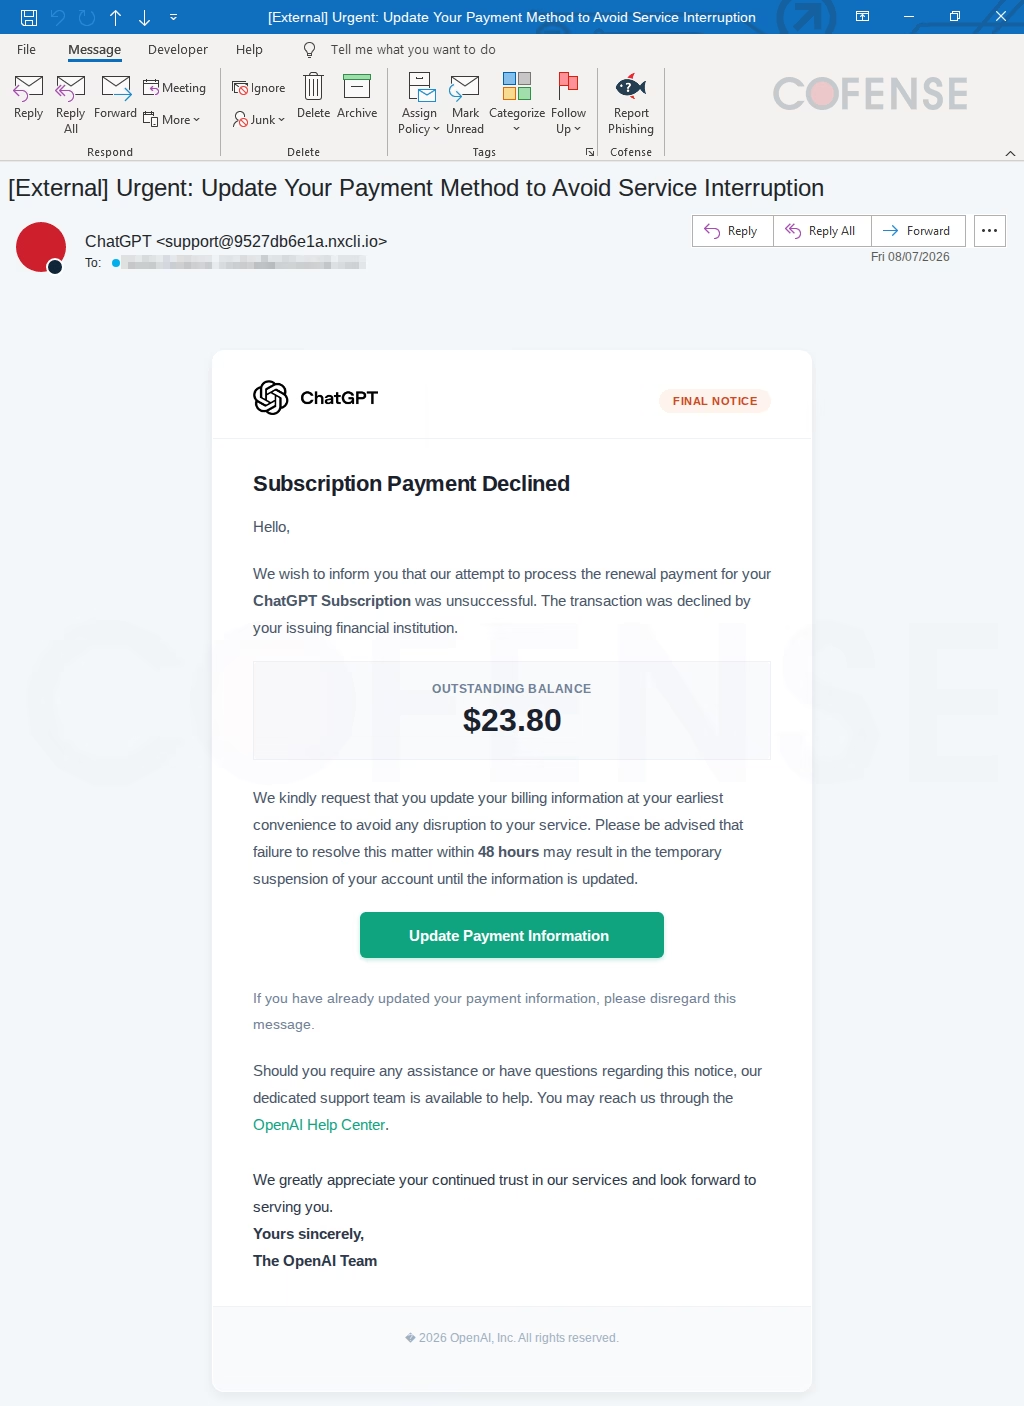
しかし、送信元アドレスを見ればこの詐欺は明らかです。Cofenseは、このメールがsupport@9527db6e1a[.]nxcli[.]ioから送信されていたことを確認しており、OpenAIに関連するドメインではありません。
埋め込まれた支払い更新ボタンも、OpenAIが管理するサイトへ直接つながるわけではありません。
代わりに、最初はGoogle APIのラッパーURLを経由し、その後最終的なフィッシングインフラへとリダイレクトされる仕組みになっています。
この多段階の手法は、攻撃者が最終的な着地先を表面的な確認から隠すのに役立つほか、レピュテーションベースの自動検知を複雑にする可能性があります。
このキャンペーンで確認された第一段階のURLはnotifications[.]googleapis[.]com/email/redirectで、その後に長いリダイレクトパラメータが続きます。
このキャンペーンはCofense Phishing Defense Center(PDC)によって特定されました。同センターによると、この悪意あるメールはOpenAIのサブスクリプション請求書を装っているとのことです。
ChatGPTフィッシングキャンペーン
最終的なペイロードはnxcli[.]ioのサブドメイン上にホストされており、確認されたフィッシングエンドポイントにはe83cedb076[.]nxcli[.]io/fertaq/app/key[.]phpやe83cedb076[.]nxcli[.]io/fertaq/app/login[.]phpが含まれます。
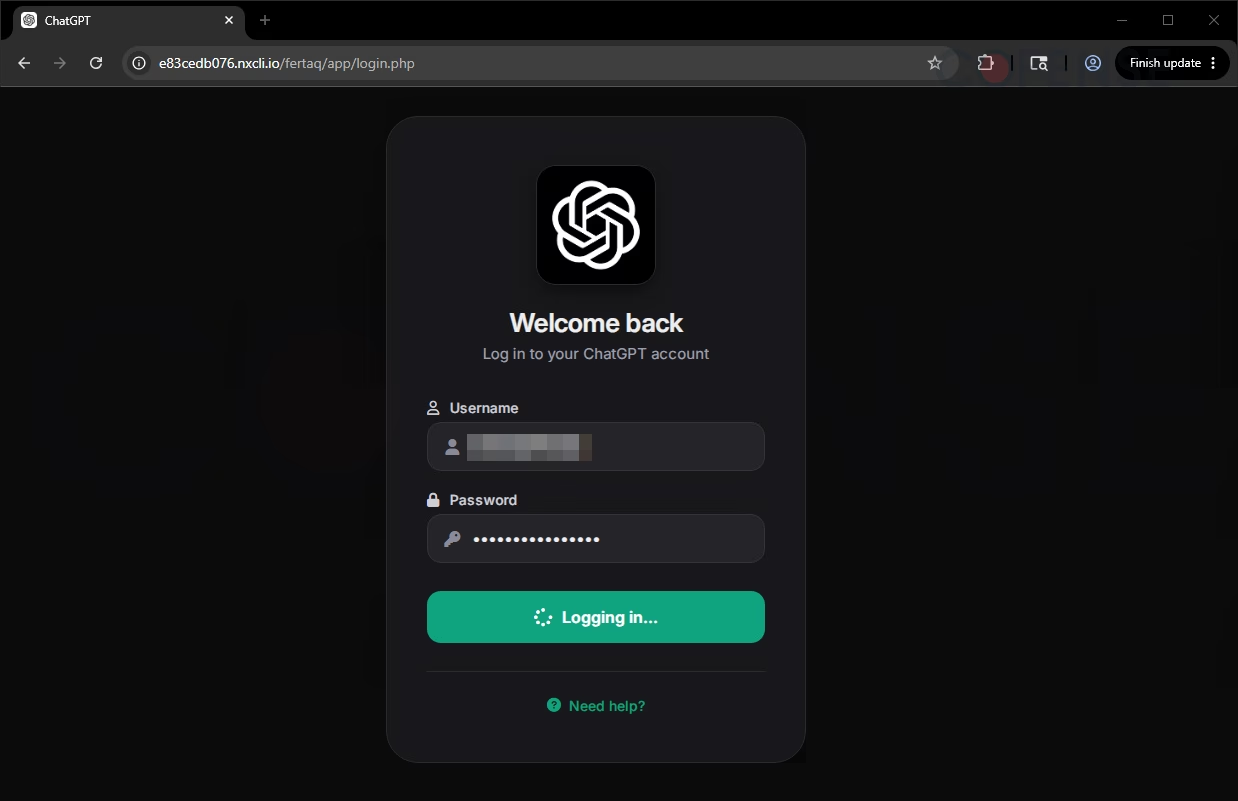
悪意あるリンクをクリックすると、被害者にはChatGPTの認証インターフェースに酷似するよう作られたページが表示されます。
このサイトはユーザーを「おかえりなさい」と迎え、OpenAIらしいロゴやアイコン、文言を取り入れることで欺瞞をより強固なものにしています。
しかし、ブラウザのアドレスバーを少し確認するだけで、このページがOpenAIの正規の認証インフラ上でホストされていないことがわかります。
OpenAIのユーザーは、認証フローがauth[.]openai[.]comのような公式OpenAIドメインを使用することを想定しておくべきです。
Cofenseが記録したキャンペーンでは、フィッシングドメインは正規のChatGPTログインドメインと一致していません。
認証情報が入力されると、被害者はエラーページへリダイレクトされる一方、送信された情報は攻撃者側に取得されてしまいます。
このリスクは、単一のAIアカウントへのアクセスにとどまりません。OpenAIの認証情報が漏えいすると、アカウント履歴、API利用状況、サブスクリプションの詳細、支払いデータ、さらにはそのアカウントに紐づく機密性の高いプロンプトやファイルまでが露出する可能性があります。
データガバナンスコンサルティング
企業ユーザーにとっては、認証情報の盗難によって攻撃者が社内のワークフローや独自の開発活動、あるいは従業員によるAIツールの利用状況を把握してしまう恐れもあります。
組織は、送信元ドメインの確認、支払い関連リンクをクリックする前にカーソルを合わせて確認すること、そしてメール内のリンクをたどるのではなく手動でOpenAI公式サイトにアクセスしてChatGPTを利用することを、従業員に周知徹底すべきです。
セキュリティチームは、確認されたnxcli[.]ioインフラをブロックし、類似の請求書型メッセージを受信した対象者を調査したうえで、フィッシングページに接触した疑いのあるユーザーについてはOpenAIの認証情報をリセットする必要があります。
脅威アクターが信頼されるAIプラットフォームを標的とした偽装キャンペーンを拡大させる中、多要素認証とSaaSログイン活動の徹底した監視は引き続き不可欠です。
SOCのあらゆるアラート調査時間を21分短縮。即座に使えるIOCコンテキストでSOCを強化し、迅速な対応を実現しましょう: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/chatgpt-phishing-campaign/