
ChatGPTフィッシングキャンペーン、業務用・個人用両方のOpenAIアカウントを標的に
脅威アクターがOpenAIのChatGPTサービスを装った認証情報詐取キャンペーンを増加させており、企業・個人双方の環境で生成AIの利用が拡大している状況を悪用しています。 最近確認されたキャンペーンでは、偽のサブスクリプション支払い通知を使って被害者を誘導し、巧妙に作られた偽のChatGPTログインページを通じてO
脅威アクターがOpenAIのChatGPTサービスを装った認証情報詐取キャンペーンを増加させており、企業・個人双方の環境で生成AIの利用が拡大している状況を悪用しています。 最近確認されたキャンペーンでは、偽のサブスクリプション支払い通知を使って被害者を誘導し、巧妙に作られた偽のChatGPTログインページを通じてO
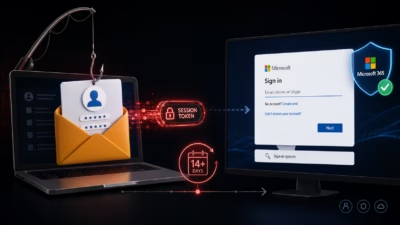
盗まれたGreatnessの認証トークンは、最初のフィッシング攻撃から2週間以上経過した後も、被害者のMicrosoft 365テナントに対してMFA承認済みの持続的なアクセスを提供し続けています。この事実は、このAiTM型PhaaS(サービスとしてのフィッシング)エコシステムを支えている真の脅威が、パスワード窃取で
財務部門は請求書や契約書、支払通知、購買関連のメールを絶えず処理しており、そのためメールは脅威アクターにとって最も一般的な初期侵入経路のひとつとなっています。Cofenseによると、攻撃者は緊急性を演出する手口に頼るのではなく、正当な業務連絡そっくりのフィッシングメールを使って、こうした業務フローの隙

ハッカーは .arpa ドメインを悪用してフィッシング攻撃を効果的に隠蔽している...

ミサイルがこの都市を攻撃した数時間後、スカマーはドバイ市民を標的にして銀行口座へ...

活動的なサイバー犯罪集団Scattered Lapsus$ Hunters (S...