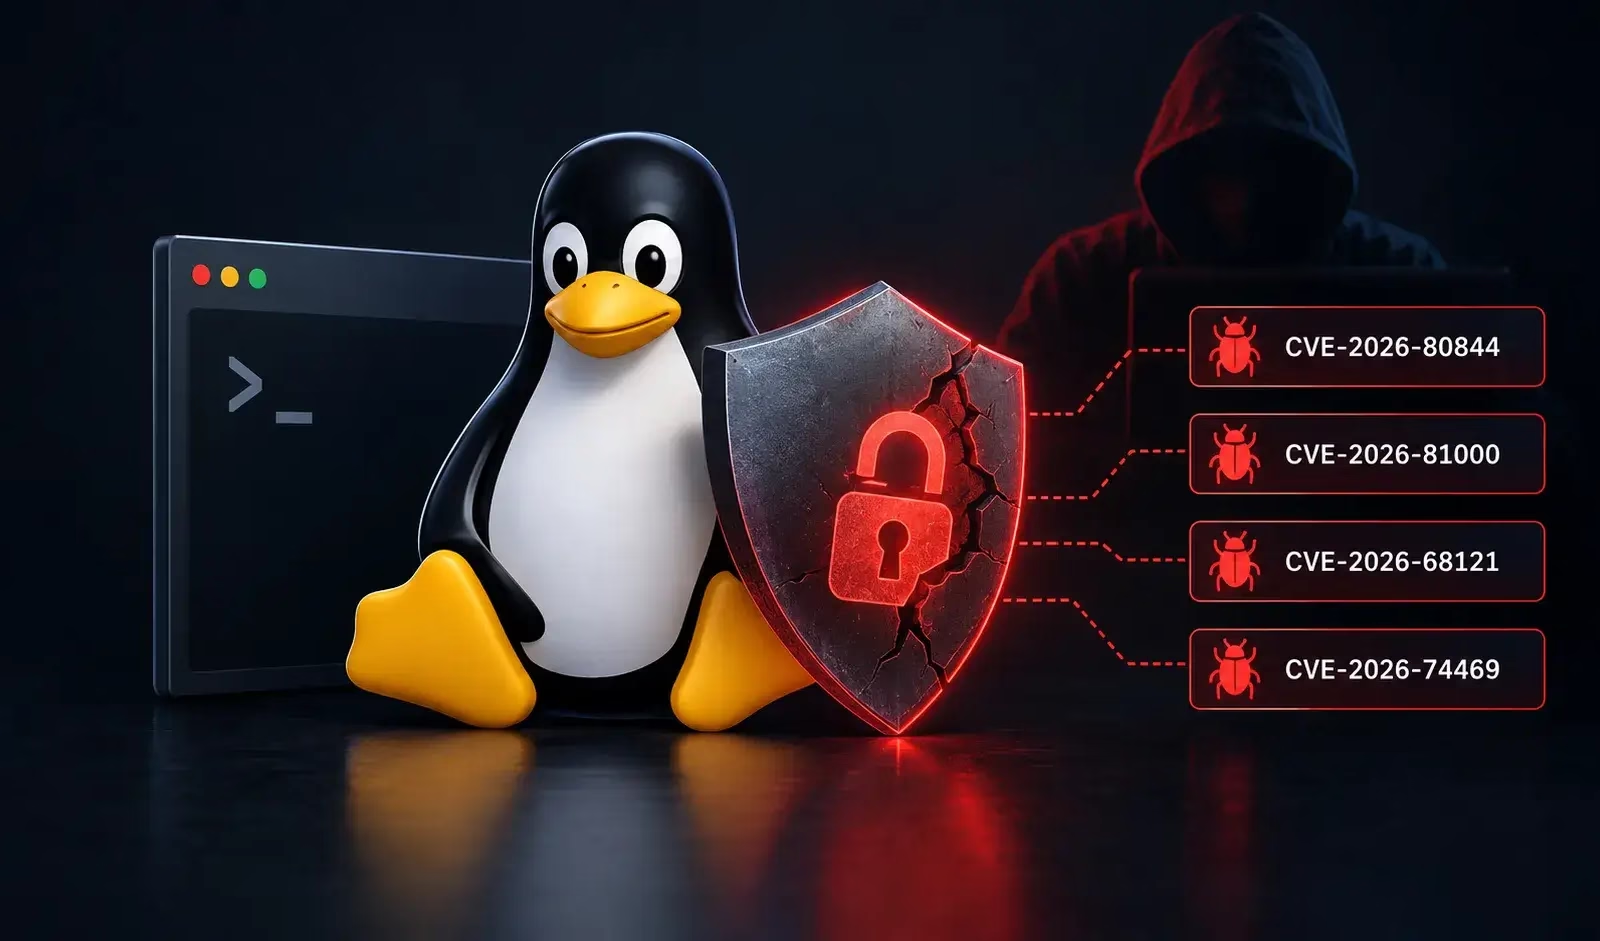
Linux管理者に対し、新たに公表された4件のローカル権限昇格(LPE)脆弱性へのパッチ適用が呼びかけられています。これらはまとめてDirtyAH6、TUNderflow、PPPoEject、DiagSpillと呼ばれており、攻撃者がカーネルメモリを破損させ、影響を受けるシステムでroot権限を取得できる可能性があります。
これらの脆弱性には、CVE-2026-80844、CVE-2026-81000、CVE-2026-68121、CVE-2026-74469という識別子が割り当てられています。いずれもLinuxカーネル内の長年存在するネットワークコードに影響します。
研究者のAsim Viladi Oglu Manizada氏が報告したもので、7月中旬にLinuxカーネルセキュリティチームへ報告され、その後サポート対象の安定版カーネルブランチに修正が取り込まれています。
Softwaresupply chain
Linuxカーネルを襲う4件のLPE脆弱性
- DirtyAH6 (CVE-2026-80844): LinuxのXFRM/IPsec実装におけるIPv6認証ヘッダーの処理に影響する脆弱性です。ルーティングヘッダーフィールドの検証が不適切な場合、範囲外メモリ操作につながる可能性があります。実証されたローカルエクスプロイトでは非特権ユーザー名前空間が必要ですが、根本的な問題は、トランスポートモードでAHを利用するIPv6ルーターやゲートウェイとして動作するシステムにおいて、リモートからのサービス拒否(DoS)状態を引き起こす可能性もあります。研究者によると、制御されたラボ環境ではメモリ操作によりリモートコード実行が達成されたとのことですが、そのような悪用は極めて困難とみられています。
- TUNderflow (CVE-2026-81000): TUN/TAP仮想ネットワーキングサブシステム内に存在する整数アンダーフロー脆弱性です。特別に細工されたネットワークデバイスパスにより、過大な受信ヘッダールーム値を生のTUNデバイスへ伝播させることが可能で、これによりソケットバッファ割り当ての計算がラップアラウンドを起こします。結果として、パケット処理時に割り当てられたカーネルメモリの範囲外を読み書きしてしまう可能性があります。
- PPPoEject (CVE-2026-68121): PPP over Ethernetの処理に存在する脆弱性です。`pppoe_sendmsg()`が、下位レベルのデバイスコールバックによってソケットバッファのメモリが再割り当て・解放された後も、そのバッファへのポインタを保持し続けることが原因で発生します。この古くなったポインタを通じて後続の書き込みが行われると、use-after-free状態が生じ、ローカルでのroot権限昇格に悪用される可能性があります。
- DiagSpill (CVE-2026-74469): `sock_diag`を通じたSCTP診断レポート機能に影響する欠陥です。1つのSCTPアソシエーションは最大65,536個のピアトランスポートを持つことができますが、対応するカウンタはわずか16ビット幅しかありません。このカウントが0にラップアラウンドすると、カーネルはピアトランスポートのデータをコピーする前に十分なNetlink応答領域を確保できず、約8MBの範囲にわたる上書きが発生します。
これら4件の脆弱性はいずれもメモリ破損の問題であり、悪用の成功確率は対象システムのメモリレイアウトやグルーミングの状況に左右されます。しかし、研究者が公開した概念実証(PoC)エクスプロイトでは、特定の構成下でroot権限のシェルを取得できることが実証されています。
最初の3件の脆弱性は、通常、一般のローカルユーザーやコンテナがアクセスできる機能である非特権ユーザー名前空間に依存します。一方DiagSpillは、SCTPおよび`sctp_diag`のサポートが利用可能であれば、非特権ユーザー名前空間や特別なLinux Capabilityを必要としないため、アクセス制御の観点からより深刻とみなされています。
AppArmorやSELinuxといった強制アクセス制御技術は、研究者のテスト中に報告されたエクスプロイト経路をブロックできませんでした。
組織は、これら4件すべての脆弱性に対するパッチを含むカーネルバージョンへアップグレードする必要があります。これらの問題すべてに完全に対応した最初の安定版は、Linux 5.10.270、5.15.221、6.1.188、6.6.157、6.12.109、6.18.50、7.2.4です。
直ちにパッチを適用できない場合、管理者は非特権ユーザー名前空間を無効化することでリスクを軽減できます。ただし、これによってDiagSpillに起因するリスクや、すでに特権を持つコンテナに起因する脅威が緩和されるわけではありません。
AH6、TUN/TAP、PPPoE、SCTP、`sctp_diag`といった未使用の機能を無効化することで、さらなる多層防御を実現できますが、ベンダーが提供するカーネルアップデートを適用することが推奨される対策であることに変わりはありません。
SOCのアラート調査時間を1件あたり21分短縮。即座のIOCコンテキストでSOCの対応力を強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/linux-kernel-hit-by-4-lpe-flaws/