FBIは、稼働期間の長さで際立つ「ブーター」サービスの一つとされるDDoS代行サービス「NightmareStresser」のドメインを押収しました。
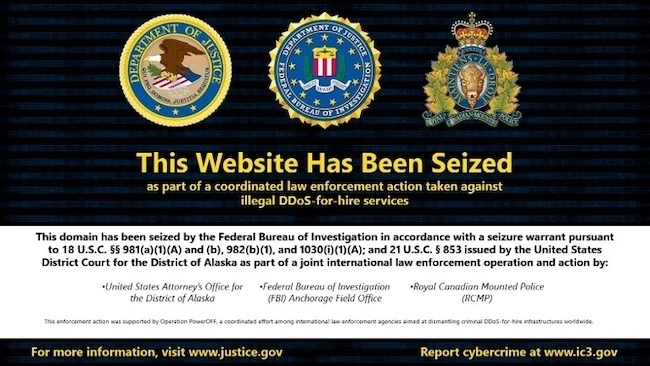
ドメイン押収の通知画面(出典:米司法省)
米司法省は発表の中で、「今回の措置で名指しされたようなブーターサービスは、米国内外の教育機関、政府機関、ゲームプラットフォーム、そして数百万人におよぶ幅広い被害者への攻撃を助長していたとされています」と述べています。
この種の攻撃は、標的となったコンピューターをインターネットから切断してしまうことから「ブーティング」と呼ばれています。
押収令状の宣誓供述書によると、NightmareStresserは2022年以降、世界中の被害者に対して数十万件規模の実際のDDoS攻撃、あるいは攻撃未遂を仕掛けるために使用されていました。
米司法省は、「今回の作戦は、他の国際的な法執行活動と連携しながら、アラスカ地区および米国全土の被害者への攻撃を助長していたNightmareStresserサービスのインフラを破壊することを目的としています」と説明しています。
過去8年間にわたり、アンカレッジおよびロサンゼルスの検察官と捜査官は、DDoS代行サービスを運営した容疑で12人の被告人を起訴し、これらに関連するドメインを100件以上押収してきました。
検察当局は、「本日発表した多面的な捜査は、これまでの成功事例を土台に、判明しているすべてのブーターサイトを標的とし、可能な限り多くを閉鎖するとともに、一般向けの啓発活動にも取り組むものです」と付け加えています。
今回の押収は、FBIアンカレッジ支局が、DDoS代行インフラの解体とサービスの運営者・利用者の責任追及を目指す国際的な継続作戦「Operation PowerOFF」の一環として、カナダ王立騎馬警察(RCMP)の北西地域連邦警察部門と共同で実施しました。
Cloudflareが公表した「2026年上半期DDoS脅威レポート」でも、DDoS代行プラットフォームや乗っ取られたIoTデバイス、自動化ツールが大規模攻撃を仕掛けるハードルを下げ続けている実態が明らかになっています。
翻訳元: https://www.helpnetsecurity.com/2026/09/17/fbi-nightmarestresser-ddos-for-hire-service-seized/