GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。
しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能性のあるAIサーバーが絡み合った複雑なネットワークを経由している可能性があるといいます。
この調査結果は、機密性の高いビジネスデータや認証情報、個人情報、独自の文書などをこの無料AIチャットボットに入力する可能性のあるユーザーにとって、重大なプライバシー上の懸念を提起するものです。
Datagovernance consulting
GPT4Freeのプライバシーリスクによりプロンプトが流出
GPT4Free(G4Fとも呼ばれる)は、単一のインターフェースを通じて多数のAIモデルにアクセスできるオープンソースプロジェクトです。このソフトウェアはローカル環境にも導入可能ですが、研究者たちは一般公開されているホスティングサービスに注目しました。このサービスでは、ユーザーは個別にアカウントを保持することなく、OpenAI、Google、Anthropicなどの開発元に関連付けられたモデル名を選択できます。
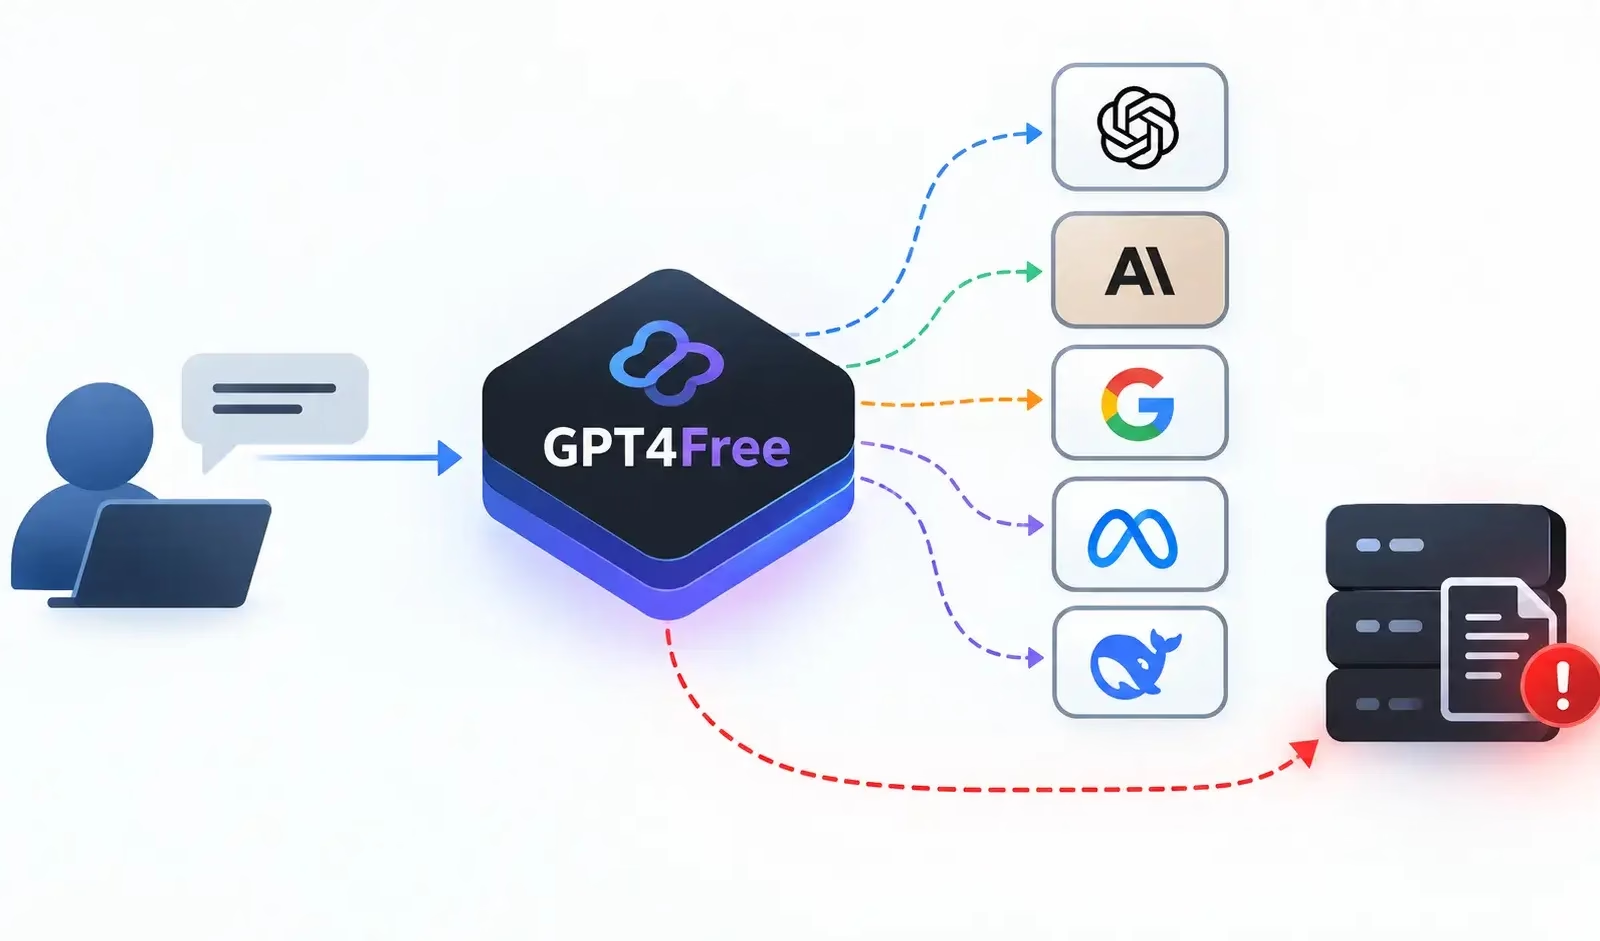
しかし、このインターフェースの背後では、GPT4Freeはプロバイダー統合機能を使用し、公式API、サードパーティのWebサイト、カスタムエンドポイントなど、さまざまなサービスへリクエストを振り分けています。
研究者たちの調査によれば、GPT4Freeで選択したモデルが、応答のメタデータに記載されているモデルと必ずしも一致しないことが判明しました。
Geminiブランドのオプションを対象としたテストでは、リクエストはg4f.space上のOpenAI互換エンドポイントを経由した後、Google Geminiのインフラストラクチャに転送されていました。
一部の応答では、インターフェース上で選択したモデルとは異なるモデルが示されており、Gemini ProやGemini Omniへのリクエストに対して、models/gemini-3-flash-previewという識別子が返されたケースも報告されています。
モデルのエイリアスは時間の経過とともに変更されることがあるものの、研究者たちは、入れ替わりがどこで発生したのか、あるいはどの当事者がリクエストを改変したのかについて、入手可能な証拠からは明らかにならなかったと指摘しています。
この調査では、一般からアクセス可能なOllamaおよびllama.cppのエンドポイントを含むプロバイダーリストの存在も明らかになりました。Ollamaはローカル環境で大規模言語モデルを実行する際によく使われるツールですが、設定に不備があるとインターネット上に公開状態で露出してしまうことがあります。
GPT4Freeのプロバイダーコードは、200を超える外部Ollamaソースを含むJSONファイルを参照しており、その中には個人所有と見られるドメインや、さまざまな組織あるいは無関係なサービスに関連するインフラも含まれています。これらのエンドポイントの所有者情報や利用許可の状況、目的についてユーザーには一切知らされておらず、それにもかかわらずユーザーのプロンプトがそこを経由して送信される可能性があるのです。
研究者たちは、入手可能な証拠だけでは、リストに掲載されているすべてのサーバーが侵害されている、あるいは所有者の同意なく利用されていると断定することはできないと注意を促しています。運営者の中には意図的にリソースを提供している者もいれば、別の理由でサービスを外部に露出させてしまっている者もいる可能性があります。
とはいえ、これらのシステムを誰が運営しているのか、プロンプトが保持されるのか、サードパーティのエンドポイントに送信された後どのくらいの期間データにアクセス可能な状態が続くのかについて、ユーザーには明確な説明がなされていません。
Datagovernance consulting
ログの取得方法にも、さらなるプライバシー上のリスクが潜んでいます。今回の分析では、利用ログを14日間、エラーログを30日間保持するコードパスが確認されました。
報告によると、利用ログのフィールドにはIPアドレス、おおよその位置情報、選択したプロバイダー、モデル情報、そして会話データが含まれるとされています。研究者たちは実際に稼働中のログにアクセスしたわけではないため、この調査結果はコード上に存在するログ取得機能を示すものであり、実際に保存されたログの内容が確認されたわけではありません。
このプラットフォームの「会話履歴を無効にする」設定も、予期しない情報流出のシナリオを生み出す可能性があります。会話履歴が有効になっている場合、ブラウザは以降のメッセージ送信時にそれまでの会話コンテキストを再送信しますが、ロガーが処理するのは最初のメッセージのみです。
一方、履歴を無効にすると、新しいプロンプトはそれぞれ単独の「最初のメッセージ」として扱われるため、個々のプロンプトすべてがログ記録の対象になり得ます。
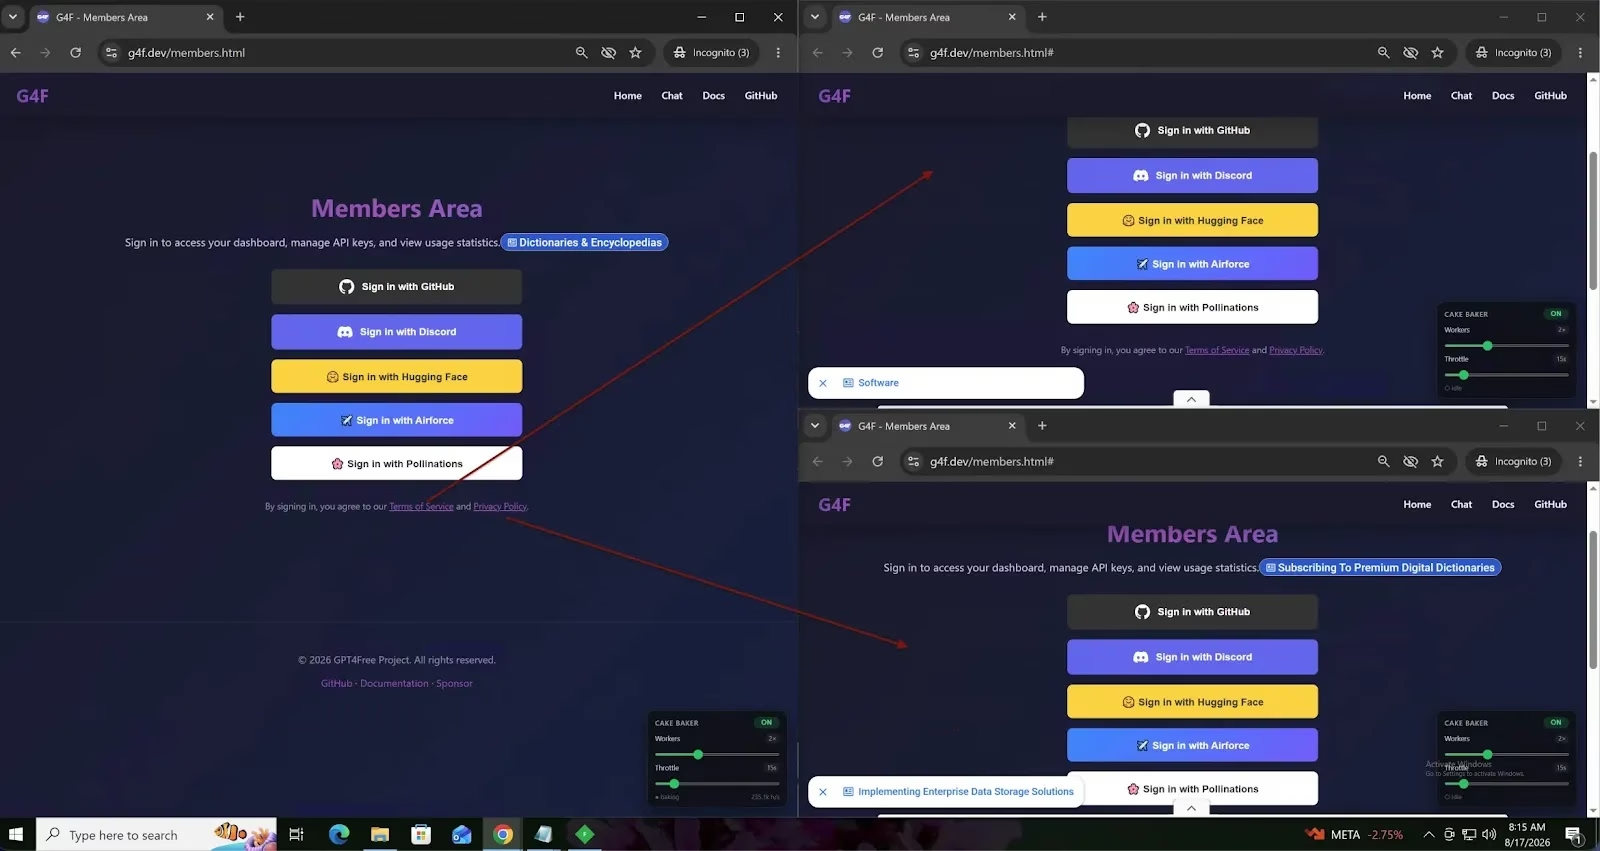
さらに、GPT4Free関連ページに掲載されているプライバシーポリシーおよび利用規約へのリンクは、実際の文書ではなくメンバーエリアへユーザーを誘導するものだったことも、この調査で判明しています。
ユーザーが学ぶべき重要なセキュリティ上の教訓は明白です。非公式のAIアグリゲーターに送信するプロンプトは、複数の未知の当事者と共有されるデータとして扱うべきだということです。認証情報や社内文書、財務データ、健康情報、顧客記録といった機密性の高い情報を、こうしたサービスに入力してはいけません。
SOCアラートの調査時間を1件あたり21分短縮。即座に得られるIOCコンテキストで迅速な対応をSOCに: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/gpt4free-privacy-risks-expose-ai-prompts/