
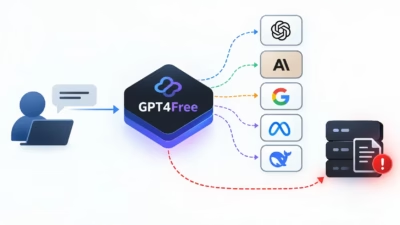
GPT4Freeのプライバシーリスク、AIプロンプトがサードパーティサーバーや隠されたログに流出
GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。 しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能
GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。 しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能
GPT4Freeがホストするチャットサービス「g4f.dev」に、プライバシー上の疑問が投げかけられています。研究者らが調査したところ、ユーザーが入力したプロンプトが複数のプロバイダーやサードパーティのエンドポイント、さらに訪問者に明確に開示されていないロギングシステムを経由して流れる可能性があることが判明したのです
統合ログ収集向けの広く利用されているオープンソースデータコレクター「Fluentd」は、深刻なリモートコード実行の脆弱性を修正するバージョン1.19.3をリリースしました。あわせて、情報漏洩、サービス拒否(DoS)、およびサーバーサイドリクエストフォージェリ(SSRF)を引き起こす3件の深刻度の高い脆弱性も修正されて