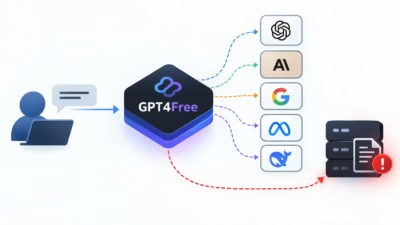
GPT4Freeがホストするチャットサービス「g4f.dev」に、プライバシー上の疑問が投げかけられています。研究者らが調査したところ、ユーザーが入力したプロンプトが複数のプロバイダーやサードパーティのエンドポイント、さらに訪問者に明確に開示されていないロギングシステムを経由して流れる可能性があることが判明したのです。
このオープンソースプロジェクトでは、単一のインターフェースからOpenAI、Google、Anthropicなどに関連するブランドモデルを選択でき、多くの場合これらの企業に個別のアカウントを持つ必要がありません。
しかし、Gen Threat Labsの調査によると、メニューで選択したモデル名が、実際にリクエストを処理したシステムを正しく示しているとは限らないことが分かりました。これにより、処理内容や保持期間、責任の所在について不透明さが生じています。
Geminiと表示されたオプションを使ったテストでは、リクエストがGoogleのインフラに到達する前に、g4f.spaceのOpenAI互換エンドポイントを経由していることが確認されました。返されたモデル識別子が、GPT4Freeで選択したものと一致しないケースもありました。
Googleの「latest」エイリアスによってモデルのバリエーションが変わることはありますが、Vojtěch Moravec氏によれば、Gemini ProやGemini Omniと表示されているのにmodels/gemini-3-flash-previewが返ってきた事例は、それだけでは説明がつかないといいます。
GPT4FreeのdefaultModelロジックが適用されているようには見えませんでした。研究者らは、この置き換えがどこで発生しているのかを特定できませんでしたが、この不一致が意味するのは、メニューでの選択が実際にどのモデルがプロンプトを処理し、その後プロンプトデータをどこかへ送信したのかを証明するものにはならないということだと述べています。
今回の調査では、GPT4Freeが外部のOllamaエンドポイントを利用している点も浮き彫りになりました。Ollamaは本来、モデルとのやり取りをユーザーのマシン内にとどめるためにローカルで展開されるものですが、そのAPIは公開設定のミスなどによってオンラインからアクセス可能な状態になってしまうことがあります。
プロバイダーのコードにはソース一覧を記したJSONファイルへの参照が含まれており、あるファイルには196件のOllamaソースが記載され、実際には200件を超えるエントリが存在し、そのうち20件はShodanに起因するものでした。研究者らによると、一部のアドレスはOllamaまたはllama.cppサービスとして応答したとのことです。
プロバイダーのメタデータには、GPT4Freeのワーカーに加えて、各種組織や無関係のサービスに紐づくドメインやインフラも含まれていましたが、その所有関係や同意の有無、プラットフォームとの関連性については説明がありませんでした。
別のプロバイダーであるToolbazは、Webサービスを介してプロンプトを中継する手法を示す事例となりました。同社の統合実装は、想定されるブラウザからのリクエストを再現し、画面サイズや言語、タイムゾーンといった詳細情報を含む「ブラウザID」をリクエストごとに生成していました。
Vojtěch Moravec氏によれば、こうした手法により自動化された通信をあたかも人間の訪問者からのアクセスのように見せかけることができ、繰り返し使われるIDに基づく制御を弱体化させる恐れがあるといいます。gpt-5.2を指定したリクエストに対し、返されたメタデータではtoolbaz-v4.5-fastというモデルが示されていました。
Toolbazは、ToolBaz-v4.5-FastをGPT-5.2とは異なる独自のモデルとして提示しています。基盤となる技術については未解明のままですが、GPT4Freeの画面上に表示されるラベルとレスポンスのメタデータが食い違う可能性があることは、これによって裏付けられています。
さらに重要な点として、研究者らはデータを保持し得る利用ログとエラーログの経路を特定しました。コード上では、利用ログは14日間、エラーログは30日間保持される仕様になっており、利用ログのフィールドにはIPアドレス、位置情報、プロバイダー名、モデル名、会話データが含まれます。
研究者らは実際のログにはアクセスしていないため、これらの調査結果は保存された記録そのものではなく、システムの挙動を示すものです。履歴機能が有効な場合、ブラウザは会話全体を再送信し、ロガーはそのエントリを読み取ります。
履歴機能を無効にした場合でも、プロンプトは最初のメッセージとして送信されるため、結果としてすべてのプロンプトがログに記録され得る状態になる可能性があります。プライバシーポリシーへのリンクをたどると会員専用エリアに飛ばされてしまい、ユーザーはデータの取り扱いについての説明を得られないままとなっています。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴社チーム向けに詳細をご覧ください
翻訳元: https://cyberpress.org/gpt4free-privacy-risks-expose-ai-prompts/