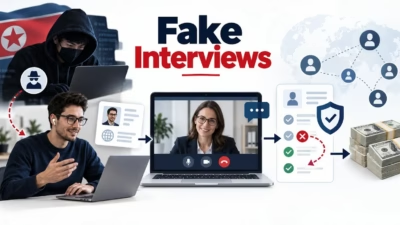
北朝鮮のIT労働者不正就労を運営するオペレーターたちが、遠隔採用面接にカメラの前で座る役割を外国人に金銭を払って依頼しているという実態が、Silent Pushの新たな調査により明らかになりました。
実際の候補者は、その裏で回答を提供したり、コーディング課題をこなしたり、代役の使うコンピューターを遠隔操作したりしているとのことです。
このキャンペーンは、ごく普通の求職者を身元および支払いの仲介役に仕立て上げ、所在地確認や採用管理、制裁対象スクリーニングを迂回する直接的な経路を作り出しています。
この求人広告はDiscordアカウント「tecguru113」(DiscordID 1453753519436861505に紐づく)によって発信されたとされ、興味を持った人物をTelegramアカウント「@tecguru0618」へ誘導していました。
研究者らは統制されたペルソナを用いてこのオペレーターと接触し、「Tec Guru」という人物の正体は北朝鮮のIT労働者であると、中程度から高い確度で評価しています。
このスキームは、「フロント(表の顔)」あるいは仲介役の勧誘を中心に構築されています。盗まれた履歴書や捏造した身元情報を使うだけでなく、疑わしいオペレーターは採用プロセス中に表に出る応募者役を担わせるため、米国、欧州、ラテンアメリカで実在の人物を探していました。
この代役には、ウェブカメラをオンにして採用担当者とやり取りし、その地域の正規の身元を提示し、現地の銀行口座で給与を受け取り、自分では持っていないかもしれない技術スキルを持っているかのように振る舞うことが求められます。
その見返りとして、オペレーターは収益を35対65で分配すると持ちかけていたとされます。身元を貸す人物には35%、正体を隠すIT労働者には65%という配分です。
この仕組みは、複数の標準的な統制を一度に無効化してしまう可能性があります。
ビデオ面接では実在の人物が画面に映っていることは確認できますが、その人物が実際に技術的な業務をこなし、企業の環境にアクセスし、最終的に雇用による収入を受け取る本人であるかどうかまでは証明できません。
Silent Pushは、このオペレーターが面接不正の一連の連携プロセスについて説明していたことを突き止めました。
実際の評価が行われている間、代役はカメラの前に留まって雇用主と会話を続ける一方、本物のIT労働者はメッセージ経由で回答を提供したり、リアルタイムで代役に指示を出したり、代役の端末を遠隔操作してコーディング演習を完了させたりすることができたとされています。
Silent Pushはこの活動を、コンピューターマウスのレビューを専門とする一見不釣り合いなDiscordコミュニティ「Mouse Review」に投稿された、不審な求人広告にまでたどり着きました。
代役面接詐欺の手口
この作戦では、リアルタイム支援にGoogle Meetを、プロンプト生成や技術知識のギャップを埋めるためにChatGPTなどのAIツールを、そしてコーディングテストには遠隔アクセス機能を利用していたとされています。
こうした場面で悪用されがちなツールには、AnyDeskやTeamViewer、Chrome Remote Desktopなどが含まれますが、組織としては特定の遠隔サポート製品を一律に悪意あるものとして扱うのではなく、不審な挙動そのものに注目すべきです。
このペルソナとのやり取りの中で、Silent PushはVPNについての助言も求めました。「Tec Guru」が薦めたのはAstrill VPNで、同社が以前から北朝鮮の脅威アクターのインフラや利用パターンと関連付けているサービスです。
この言及だけで帰属特定の決め手になるわけではありませんが、技術的・金銭的・運用的・言語的な指標と組み合わさることで、研究者らの評価を裏付ける材料となりました。
この問題がもたらす影響は、採用プロセスの失敗にとどまりません。採用に成功した労働者は、ソースコードリポジトリ、クラウドテナント、CI/CDシステム、顧客データ、社内コラボレーションプラットフォーム、独自の知的財産へのアクセス権を得てしまう可能性があります。
辞典・百科事典
この欺瞞的な身元の層は、インシデント対応をさらに複雑にします。認証記録上は正規の従業員のように見える人物を指していても、実際の作業は別の場所で行われているためです。
コンプライアンス上の側面も存在します。米国当局および国際的なパートナー諸国は、北朝鮮のIT労働者が偽の身元と遠隔雇用を利用し、同国の違法な核・弾道ミサイル計画のための資金を生み出していると警告してきました。
知ってか知らずか、こうした支払いを助長してしまった組織は、事実関係や適用される管轄区域によっては、重大な制裁リスクにさらされる可能性があります。
2026年7月31日、米国、日本、韓国、および他の8か国の政府が共同で警告を発表し、企業やオンラインプラットフォームに対し、身元確認の実務を強化し、口座情報や連絡先情報、給与支払い口座に関する不整合を検知するよう呼びかけました。
企業は遠隔採用を、単なる人事ワークフローとしてではなく、アイデンティティセキュリティのプロセスとして扱うべきです。
有効な対策としては、応募者の実際の所在地を独立して検証すること、予告なしのビデオ確認を実施すること、候補者にその場でぶっつけ本番の課題をこなさせること、そして面接を受けた本人が後に会社支給の端末を受け取り使用する本人であることを確認することなどが挙げられます。
セキュリティチームはさらに、不審なVPN利用、リモートデスクトップのインストール試行、物理的に不可能な移動イベント、異なる地域からの同時セッション、銀行口座情報の急な変更、そして労働者の申告している所在地と矛盾するアクセスパターンについても監視すべきです。
重要な警告はシンプルです。ライブのカメラ映像は、もはやキーボードの向こう側に実際に誰がいるかを証明する十分な根拠にはならないということです。
SOCのアラート調査を1件あたり21分短縮。即時対応のためのIOCコンテキストでSOCを強化しましょう: TI LookupをSOCに統合
翻訳元: https://gbhackers.com/proxy-interviews-scam/