
北朝鮮IT労働者、遠隔採用面接を他人に代行させ画面操作は自ら実行
北朝鮮のIT労働者不正就労を運営するオペレーターたちが、遠隔採用面接にカメラの前で座る役割を外国人に金銭を払って依頼しているという実態が、Silent Pushの新たな調査により明らかになりました。 実際の候補者は、その裏で回答を提供したり、コーディング課題をこなしたり、代役の使うコンピューターを遠隔操作したりしてい
北朝鮮のIT労働者不正就労を運営するオペレーターたちが、遠隔採用面接にカメラの前で座る役割を外国人に金銭を払って依頼しているという実態が、Silent Pushの新たな調査により明らかになりました。 実際の候補者は、その裏で回答を提供したり、コーディング課題をこなしたり、代役の使うコンピューターを遠隔操作したりしてい
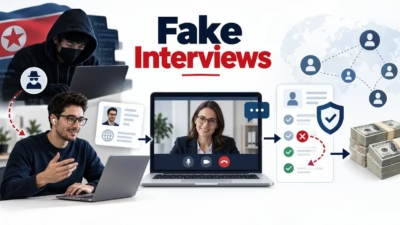
Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。 この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。 この活動
レジデンシャルプロキシネットワークは、詐欺、クレデンシャルスタッフィング、アカウント乗っ取り、スパム、そして大規模な自動化された不正行為を可能にする重要な手段になっています。 新たな調査によると、帯域幅共有アプリケーションであるPEER2PROFITは、従業員や個人のデバイスを商用プロキシの出口ノードに変えることがで
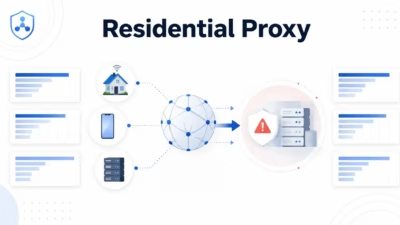
レジデンシャルプロキシネットワークはセキュリティチームにとって検知が難しいことが多いものの、新たな調査によって企業に深刻なリスクをもたらしかねないことが明らかになりました。 Silent Pushの調査により、帯域幅共有アプリケーションであるPEER2PROFITが、商用プロバイダーのASTROPROXYに対してレジ
放置されたDNSレコードの実態 忘れ去られたドメインレコードは、企業ネットワーク内にひっそりと潜んでいることがよくあります。こうした放置されたエントリは、クラウドリソースの期限切れとともに深刻なセキュリティリスクを生み出します。最近、Silent Pushのセキュリティ研究者たちがこの脆弱性につい

「ダングリングDNSテイクオーバー」とは、クラウドリソースが削除された後もDNSレコードがそのリソースを指し続けている場合に、悪意ある者がサブドメインを乗っ取ることを可能にする既知の攻撃手法です。リンクは「宙ぶらりん(dangling)」のまま、何も指さない状態で放置されます。単純なセキュリティ衛生管理の不備によるも

従来の脅威インテリジェンスは通常、攻撃の最終段階(約5%)しか把握できず、そのほとんどは事後に届きます。キャンペーンが開始され、侵害の痕跡(IOC)が表面化してから、セキュリティチームはツールの更新とアラート対応に追われます。しかしその時点では、残念ながら行動を取るための機会はすでに失われています。 Silent P

脅威アクターにはプロセスがあり、ほとんどのセキュリティツールはそれに事後対応するよう設計されています。先制的サイバー防御は、悪意のあるものが到達する前の準備段階で敵のインフラストラクチャを特定することでそれを変えます。 フィッシングキャンペーンが受信箱に到達する前に、コマンド・アンド・コントロール(C2)サーバが最初

Fast CompanyがSilent Pushのプリエンティブサイバーディフェンスを認定 Silent Pushは、Fast Companyの「2026年の最も革新的なサイバーセキュリティ企業トップ50」という特集に選ばれたことで栄誉を受けました。 最も革新的な組織の一つと並んでこのような革新の認識は、プリエンテ

エグゼクティブサマリー Silent Pushのプリエンプティブなサイバー防御ソ...
すべての記事を読み込みました