Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。
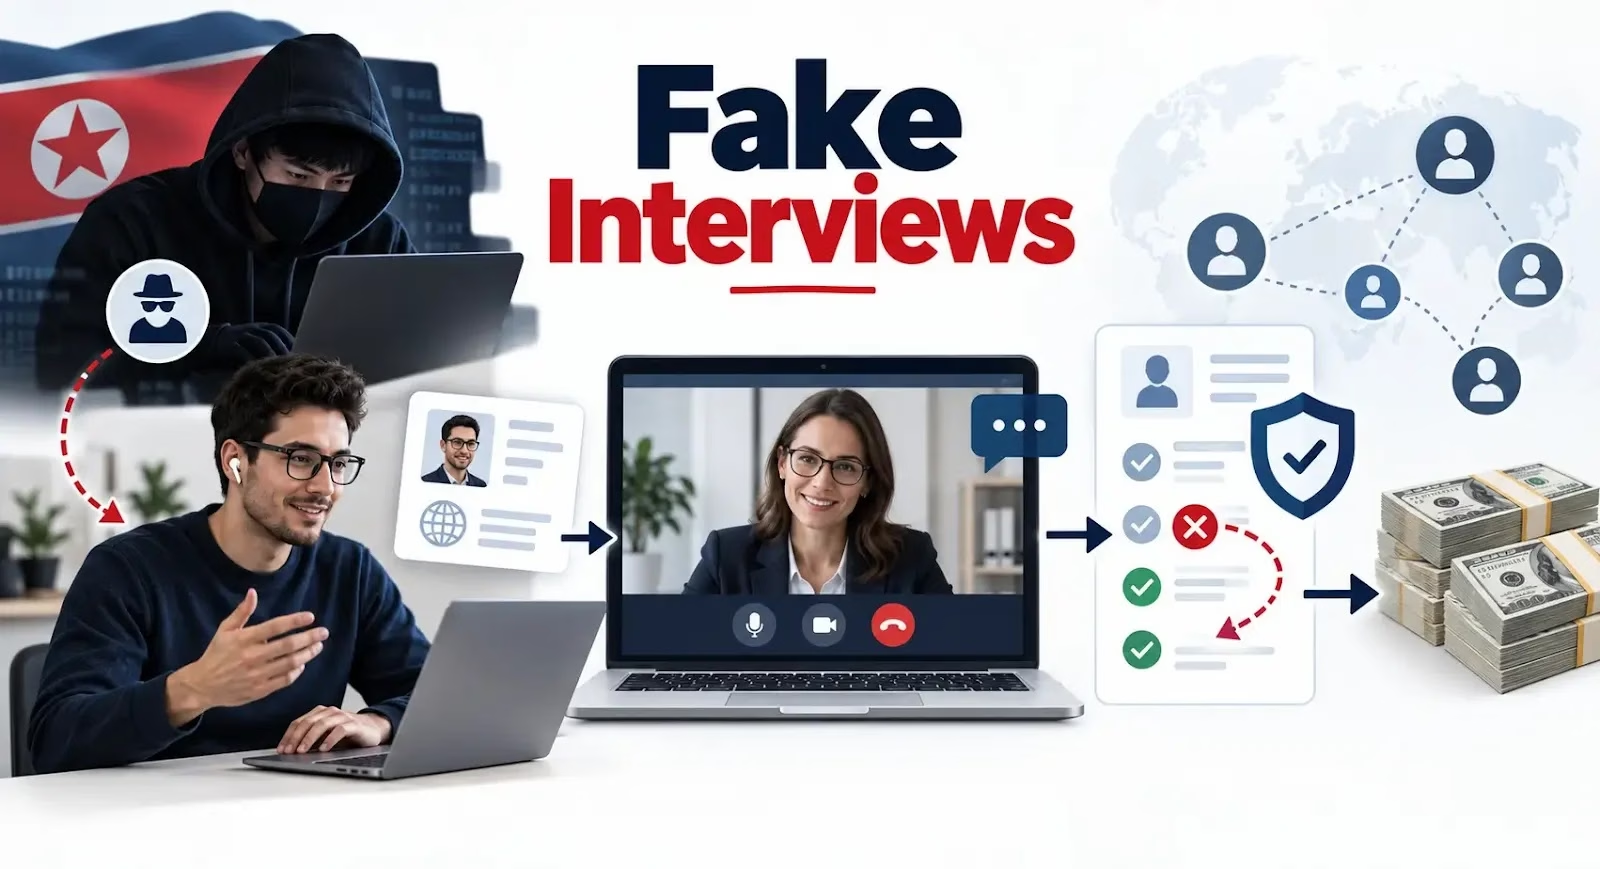
この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。
この活動は、Discordサーバー「Mouse Review」に投稿された不審な求人広告から発覚しました。「tecguru113」と名乗るアカウントが、ITの求職者候補の「表の顔」になれる人物を探す募集を出していたのです。
Silent Pushの研究者は、管理下に置いた偽の人物になりすまし、関連するTelegramアカウント「Tecguru0618」に接触して、この募集内容を調査しました。
「Tec Guru」と名乗るこの運営者は、収益分配の取り決めを持ちかけてきたとされています。外国人の代理人は収入の35%を受け取り、残りの65%は身元を隠す本来の作業者に渡るというものです。
代理人には、ビデオ面接への参加、クライアントとのやり取り、そして本人のものではない可能性のある技術スキルの提示が求められていました。
Silent Pushは、この運営者が北朝鮮のITワーカーである可能性を「中程度から高い確度」で評価しています。この評価は、技術的な参照指標、運用上の挙動、言語パターン、インフラに関連する証拠に基づくものです。
やり取りの中で、この運営者はAstrill VPNの使用を勧めてきました。このサービスは、以前から研究者によって北朝鮮の脅威活動との関連が指摘されているものです。
この工作の主な狙いは、身元とプロキシの窃取です。外国人の協力者を使うことで、海外の作業者は雇用主による地理的条件、制裁措置、税務ルール、本人確認(KYC)要件、IPアドレス制限といった各種チェックを回避できます。
この広告は特に、米国、欧州連合(EU)、ブラジル、メキシコ、アルゼンチン、コロンビア、チリの人々を標的にしていました。
これらの人々は、現地の身元情報、銀行口座、自宅住所、安定したインターネット回線を提供できる立場にあります。また、実際の応募者を隠したまま、面接時にウェブカメラに映ることもできます。
Silent Pushによると、この運営者は面接や技術評価の最中にリアルタイムで支援を行うことも申し出ていました。これには、チャット経由での回答送信、ビデオ通話中の代理人へのコーチング、コーディングテスト中に代理人のパソコンを遠隔操作することなどが含まれます。
この容疑者は、AnyDeskなど、TeamViewer、Chrome Remote Desktopといったリモートアクセスツールの使用を提案していたと報じられています。
これらのツールを使えば、代理人が採用担当者との会話を続ける一方で、本来の作業者がコーディング課題や技術的な演習を代わりにこなすことが可能になります。
この工作ではさらに、ChatGPTなどのAIツールを使って面接の回答を生成し、技術知識の不足を補う手法も活用されていました。
研究者は、この運営者とみられる人物とのビデオでのやり取りを記録しています。調査担当者が会話の中で「北朝鮮」という言葉を出した際、この人物は素早くカメラをオフにしたとされています。
この行動だけで正体を断定できるわけではありませんが、Silent Pushは、調査全体を通じて観察されたより広範な警戒すべき兆候の一つに加わるものだと述べています。
プロキシに支えられた候補者を知らずに採用してしまった企業は、深刻なセキュリティ、法務、業務上のリスクに直面します。面接を通過した人物が、採用後に実際に業務を行う人物とは限らないのです。
本来の作業者は、企業のシステム、ソースコード、顧客データ、クラウド環境、社内の通信内容にアクセスできるようになる可能性があります。
脅威調査の効率化と手作業の削減にANY.RUNを活用する16,000以上のSOCチームに加わりませんか。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/north-korean-workers-recruit-proxies/