
カザフスタン関連の疑いがあるハッカー集団、旧ソ連諸国の政府機関を標的に
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
イランが関与したとみられるVPN-over-DNS通信が、前例のない規模で急増していることが新たに明らかになりました。あるドメイン1つだけで、数日のうちに400億件のパッシブDNS観測が記録されています。 2026年10月9日に公開された調査によると、軍事衝突のさなかに100を超えるドメインへインフラが拡大していまし
Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。 この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。 この活動
イラン国家と結びついたハッカーが、CHOSEN BRICKと呼ばれるWindowsマルウェアファミリーを使い、反体制派や活動家、ジャーナリスト、その他イラン政権にとって脅威とみなされる人物を監視しています。 このマルウェアは少なくとも2025年から活動しており、英国、米国、オランダなどの国々で標的が確認されています。
北朝鮮のラザルスという総称の傘下は、実際には6つの異なるサイバークラスターとして活動していることが、同国の攻撃的サイバー能力に関する新たな分析で明らかになりました。 SekoiaとKudelski Securityによると、この組織構造は、諜報活動・金銭獲得・制裁回避に特化した部隊にサイバー作戦を分散させようと
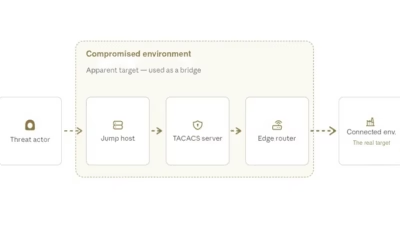
中国とつながりのある脅威アクター「Fire Ant」が、Cisco IOS XRルーターをはじめとする信頼済みインフラを侵害し、ネットワークの監視、認証情報の窃取、隠密なアクセスの維持、そして重要インフラへの侵入経路の探索を行っていたことが分かりました。 この攻撃キャンペーンは、攻撃者がルーターを単なる通信経路として
米国を代表するスパイ機関が金曜日、一時的に大学のキャンパスさながらの様相を呈します。史上初となる、最も秘匿性の高いハッキング部門の元メンバーによる同窓会を開催するためです。 国家安全保障局(NSA)は、精鋭集団として知られる「テイラード・アクセス・オペレーションズ(TAO)」の元メンバー数百人を、メリーランド州フォ
北朝鮮ITワーカーによる工作活動は、必ずしもマルウェアやエクスプロイト、明白な侵入から始まるわけではありません。 その活動は、正規の従業員アカウントや承認済みデバイス、あるいはすでにオンボーディングを終えた開発者から生まれることもあります。 セキュリティアナリストにとって、これは調査の前提を変えるものです。課題は単に
新たな脅威の台頭 GitHub上に誤って流出した6件のiOSの脆弱性は、瞬く間に強力な攻撃兵器へと姿を変えました。現在、少なくとも7つの独立した脅威グループがこのエクスプロイトを積極的に利用しています。この脅威は商用のDarkSwordエクスプロイトチェーンによるもので、iOS 18.4から18.
ロシア諜報機関(RIS)とつながるハッカーたちは、Signalの暗号化そのものを破っているわけではありません。その代わり、ユーザーを騙してアカウントやバックアップを保護している秘密情報そのものを引き渡させることで、過去および今後の会話すべてに完全にアクセスできるようにしているのです。 この進化を続けるフィッシングキャ
すべての記事を読み込みました