
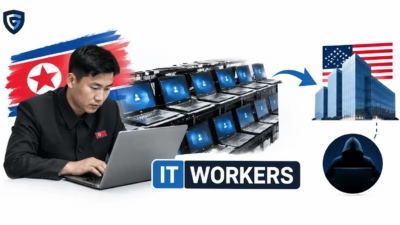
北朝鮮のITワーカー、米国の「ラップトップファーム」を悪用して米企業に潜入
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。 CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。cr
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。 CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。cr
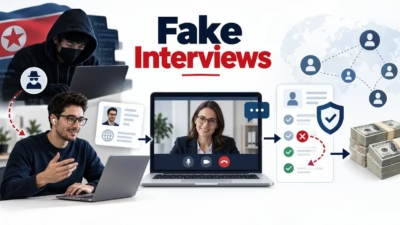
Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。 この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。 この活動
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、インサイダー脅威緩和ガイドを更新しました。新たな事例研究や統計データに加え、ハイブリッドワーク・リモートワーク、人工知能、従業員の不本意な離職といったテーマに関する指針が盛り込まれています。 同庁は9月9日に改訂版を公開しました。2020
Huntressの報告によると、北朝鮮の求職者はIT分野にとどまらず、医療・営業・マーケティング分野にも進出しています北朝鮮の工作員は盗んだ身元情報、偽造書類、AIツール、プロキシを駆使して検知を回避しています「ITワーカー工作」と呼ばれるこの活動は依然として継続しており、制裁違反のリスクと独特の検知の難しさをも
CISO ADI Global Distribution | アメリカ | ハイブリッド – 求人詳細を見る CISOとして、情報資産、デジタルプラットフォーム、重要業務、AI活用環境を保護するため、ADIのグローバルセキュリティ戦略を策定・主導していただきます。サイバーリスク、レジリエンス、規制順

Anthropicは、複数ステップの作業を完了させるAIエージェント「Claude Cowork」のベータ版を、モバイルおよびWeb上のMaxユーザー向けに展開し始めました。ユーザーが目標を伝えると、Claudeが作業内容を計画し、必要なツールを使用して、文書、スプレッドシート、プレゼンテーション、レ

Microsoftは、TeamsおよびMicrosoft Places向けにWi-Fiを利用した職場チェックイン機能の展開を開始しました。オフィスのネットワークに接続するだけで、手動でステータスを変更しなくても在席状況が自動更新されます。 Microsoftによると、このシグナルは位置情報の履歴として

2026年、従来のネットワーク境界という概念はすでに過去のものとなっています。リモートワークやハイブリッドワークの普及、マルチクラウド環境の拡大、IoTデバイスの急増により、「ネットワーク内部はすべて信頼できる」という旧来の「城と堀」型セキュリティモデルは、もはや機能しなくなっています。 このような時代遅れのアプロー

NordLayerのWebベース脅威レポート2026では、自信と現実のギャップが明らかになった:73%の企業が準備できていると感じているにもかかわらず、82%がブラウザベースの攻撃を受けていたマルウェアは昨年、180万件の認証情報と688億件のクッキーを収集しており、SaaSへの依存度が高まる中、盗まれたロ

サイバーセキュリティは常に動的な分野であり、業界のイノベーションは最先端のテクノロジー開発に歩調を合わせています。この業界で最も優秀な人材は、クラウドへの移行の保護からエージェント型AIの制御まで、あらゆることについて考察することで知られています。同時に、強力な認証の確保、ネットワークセグメンテーション、既知の脆弱性の
すべての記事を読み込みました