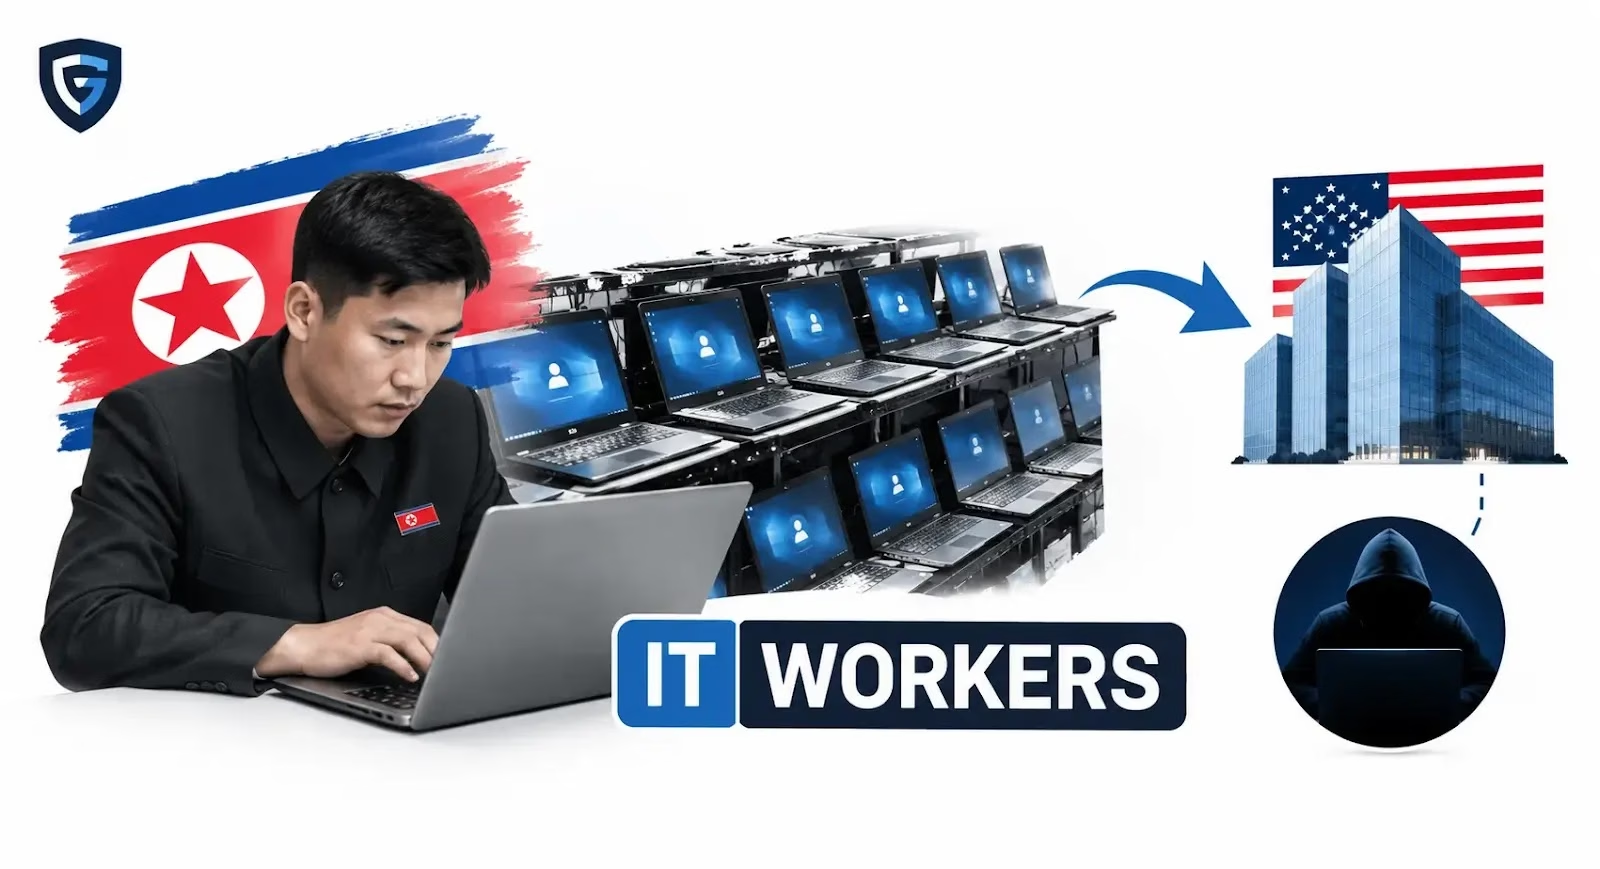
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。
CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。crowdstrike北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。
CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を無力化しました。
ラップトップファームにより、北朝鮮の工作員は米国在住の正規のリモート従業員を装うことができました。彼らは盗んだ身元情報や偽の身元情報で職を得て、雇用主が支給するノートPCを米国内の住所で受け取り、海外から遠隔操作していました。
ワーカーらは不正に得た賃金を北朝鮮へ送金する一方、被害組織へのアクセスを維持していたとされています。
FAMOUS CHOLLIMAの工作員は、身元も所在地も偽っていたため、会社支給のノートPCを直接受け取ることができませんでした。そこで入社手続きの際に偽りの説明をして、機器の送付先をラップトップファームの住所に変更させていました。
なかには、ノートPCが盗まれたとする偽の被害届を警察に提出し、代替機をファームの所在地に送らせた工作員もいます。急な引っ越しを理由に、送付先を変更させた例もありました。
IT人材派遣会社を通じて職を得たケースもあり、その場合は派遣会社に気づかれないまま、派遣先企業のノートPCを転送させることができました。
機器が届くと、米国内の協力者がハードウェアとソフトウェアを設置し、リモートアクセスを可能にしました。工作員は遠隔監視・管理ツールやVPN、リモートアクセス用アプリケーションを使い、海外からノートPCを操作していました。
CrowdStrikeによると、同グループはこれらのツールを隠蔽しようとしていました。2026年5月以降は、デバイス識別子の偽装も行っています。たとえば、ビデオキャプチャカードをWebカメラに見せかけていました。
同グループは、偽装した同じデバイスを複数の被害企業で使い回していたとされ、検知を回避しようとする姿勢がうかがえます。
ラップトップファームは、同グループに米国の物理的な住所と金融面での手段、そして本人確認を通過する方法を提供しました。これにより、工作員は位置情報による制御や雇用確認システムを回避できました。
2025年4月から2026年6月にかけて、CrowdStrikeはこの手口で使われたペルソナ、技術的な痕跡、米国内のコンピューターを特定しました。同社の情報とFBIの措置が相まって、協力者ネットワークの実態が明らかになり、複数のラップトップファームを無力化できました。
被害組織には、航空宇宙、エネルギー、金融サービス、医療、サイバーセキュリティ、防衛エンジニアリング、政府系テクノロジー、コンシューマー向けテクノロジーの各分野の企業が含まれます。被害が幅広い業種に及ぶことから、FAMOUS CHOLLIMAはリモートワークを認めているあらゆる組織を標的にしているといえます。
当局は、今回の摘発でグループの活動が恒久的に止まる可能性は低いとしています。FAMOUS CHOLLIMAは適応してインフラを移転し、新たな回避手法を開発するとみられます。それでも、今回の措置によってこうした手口の運用にかかるコストとリスクは高まりました。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://cyberpress.org/north-korean-it-workers/