
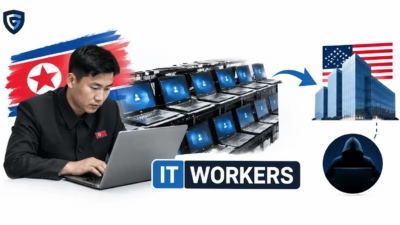
北朝鮮のITワーカー、米国の「ラップトップファーム」を悪用して米企業に潜入
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。 CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。cr
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。 CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。cr
被害者の増加とともに、個人情報窃盗(なりすまし詐欺)はもはや不正請求やアカウント侵害だけで終わらなくなっています。 同組織の「2026 Trends in Identity Report」によると、報告期間中にIdentity Theft Resource Centerに相談した人の4人に1人以上が、

2人の米国人が、平壌を代表して北朝鮮のリモートITワーカー詐欺のためのラップトップファームの設立を支援する役割を担ったことで投獄されました。 4月15日、米国司法省は、42歳のKejia Wangと39歳のZhenxing Wangが、数年にわたって100社以上のアメリカ企業を欺いて米国居住者になりすました北朝鮮ワーカ