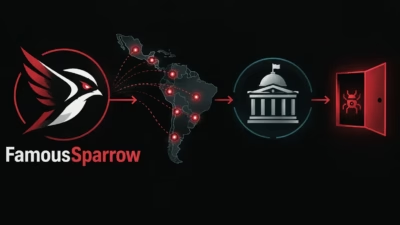
中国系の高度標的型攻撃(APT)グループFamousSparrowは、長年使用してきたインプラント「SparrowDoor」を新型モジュール式C++バックドア「SparroWocky」に置き換え、ラテンアメリカ全域の政府機関を標的とするサイバースパイ活動を継続的に展開しています。
ESETによると、このマルウェアは少なくとも2026年8月以降、同地域で活動しており、その1か月前に同グループの標的選定に大きな変化が生じたことに続くものだといいます。
DownloadAntivirus Software
今回のキャンペーンは、中国系の脅威アクターとしては地理的にかなり集中している点が特徴的です。
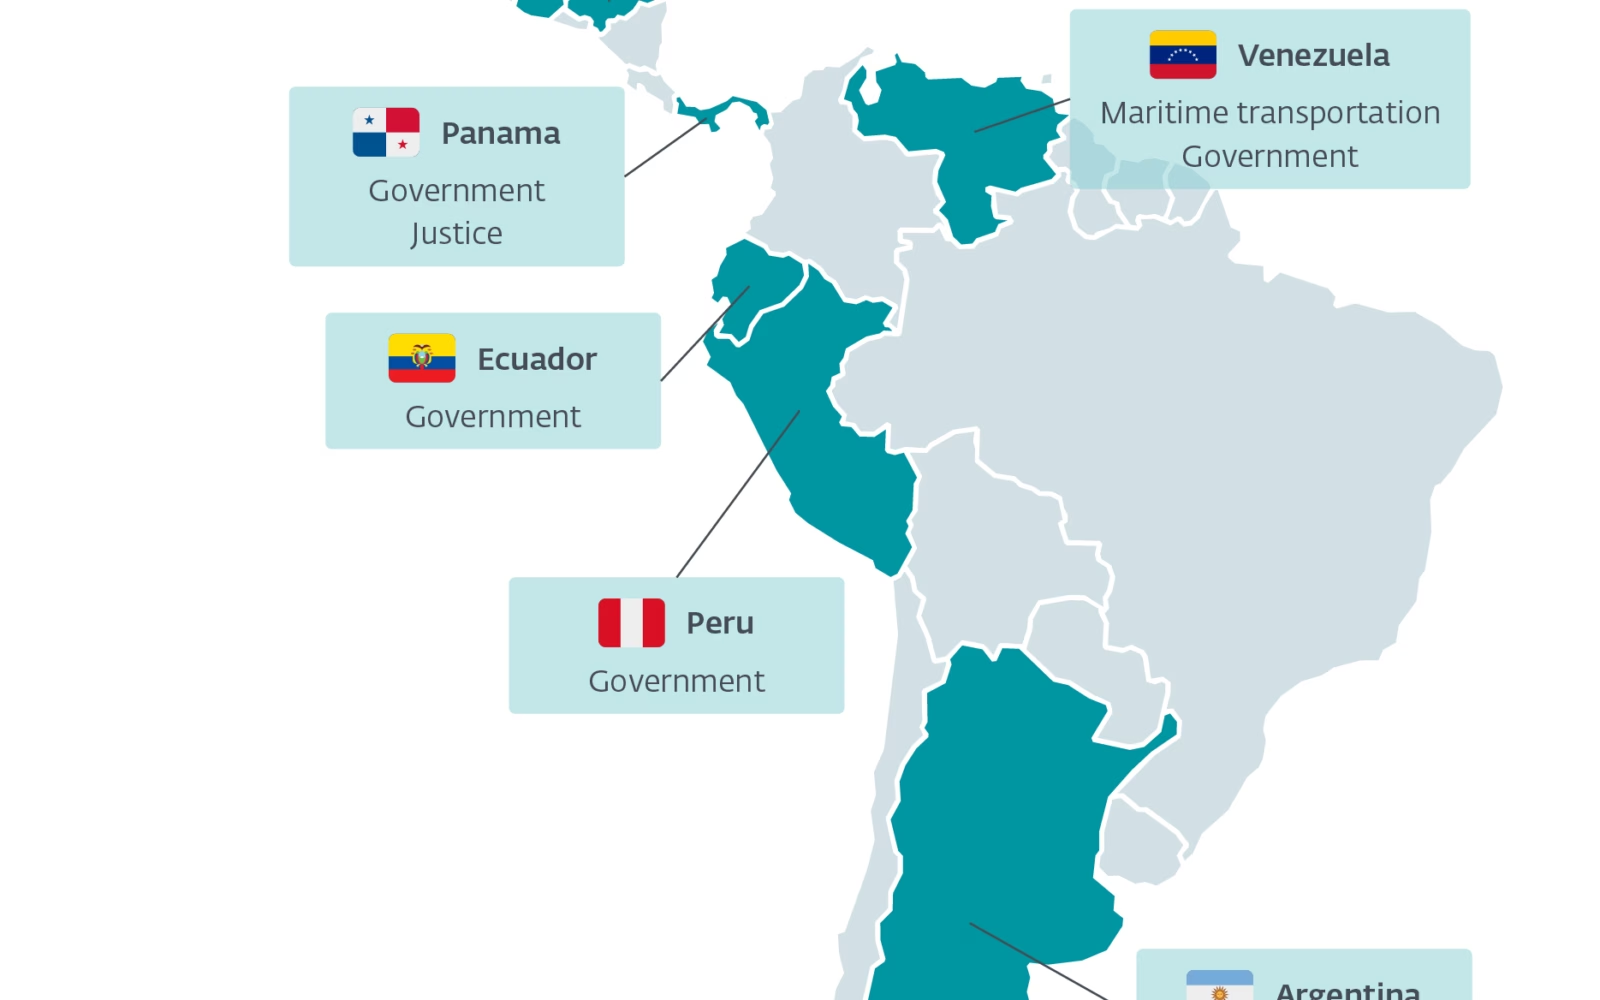
2025年半ばから2026年にかけて、ESETのテレメトリで確認されたFamousSparrowの標的のうち、約90%がラテンアメリカに所在していました。
研究者らは、アルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの政府機関を標的にSparroWockyが展開されているのを確認しています。
ESETは、この活動が、米国のラテンアメリカに対する政治・経済・戦略面での関与拡大に地域各国政府がどう対応するかを中国が監視したいという思惑と関連している可能性があると評価しています。
同地域は、インフラ、エネルギー、鉱業、通信、貿易ルート、投資への影響力をめぐる競争の場として、重要性を増しています。
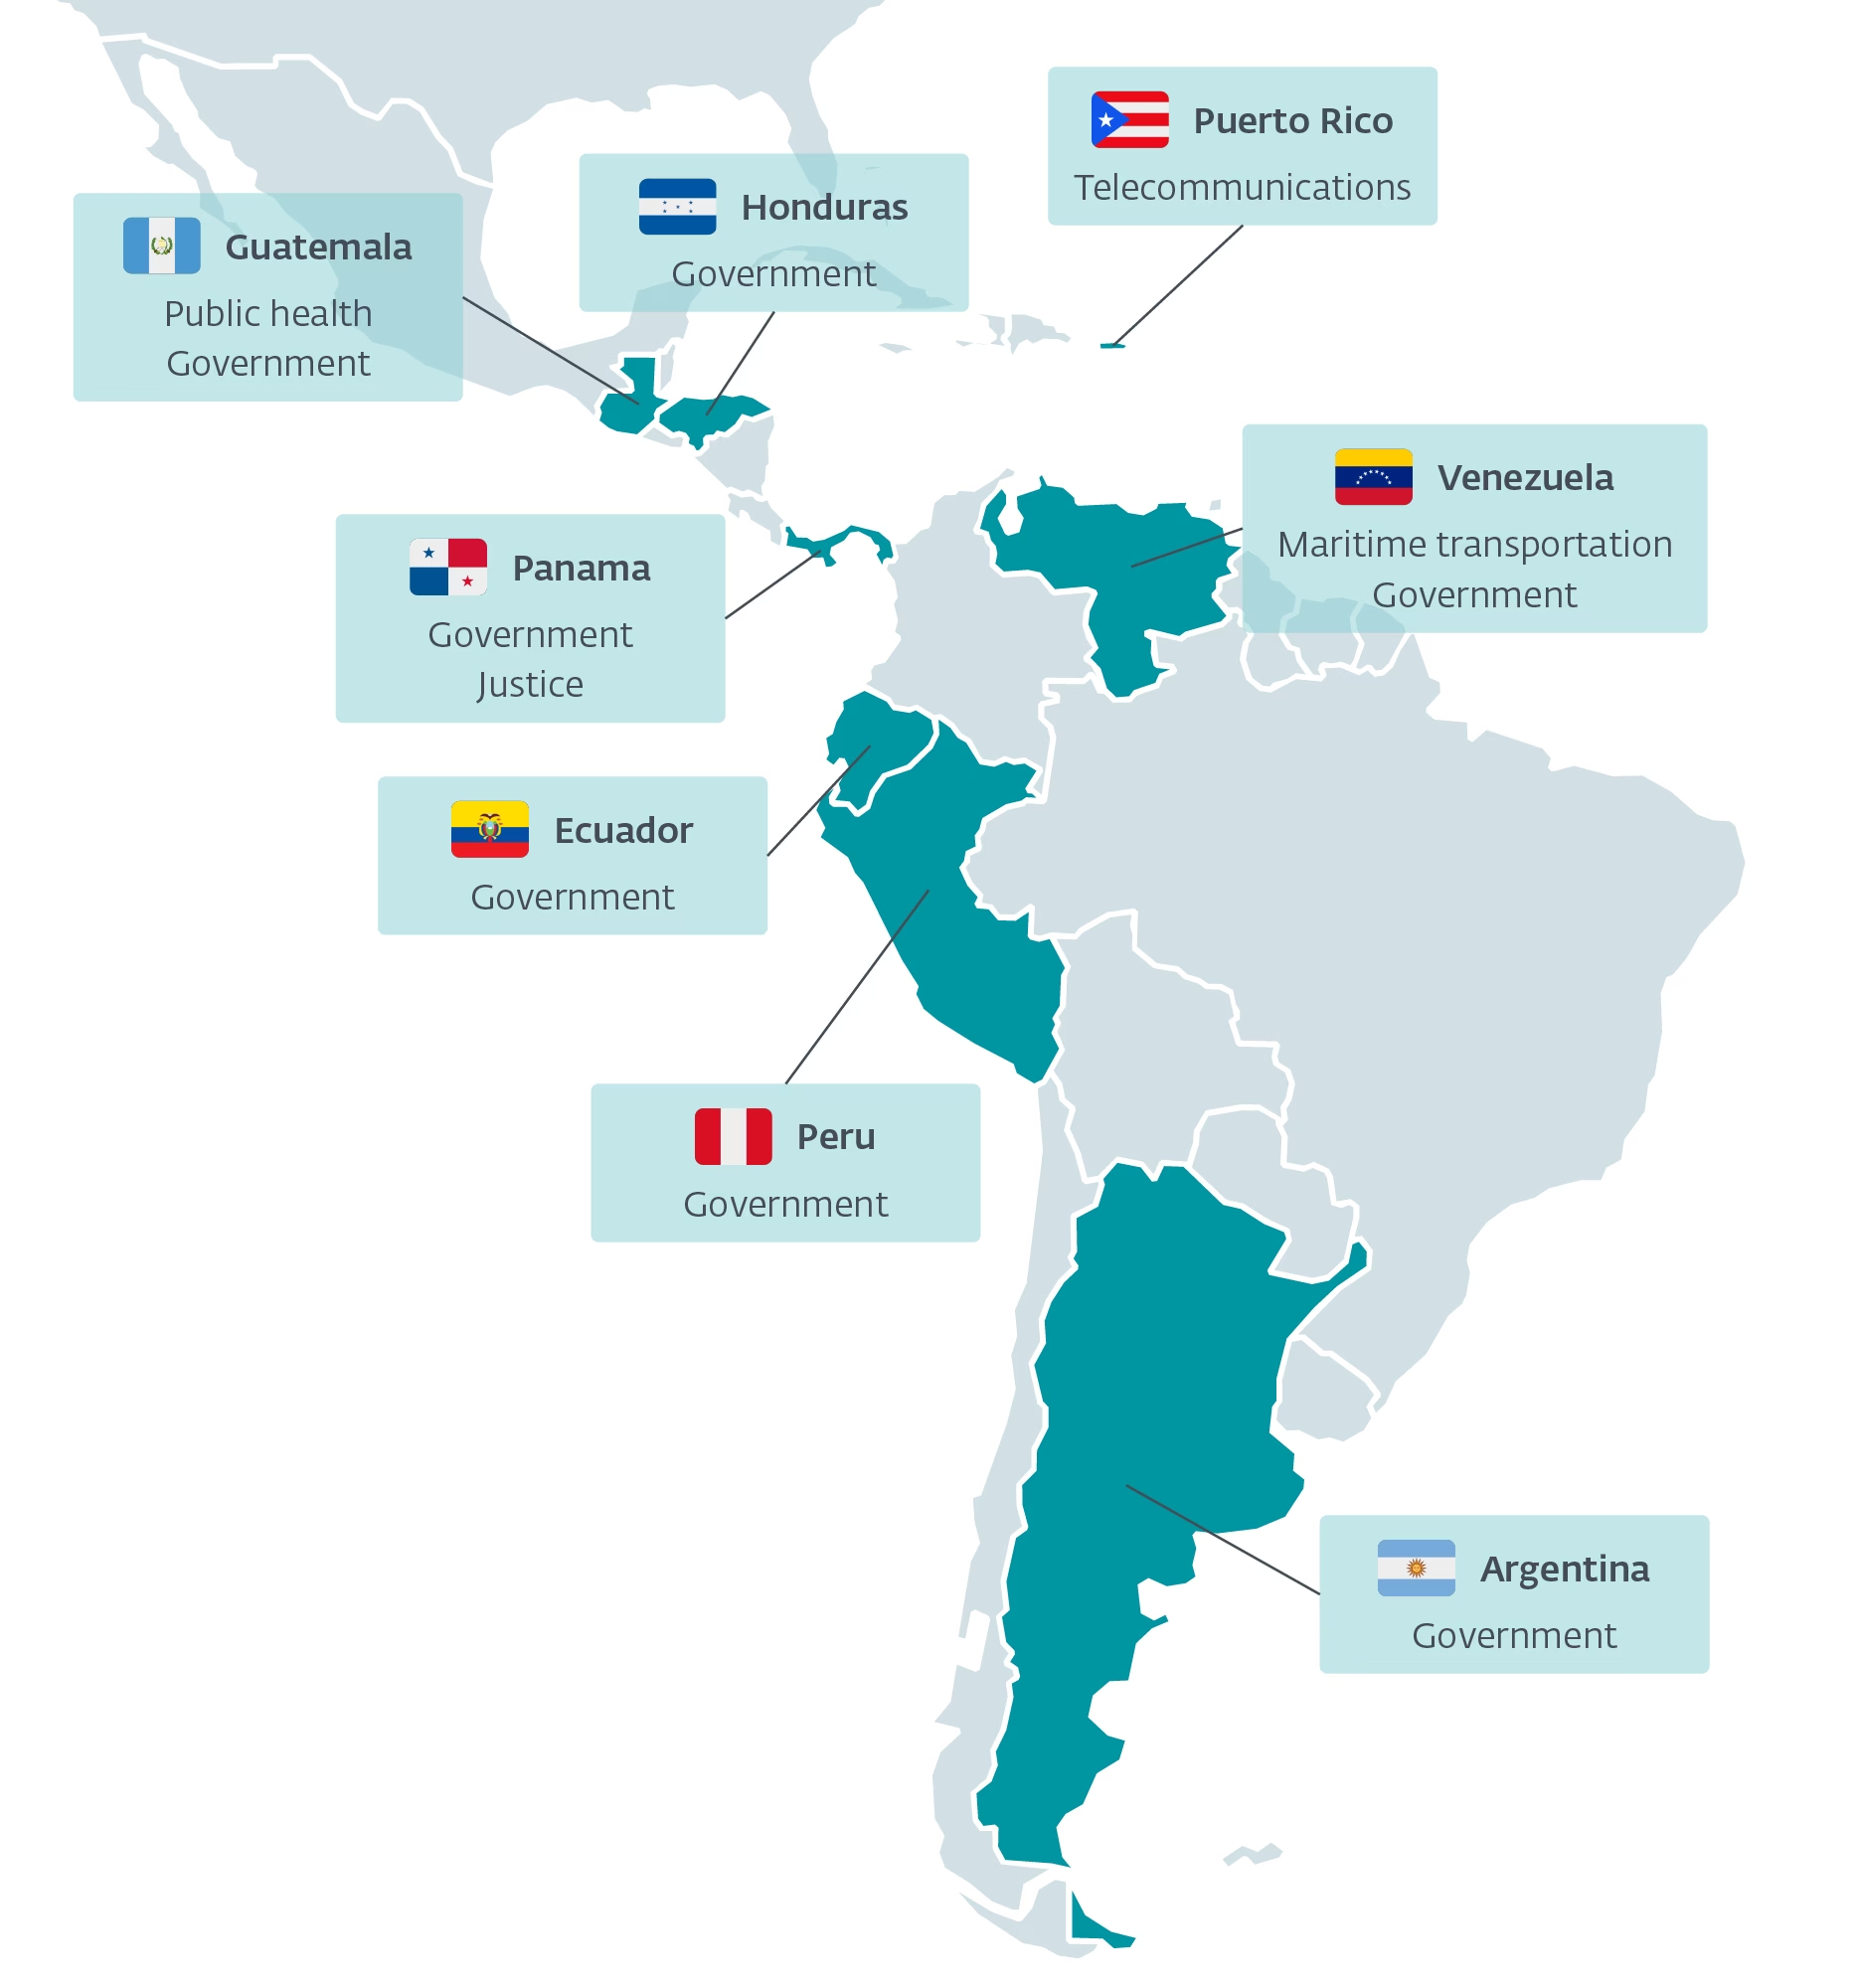
攻撃者の意図に関する断定的な帰属分析はまだできていませんが、被害の傾向からは、価値の高い政府の意思決定を狙った諜報活動である可能性がうかがえます。
FamousSparrowは少なくとも2019年から活動しており、当初は世界各地のホテルへの侵害と関連付けられていました。
その後、標的は政府機関、国際機関、業界団体、エンジニアリング企業、法律事務所、研究機関へと拡大しています。
ESETがこのクラスターを初めて公に取り上げたのは2021年で、当時は同グループがMicrosoft ExchangeのProxyLogon脆弱性(CVE-2021-26855として追跡)を悪用していました。
Automatedpatching solutions
SparroWockyへの移行が重要なのは、これがSparrowDoorの新亜種ではなく、まったく別系統のマルウェアファミリーである点です。
ESETは高い確度でこの新型バックドアをFamousSparrowによるものと判断しています。初期のインシデントでは、同グループ専用マルウェアであるSparrowDoorを使ってSparroWockyが展開されており、新たに標的となった組織の中には、以前SparrowDoor関連の侵入を試みられていたところも複数含まれていました。
この新型インプラントの名前は、初期サンプルに埋め込まれていたルイス・キャロルの詩『ジャバウォックの詩』の第一連に由来しています。
これらの文字列は、マルウェア自体の暗号化実装を反映したものというよりも、古いMbed TLSコードに含まれる暗号テストベクターに由来している可能性が高いとみられます。
このバックドアは、任意のコマンドやファイルの実行、ドライブ・ディレクトリの列挙、ファイルのアップロードと窃取、定期的なスクリーンショットの取得、ホスト・ネットワーク情報の収集、TCPプロキシおよびポートフォワーディング機能の確立が可能です。
侵害された端末から窃取された情報はRC4で暗号化され、TLSで保護されたコマンド&コントロール通信を通じて送信されます。
ESETの研究者らは、SparroWockyは侵害後の柔軟な作戦運用と防御回避を目的として設計された、フル機能のリモートアクセス型バックドアだと述べています。
SparroWockyバックドア
このインプラントは、ProcAuditManagerという名称で確認されているWindowsサービス経由、またはSOFTWARE\Microsoft\Windows\CurrentVersion\Runレジストリキーの値SnapCartを利用する方法で永続化を確立します。
権限レベルに応じて、レジストリによる永続化はHKLM配下、HKCU配下のいずれにも作成され得ます。
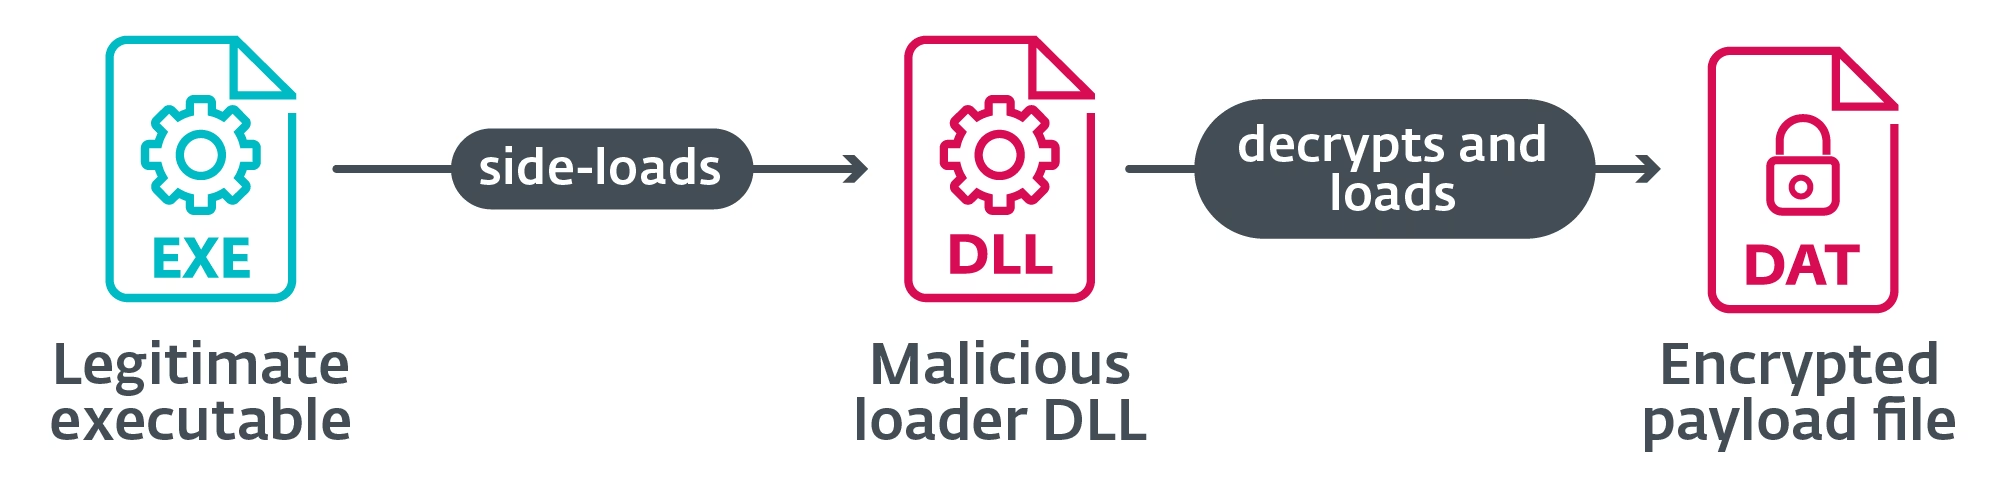
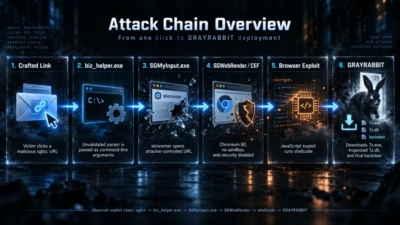
SparroWockyは、正規の実行ファイル、改ざんされた悪性DLL、RC4で暗号化された.datペイロードという3つの要素からなるDLLサイドローディングの連鎖を経て端末に到達します。
ローダーはペイロードを復号し、リフレクティブにメモリへマッピングするため、ディスク上に通常型の悪性実行ファイルが作成されることを回避しています。
このバックドアの開発者は、Windowsの内部構造について高い理解力を持っていることがうかがえます。
SparroWockyは、ハッシュ化によるWindows APIの動的な解決、実行時のコードパッチ適用、プロセスメモリの操作、ロード済みモジュールを追跡するために使われる低レベル構造体の偽装を行います。
これらの手法は、エンドポイント監視製品や自動解析システムに対して、悪性コードをより正規のものらしく見せかけるために設計されています。
特筆すべき機能の一つが、CreateThreadをフックするためのMinHookの利用です。この手法により、新規に作成されたスレッドが正規のWindows API「AnimateWindow」から開始されているように見せかけ、真の悪性スレッド開始アドレスを隠蔽します。
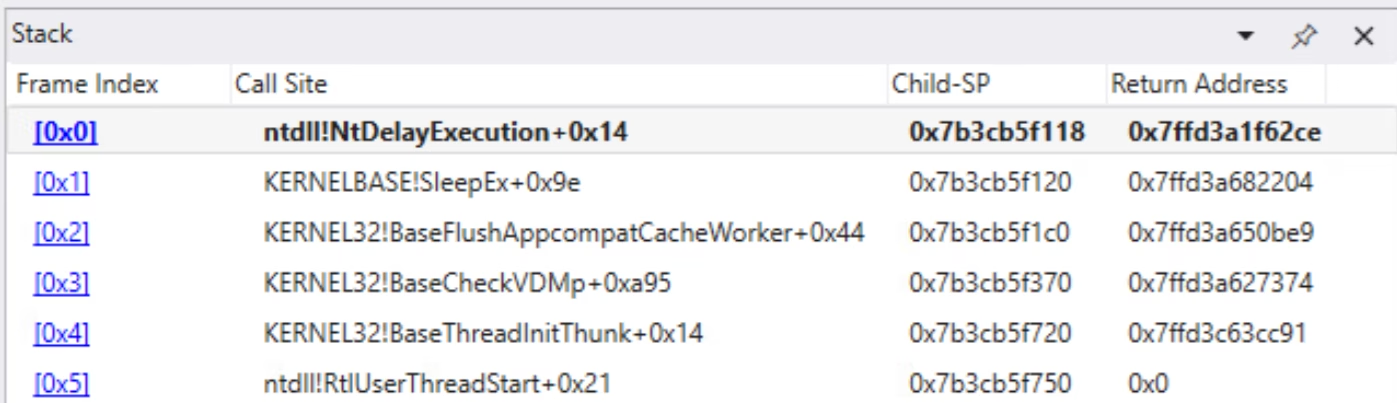
このマルウェアはまた、SilentMoonwalk方式のコールスタック偽装手法を適用し、監視対象のAPI呼び出しの実際の発生元を隠しています。
DownloadAntivirus Software
さらにSparroWockyは、Beacon Object Files(BOF)をメモリ上で直接ロード・実行することもできます。BOFは、Cobalt Strikeをはじめとするレッドチーム向けフレームワーク、Metasploit、Sliver、Brute Ratelなどで一般的に使われる軽量なCOFF形式のモジュールです。
この機能を組み込むことで、FamousSparrowは完全な実行ファイルをディスクに書き出すことなく、既存の侵害後モジュールを運用に活用できます。
同地域の政府機関や重要インフラの防御担当者は、想定外のDLLサイドローディングの挙動、不審なサービス作成、Runキーの異常な変更、メモリ上でのPE実行、許可されていないBOF様の活動がないか調査すべきです。
また、アナリストは未知のIPベースインフラへの、特にポート443および8080宛てのアウトバウンドTLS接続にも注意を払い、テレメトリをESETが公開した侵害の痕跡(IOC)と照合する必要があります。
SparrowDoorからSparroWockyへの移行は、FamousSparrowがツールを刷新しつつ、作戦上の焦点を絞り込んでいることを示しています。
メモリ常駐型の実行、レッドチーム用コンポーネントの流用、隠密性の高い永続化、Windows内部構造の操作を組み合わせたこのキャンペーンは、ラテンアメリカの公共部門ネットワークにとって重大なスパイ活動のリスクとなっています。
IOC(侵害指標)
| IP | ドメイン | ホスティングプロバイダー | 初観測日 | 詳細 |
| 38.54.57[.]17 | N/A | LightNode‑BR | 2026‑02‑25 | SparroWockyのC&Cサーバー。 |
| 38.60.197[.]55 | N/A | Kaopu Cloud HK Limited | 2026‑03‑16 | SparroWockyのC&Cサーバー。 |
| 38.60.209[.]106 | N/A | Kaopu Cloud HK Limited | 2026‑02‑26 | SparroWockyのC&Cサーバー。 |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されることを防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤上でのみ行ってください。
SOCアラートの調査時間を1件あたり21分削減。即時対応のためのIOCコンテキストでSOCを強化しましょう: TI Lookupを自社SOCに統合する
翻訳元: https://gbhackers.com/sparrowocky-backdoor/