
中国のSalt Typhoon、新開発のバックドア「SparroWocky」でラテンアメリカ政府機関を偵察
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。 ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ
FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。 ESET Researchは今回のキャンペーン
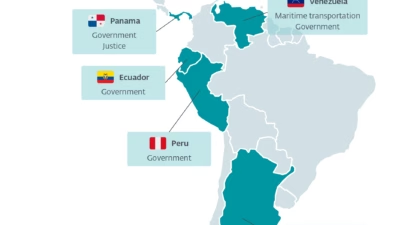
中国系の高度標的型攻撃(APT)グループFamousSparrowは、長年使用してきたインプラント「SparrowDoor」を新型モジュール式C++バックドア「SparroWocky」に置き換え、ラテンアメリカ全域の政府機関を標的とするサイバースパイ活動を継続的に展開しています。 ESETによると、このマルウェアは少
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。 ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペル
中国と関連のあるスパイ活動グループFamousSparrowが、ラテンアメリカの政府機関を狙った攻撃において、SparroWockyという新たなバックドアを使用していることが分かりました。 この一連の攻撃は1年以上にわたって続いており、新しいマルウェアは、これまで使用されていた独自バックドアSparrowDoorに取