中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。
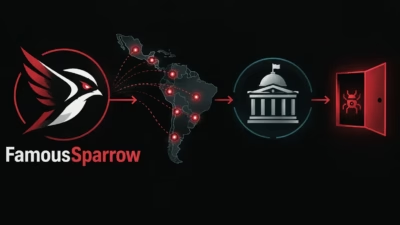
ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ、ベネズエラ、ペルー、アルゼンチンの各政府機関を標的にした攻撃を確認しています。
コテ・シル氏はさらに、通常こうした中国政府系のハッキングキャンペーンは、特にこれほど長期にわたるものであれば複数の地域を標的にする傾向があるため、今回のキャンペーンは「珍しいケース」だと指摘しています。
SparroWockyに関する詳細なレポートの中でESETは、中国がラテンアメリカに注目している背景には、ドナルド・トランプ米大統領が昨年の就任以来この地域への関与を強めていることがあると分析しています。トランプ政権は、中国がこの地域で長年にわたり築いてきた投資を直接標的にしてきました。
ESETによれば、FamousSparrowという名で知られる長期にわたる中国の活動に帰属するこのキャンペーンは、「米国の圧力に対する現地政府の反応を中国がより的確に監視・予測する狙いがある」可能性が高いとしています。
パナマで攻撃を受けた組織のひとつは、運河地域にある2つの主要港をめぐる現在進行中の商業紛争に直接関与しています。トランプ氏はこれに異議を唱えており、一部の港を運営する中国企業に対し、北京が運河の一部を実質的に支配しているとされる状況の打破を図ってきました。
「ジャバウォッキー」
ESETがこのマルウェアをSparroWockyと名付けたのは、バックドアの初期サンプルすべてに、英国の作家ルイス・キャロルの詩「ジャバウォッキー(Jabberwocky)」の冒頭の一節が含まれていたためです。
このバックドアは解析を妨げるよう設計されており、グループがWindowsの内部システムについて深い知識を持っていることがうかがえます。ESETによれば、このマルウェアはオープンソースプロジェクトのコードを取り込んでいるとのことです。
このバックドアを使えば、ファイルの窃取やスクリーンショットの取得が可能なほか、IPアドレスやユーザー名など、侵害したシステムに関する情報の収集も行えます。
FamousSparrowは少なくとも2019年から活動しており、さまざまな脆弱性を悪用して複数の地域で中国のサイバースパイ活動を展開してきました。同グループは当初はホテルを標的にしていましたが、その後政府機関や業界団体、国際機関、法律事務所への侵害へと活動を広げてきました。
ESETによると、FamousSparrowは、米国の法執行機関が財務省や米国の大手通信会社数社、そして議会スタッフが利用するメールプラットフォームを侵害したとして非難している中国のグループ、Salt Typhoonと公にリンクづけられているとのことです。
翻訳元: https://therecord.media/china-hackers-latin-america-espionage