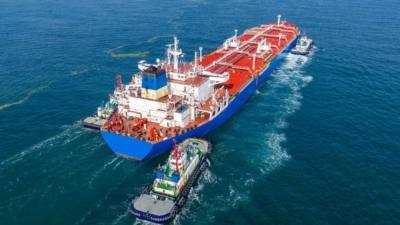
テキサス州へ向かっていた石油タンカー2隻が、航行中にサイバー攻撃を受けて機能に支障をきたし、先月米沿岸警備隊とFBIの職員が乗船して調査したことが、CBSニュースが米政府当局者の話として伝えた報道で明らかになりました。
船舶追跡記録によると、被害を受けた船舶の1隻であるVL Prosperity号はリベリア船籍の原油タンカーで、8月1日にエジプトを出港し、テキサス州ガルベストンへ向かっていたとCBSニュースが報じています。
イランの国営通信社Mehrは8月20日、このサイバー攻撃が8月7日、同タンカーがジブラルタル海峡を通過していた際に発生したと報じました。同通信社は乗組員の証言として、侵入は機関室にまで及び、ハッカーが冷却水の流量を落とし、エンジン回転数を上げ、燃料供給を妨害したと伝えています。
ICS Cybersecurity Conferenceでサイバーフィジカルシステムの実践トレーニングが復活
ハッカーは航行システムと貨物システムにもアクセスし、船舶の通信を約30時間にわたって遮断したとされています。
Mehrの報道から1日後、沿岸警備隊のサイバー専門要員、法執行官、船舶検査官、そしてFBIサイバーアクションチームのメンバーからなるチームがVL Prosperity号に乗船し、4日間にわたって船内で調査を行いました。
ウォール・ストリート・ジャーナルは、2隻目の船舶には8月24日に乗船調査が行われたと報じています。いずれの船舶も、メキシコ湾に到着した後に乗船調査が実施されました。
沿岸警備隊は今のところ、この事案とイランを公式に結び付けてはいません。沿岸警備隊サイバー司令部の司令官を務めるエイミー・グラブル海軍少将はCBSニュースの取材に対し、船舶のITシステムやその他の船内システムを調査した結果、悪意あるサイバー攻撃者の痕跡を確認したと語りました。
同少将は、調査で判明した内容の中に、当該タンカーの運航が安全でないことを示すものはなかったと述べています。今回の事案は、沿岸警備隊のサイバー防護チームがこの1年間に実施してきた、推定40件から50件に上る同様の乗船調査のうちの1件だとグラブル氏は説明しました。
沿岸警備隊のサイバー部門で元職員を務めたクインタン・デュボーズ氏は、ハッカーが超大型タンカーの制御を完全に掌握できるとの見方には否定的な立場を示し、より現実的なリスクは、攻撃者が個々のシステムをある程度機能不全に陥らせることで、安全な運航そのものを困難にすることだと指摘しています。
調査当局は現在も、今回の2件のタンカー事案に関連性があるかどうか、そしてイランあるいは他の国家主体が関与しているかどうかの特定を進めています。デュボーズ氏はイラン関連の報道を鵜呑みにしないよう注意を促し、イラン関連の攻撃者には自らのサイバー能力を誇張してきた前歴があると指摘しています。
海事セクターを取り巻くサイバー脅威
今回の事案は、米沿岸警備隊が海事サイバーセキュリティに特化した新組織Office of Maritime Cybersecurity Policyの設立を発表したわずか数日後に発生しました。同組織は、海上輸送システムのサイバー安全性とセキュリティに関する政策の策定・実施を担う中枢機関として機能します。
セキュリティコミュニティは以前から、海事セクターが老朽化した管理不十分なOTシステム、衛星通信、そして接続されたIoTデバイスに依存している実態が、船舶と港湾の双方をサイバー攻撃に対して危険なまでに脆弱な状態に置いていると警鐘を鳴らしてきました。
攻撃者はWiFi、HF無線、SATCOM回線を悪用するか、あるいは単に感染したUSBメモリを使うだけでアクセスを獲得できます。侵入に成功すれば、船舶のスロットル、舵、航行システムを遠隔で制御される可能性もあります。
すでに海運業務に支障をもたらしているランサムウェアに加え、専門家はGPSスプーフィングや、船舶の実際の位置を偽装するAIS操作、あるいは重要な航路を封鎖するために意図的に船舶を座礁させるといった、さらに深刻なシナリオの可能性にも言及しています。
世界の貨物の約80%が海上輸送で運ばれている現状を踏まえると、標的を絞った攻撃は数十億ドル規模の損失と、連鎖的な供給不足を引き起こしかねません。