
中国のFamousSparrow、ラテンアメリカで米国の政治動向をスパイ活動の標的に
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
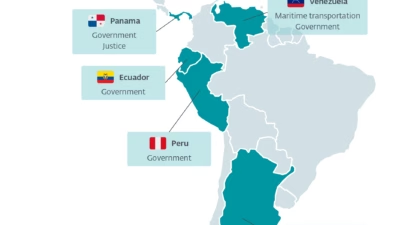
中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。 ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ
FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。 ESET Researchは今回のキャンペーン
中国系の高度標的型攻撃(APT)グループFamousSparrowは、長年使用してきたインプラント「SparrowDoor」を新型モジュール式C++バックドア「SparroWocky」に置き換え、ラテンアメリカ全域の政府機関を標的とするサイバースパイ活動を継続的に展開しています。 ESETによると、このマルウェアは少
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。 ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペル
中国と関連のあるスパイ活動グループFamousSparrowが、ラテンアメリカの政府機関を狙った攻撃において、SparroWockyという新たなバックドアを使用していることが分かりました。 この一連の攻撃は1年以上にわたって続いており、新しいマルウェアは、これまで使用されていた独自バックドアSparrowDoorに取
出典:jhonny marcell oportus / Shutterstock米国と中国がラテンアメリカ地域においてより積極的な地政学的役割を担うなか、国家支援を受けた脅威グループがラテンアメリカ・カリブ海地域の国々と政府機関を標的としたサイバー作戦を強化しています。米軍のベネズエラに対する軍事作戦を受け、中国系グル
ESETのサイバーセキュリティ研究者らは、中国と関連するハッキンググループが中東における戦争を悪用し、同地域の海運・エネルギー企業への侵害を試みていると警告した。 5月28日に公開された最新のESET APT活動レポートでは、国家支援を受けたAPTグループが地政学的な紛争地帯、特に湾岸地域を積極的に標的にしており、米軍

世界的なエネルギーセキュリティの激しい競争の中で、パッチが未適用のサーバーは執拗なサイバースパイの開いた扉となっています。 最近、FamousSparrowとして知られている中国関連の脅威行為者が、名前の明かされていないアゼルバイジャンの石油・ガス企業に対して極めて粘り強いサイバー攻撃を仕掛けました。 2025年12

出典:Alen Thien via Shutterstock中東および東ヨーロッパの石油・ガス供給がますます混乱するにつれて、ロシアと中国に関連するサイバースパイ活動グループが経済的な影響に追随し、これまで関心を示していなかった国々を標的にしてきました。最新の例として、中国に関連するFamousSparrowグループ