中南米、アジア、欧州で確認された中国と関連する3つの侵入クラスターが、共通のマルウェアとインフラを通じて結び付き、ハッキングツールの共通の供給元が存在する可能性が浮上しました。
Check Point Research(CPR)は11月10日付のレポートで調査結果を詳述しました。インフラの共通する特徴と、Sparrowフレームワーク内のコードの類似性から、3つのクラスターの関連を指摘しています。
1年に及んだ調査では、3地域の著名な組織数十件を狙ったキャンペーンを分析しました。CPRは、このフレームワークの背後にいる供給元と疑われる存在を「CopperDragon」と名付けています。
3つのクラスターがSparrowフレームワークを共有
CPRの研究者は、3つのクラスターをSilentDelivery、OceanGate、DarkWireとして追跡しています。
SilentDeliveryは2026年初頭から確認されており、主に政府、海運、ITや研究分野の正規Webサイトを侵害してきました。
サイトの訪問者には偽のChrome証明書警告が表示され、「Certificate Fix」というユーティリティのインストールを促されます。標的は主にチェコ、ドイツ、フランス、台湾、ネパール、香港、インドネシアでした。この偽ユーティリティはSquadCまたはSparrowDoorの亜種を配布し、攻撃者に最初の足がかりを与えていました。
OceanGateは2025年から2026年にかけて確認され、主にアジアの政府機関や重要インフラを標的にしていました。CPRによると、攻撃者はインターネットに公開されたLinuxサーバーから侵入し、その後Windows環境へ移動しています。そこで大規模な認証情報の窃取や横展開(ラテラルムーブメント)を行い、機密性の高い業務情報を外部に持ち出していました。
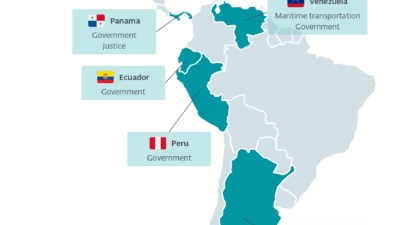
DarkWireは2025年半ばに初めて確認されました。当初は中南米に集中していましたが、最近の侵入事例からは活動範囲の拡大がうかがえます。このクラスターは、同地域の大手3社以上を含む通信事業者のほか、外務関連や司法関連の機関を標的にしています。
CopperDragonが複数のグループの背後にいる可能性
CPRはCopperDragonを「中国と関連する脅威アクターを支援する、デジタルな補給将校となりうる存在」と表現し、Sparrowフレームワークの「開発・供給元の可能性がある」としました。また、CopperDragonはMelofeeバックドアの亜種の維持と供給にも関与していると評価しています。
レポートは、このフレームワークをFamousSparrowとも関連付けています。FamousSparrowは2021年に初めて確認され、SparrowDoorバックドアの使用で知られるグループです。CPRによると、Earth Estries、TropicTrooper、UAT-9244は「同一の主体から供給された可能性がある」共通のツールセットを使用しています。さらに、FamousSparrowは過去にSalt Typhoonとも関連付けられていたものの、その関係の詳細は不明なままだと指摘しています。
FamousSparrowの詳細はこちら:FamousSparrow、SparrowDoorから新たなバックドア「SparroWocky」へ移行
DarkWireについては、CopperDragonのツールセットとの直接的なコードの類似性は確認されなかったとCPRは説明しています。両者の関連は、過去に報告されたFamousSparrowのドメインに結び付くインフラに基づくものです。
マルウェアとインフラの共有は「オペレーターやキャンペーンの境界を曖昧にしかねない」とCPRは記しています。今回の調査結果は、長らくFamousSparrowとしてひとまとめにされてきた活動を、より正確に追跡するための土台になるとしています。
翻訳元: https://www.infosecurity-magazine.com/news/chinese-malware-tied-three-hacking/