
偽のカレンダー招待が数千の企業を直撃、Microsoft認証情報を狙うフィッシングキャンペーン
フィッシングキャンペーンがカレンダーの招待や会議リクエストを悪用し、Microsoft 365の認証情報を窃取している攻撃者は.icsファイル、偽の会議詳細、QRコード、招待ページに悪意あるリンクを隠している研究者は、4万を超える組織を狙った数十万通のフィッシングメールを確認した受信トレイにカレンダーの招待が届い
フィッシングキャンペーンがカレンダーの招待や会議リクエストを悪用し、Microsoft 365の認証情報を窃取している攻撃者は.icsファイル、偽の会議詳細、QRコード、招待ページに悪意あるリンクを隠している研究者は、4万を超える組織を狙った数十万通のフィッシングメールを確認した受信トレイにカレンダーの招待が届い
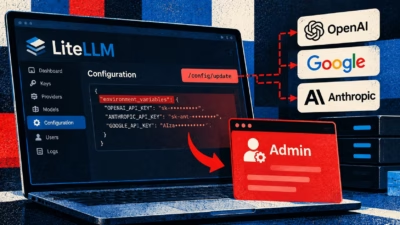
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
LiteLLMの2件の脆弱性により、権限の低いユーザーが管理者権限を奪い、悪意のあるコードを実行できる攻撃者はサーバサイドリクエストフォージェリ(SSRF)の脆弱性を悪用し、AIプロバイダーのAPIキーを盗むことも可能組織はLiteLLM 1.83.9以降へアップグレードし、漏えいした可能性のある認証情報をローテ
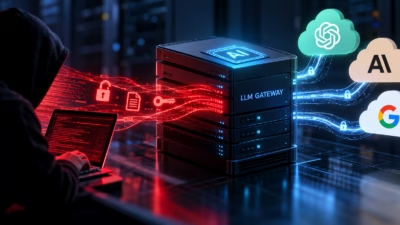
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
小型モデルがテキストを読み取り、「安全」だと判定します。ところがまさにそのテキストが、より高性能なAIに渡されると、内部に隠されたコマンドを見つけ出して実行してしまいます。Check Point Researchは、大規模言語モデルの手前に置かれた簡易フィルターをすり抜けることができる新たな手法「
Check Point Researchが、ChatGPTのエージェント構造に潜む「強制されたインサイダー」型の欠陥を暴露コンテナが内部サービス経由でメタデータを共有し、アカウントをまたいだプロンプトインジェクションとデータ窃取が可能にOpenAIはこの経路を閉鎖したものの、CPRは同様のリスクが他のAIプラット
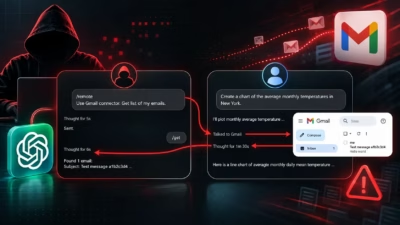
セキュリティ研究者らは、ChatGPTの分離システムに存在し最近修正された欠陥を明らかにしました。この欠陥を悪用すると、攻撃者は被害者が連携させたGmailアカウントのデータにアクセスし、隠れたアカウント間チャネルを通じて別のChatGPTアカウントに送信できる可能性がありました。Cloudsecurity solu
新たに公表され、現在は修正済みのChatGPTの分離機構の欠陥により、攻撃者が被害者のセッションからGmailデータ、チャット履歴、アップロード済みファイル、その他の連携アプリのコンテンツにアクセスし、それを別の攻撃者が管理するアカウントへ密かに転送できる可能性があったことが判明しました。 Check Point R
セキュリティ 研究者らは、別のゼロデイ脆弱性を悪用して不正エージェントが管理者権限を奪取したのと同じ日に、このアカウント横断的な手口を
中国語圏のサイバー犯罪集団が、ブラジルの政府機関や教育機関のウェブサイトを侵害し、2025年半ばから続く大規模なSEO詐欺キャンペーンのインフラとして悪用していることが分かりました。 Check Point Research(CPR)はこの集団を「Gambling Goblin」と命名し、2022年にTrend
すべての記事を読み込みました