- LiteLLMの2件の脆弱性により、権限の低いユーザーが管理者権限を奪い、悪意のあるコードを実行できる
- 攻撃者はサーバサイドリクエストフォージェリ(SSRF)の脆弱性を悪用し、AIプロバイダーのAPIキーを盗むことも可能
- 組織はLiteLLM 1.83.9以降へアップグレードし、漏えいした可能性のある認証情報をローテーションすべき
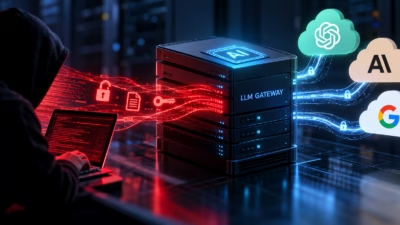
セキュリティ研究者がこのほど、人気のAIゲートウェイに2件の脆弱性を発見しました。攻撃者はこれらを悪用してシステムを完全に掌握し、機密ファイルやAIプロバイダーのAPIキーを盗み出したうえ、悪意のあるコードをリモートから実行できます。
問題のAIゲートウェイは「LiteLLM」です。オープンソースのソリューションで、OpenAIやAnthropicをはじめとするさまざまなプロバイダーの大規模言語モデル(LLM)に、アプリケーションを接続できます。
接続は単一のインターフェース経由で行います。ユーザーはここでリクエストのルーティング、APIキーの管理、ユーザーアクセスの制御、利用状況やコストの監視などを行えます。
現在、LiteLLMは約140のAIプロバイダーに対応しており、非常に人気があります。GitHubでの月間ダウンロード数は9000万回を超え、スターの数も6万1000を上回っています。
LiteLLM
しかし、Check Point Research(CPR)のセキュリティ専門家らが最近、LiteLLMに2件のバグを発見しました。
1件目は、LiteLLMが権限を適用する仕組みにおけるアクセス制御の不具合です。CVE-2026-35029として追跡されており、深刻度スコアは10点満点中8.7(高)と評価されています。CPRによると、このバグにより、最小限の権限しか持たないユーザーでもゲートウェイの中核設定を制御する管理機能にアクセスできます。その結果、サーバ上のファイルの読み取り、管理者認証情報の上書き、マルウェアのダウンロードと実行などが可能になります。
2件目はサーバサイドリクエストフォージェリの脆弱性で、ゲートウェイのユーザーがLiteLLMに、サードパーティのサーバへAPIリクエストを送信させることができます。理論上、攻撃者は自らが管理するサーバにAPIリクエストを送らせることができます。このリクエストにはAIプロバイダーの認証キーが含まれるため、認証情報が攻撃者にそのまま渡ってしまいます。攻撃者はその認証情報を使って他組織のAIアカウントを利用し、利用料金を膨らませる恐れがあります。このバグはCVE-2026-59823として追跡されており、深刻度スコアは10点満点中5.3(中)です。
CPRは次のように説明しています。「ゲートウェイが保持する認証情報は、追加の認証なしでAIプロバイダーへ直接アクセスでき、利用に応じて課金されるものです。LiteLLMの普及規模を考えると、このコンポーネントの欠陥は、非常に多くのAI環境に同時に影響を及ぼす可能性があります」
脆弱なバージョンと修正パッチ
CPRによると、1.83.9より前のバージョンのLiteLLMを運用しているすべての組織が、2件の脆弱性の影響を受けます。ゲートウェイは、AIアプリケーションの構築に使われる多くのプラットフォームや社内ツールに組み込まれているため、セキュリティチームは間接的に稼働しているLiteLLMインスタンスも確認する必要があります。単体のソリューションとして導入していない環境にも、存在している可能性があります。
LiteLLMはバージョン1.83.9で両方のバグを修正しており、ユーザーにはできるだけ早くこのバージョンを導入するよう推奨されています。CPRはこれに加え、ゲートウェイにアクセスできるユーザーを見直すよう助言しています。どのアカウントでもこれらの脆弱性を悪用される可能性があるためです。LiteLLMに保存されているAIプロバイダーのAPIキーは、ゲートウェイに不正なユーザーがアクセスした形跡が少しでもあれば、ローテーションすべきです。権限設定も、実際に機能しているかを検証する必要があります。
CPRは次のように警告しています。「限定的なロールのユーザーが実際に制限されていることを確認してください。設定上の権限と実際に適用される権限との間にある隔たりこそ、CVE-2026-35029のような欠陥が最大の被害をもたらす部分です」
「ペネトレーションテストや脆弱性評価の対象を、Webアプリケーションやクラウドインフラに加えてAIツールにも広げ、LLMゲートウェイをセキュリティ評価に含めてください」
研究者によると、2件のバグはいずれも「よく知られた種類」のエラーです。つまりAIインフラも、企業向けソフトウェアと同じリスクを抱えていることになります。組織は、他のあらゆる業務上重要なシステムと「同じ厳格さで」AIゲートウェイのセキュリティに取り組む必要があります。