
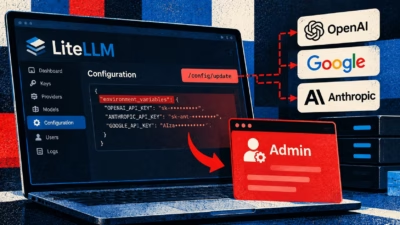
Check Point、LiteLLMの脆弱性を報告 管理者アカウント乗っ取りとAPIキー窃取が可能に
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
企業がAIアプリケーションをOpenAI、Google、AnthropicなどのAIソフトウェアプロバイダーに接続するために広く導入している大規模言語モデル(LLM)ゲートウェイツールで、高リスクのサイバーセキュリティ脆弱性が発見されました。 LiteLLMは月間ダウンロード数が10万件近くに上るオープンソース
LiteLLMの2件の脆弱性により、権限の低いユーザーが管理者権限を奪い、悪意のあるコードを実行できる攻撃者はサーバサイドリクエストフォージェリ(SSRF)の脆弱性を悪用し、AIプロバイダーのAPIキーを盗むことも可能組織はLiteLLM 1.83.9以降へアップグレードし、漏えいした可能性のある認証情報をローテ
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
攻撃者が、LiteLLMの管理者APIに存在する深刻な認可の欠陥を実際に悪用しています。この脆弱性により、権限の低い読み取り専用ユーザーであってもプロキシの設定を変更したり、機密情報を露出させたり、最終的には対象サーバーの管理者権限を完全に掌握したりすることが可能になります。Exploitprevention gui
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ