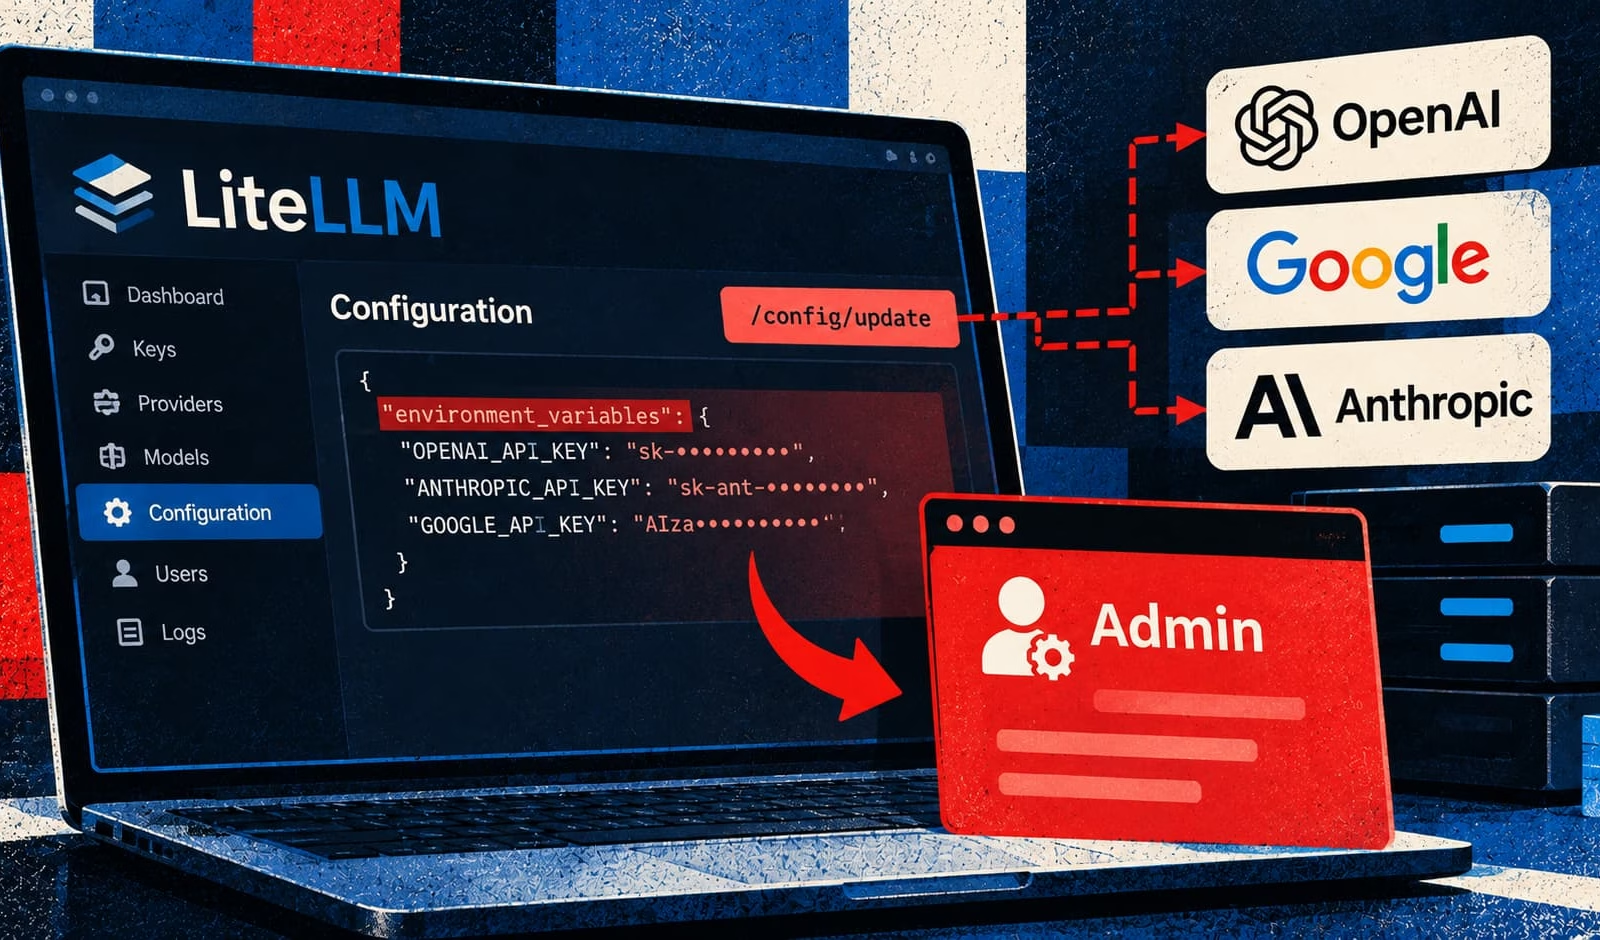
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件、GitHubのスター数は5万9000を超えています。
SecureNetworks
研究者らがLiteLLMのバージョン1.77.7を検証したところ、権限の限られた認証済みユーザーが機密ファイルにアクセスしたり、管理者アカウントを乗っ取ったり、任意のコードを実行したり、AIプロバイダーのAPIキーを盗んだりできる欠陥が見つかりました。
認可チェックの欠如でゲートウェイを乗っ取り可能に
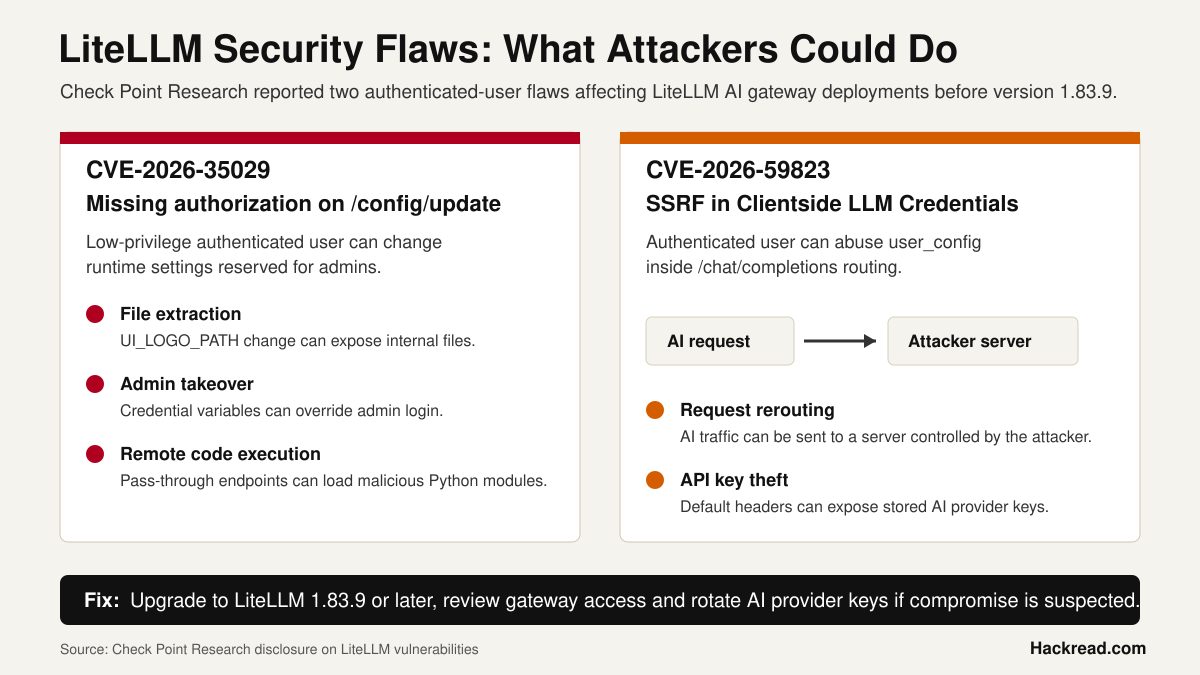
より深刻なのはCVE-2026-35029です。ゲートウェイの実行時設定を管理する/config/updateエンドポイントで、認可チェックが欠落していました。ユーザーインターフェース用トークンの認可方法に不備があり、低権限のユーザーでも管理者専用の設定を変更できました。攻撃者は環境変数を書き換えることで、この欠陥をさまざまな形で悪用できます。
- ファイルの抽出:攻撃者はenvironment_variablesパラメータを通じて独自の変数をos.environに注入し、UI_LOGO_PATHを変更できます。その後/get_imageエンドポイントにリクエストを送ると、システムのシークレットを含む機密性の高い内部ファイルが返されました。
- 管理者権限の乗っ取り:環境変数UI_USERNAMEとUI_PASSWORDを変更すると、プロキシの認証情報を上書きできます。攻撃者は/loginルートからログインしてPROXY_ADMINの全権限を握り、デフォルトアカウントを乗っ取れます。
- リモートコード実行(RCE):この欠陥は、リモートコード実行にもつながる可能性があります。LiteLLMはクラウドストレージからPythonモジュールを読み込むカスタムのパススルーエンドポイントに対応しています。攻撃者がAmazon S3やGoogle Cloud Storageから悪意あるモジュールを読み込むようエンドポイントを設定すると、そのコードがゲートウェイサーバー上で実行されます。
Check Point Researchによると、これらの攻撃経路により、攻撃者は機密性の高い設定データやプロバイダーの認証情報、さらにLiteLLMが稼働するシステムそのものにアクセスできる恐れがあります。
SSRFの欠陥でプロバイダーのAPIキーが露出
2件目のCVE-2026-59823は、「Clientside LLM Credentials」機能に存在するサーバーサイドリクエストフォージェリ(SSRF)の脆弱性です。Check Point Researchは、/chat/completionsエンドポイントがuser_configパラメータを受け付けることを突き止めました。このパラメータを使うと、認証済みユーザーが独自のルーティング設定を、適切な検証なしに指定できてしまいます。
攻撃者はこのパラメータを悪用し、AIリクエストを本来のプロバイダーではなく自身が管理するサーバーへ送らせることができます。リクエストにはゲートウェイのデフォルトヘッダーに保存されたAPIキーが含まれる場合があり、本来アクセスできないはずの認証情報を攻撃者に取得される恐れがあります。
Learnto Code
修正版とその他のセキュリティ上の問題
研究者らは、パスワードのハッシュ値が露出していたことや、ハッシュを解読しやすくするパスワード保存方式の弱点も報告しました。Check Pointによると、これらの問題はGitHub Security Advisory GHSA-69×8-hrgq-fjj8に関連しています。
今回の公表は、LiteLLMにとって厳しい1年となっているセキュリティ状況をさらに悪化させるものです。数カ月前の2026年3月には、脅威グループTeamPCPが悪意あるパッケージ(バージョン1.82.7および1.82.8)をPyPIに公開するサプライチェーン攻撃が起きています。
2件の脆弱性は、いずれもLiteLLMバージョン1.83.9以降で修正されています。古いバージョンを使用している組織は、アップグレードを行い、ゲートウェイへのアクセス状況を点検してください。不正アクセスが疑われる場合は、影響を受けた可能性のあるAIプロバイダーのAPIキーのローテーションも検討すべきです。
今回の発見は、AIインフラ全体に関わるセキュリティ上の懸念も浮き彫りにしました。Black DuckのPrincipal Strategic Services ConsultantであるLi Zhao氏はHackread.comに対し、今回の脆弱性はAIセキュリティがモデルやプロンプトにとどまらず、その先まで及ぶ必要があることを示していると語りました。
「これらはよく知られたアプリケーションセキュリティの問題ですが、AIインフラで発生すると、影響が大幅に拡大しかねません」とZhao氏は述べています。「特に重要なのは、LLMゲートウェイが企業のAI環境で果たしている役割です。ゲートウェイは、アプリケーションとAIプロバイダーの間で信頼を仲介する中央の存在となっていることが多く、APIの認証情報、リクエストのルーティング、ポリシーの適用、利用状況の追跡、アクセス制御を管理しています」
Learnto Code
同じくBlack DuckのPrincipal Security EngineerであるBoris Cipot氏も、攻撃者はAIプロバイダー自体よりも、組織とプロバイダーをつなぐソフトウェアのほうを狙いやすいと警告しています。
「攻撃者がOpenAIやAnthropic、Googleを直接侵害する必要はないということでもあります。プロバイダーと顧客の間に位置する信頼されたソフトウェアを狙うほうが、容易な場合があるからです」とCipot氏は述べています。「LiteLLMは他のAIプラットフォームや社内ツールに組み込まれている場合があり、利用していることに気づいていない組織もあり得るため、リスクの管理はいっそう難しくなります」
翻訳元: https://hackread.com/check-point-litellm-flaws-admin-takeover-api-key-theft/