
LiteLLMのサプライチェーン攻撃、発端はマスターキーの流出
security
security
攻撃者は盗み出したGitHubの認証情報を使い、人気のAIゲートウェイにバックドアを仕込んだバージョンを公開しました。クラウド、Kubernetes、CI/CDのシークレットが危険にさらされています。 ハッカーがオ
ハッカーがLiteLLMプロジェクトのPyPIパッケージを侵害し、認証情報やシークレット、環境変数を盗み出すペイロードを仕込んだ悪意あるDockerイメージを公開しました。 このサプライチェーン攻撃では、LiteLLMバージョン1.107.0のPyPI向けホイール(.whlインストールパッケージ)がすべて影響を受けま
セキュリティ さらにRATも仕込まれていました。今すぐ脅威ハンティングを
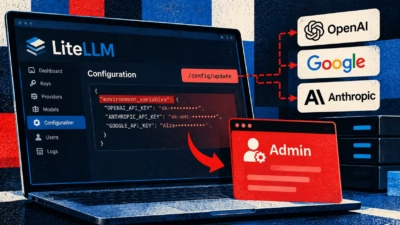
Check Point Research(CPR)は、オープンソースのAIゲートウェイ「LiteLLM」に2件の深刻な脆弱性を発見しました。LiteLLMは、アプリケーションをOpenAI、Google、AnthropicといったAIプロバイダーに接続するソフトウェアです。CPRによると、月間ダウンロード数は約1億件
LiteLLMの2件の脆弱性により、権限の低いユーザーが管理者権限を奪い、悪意のあるコードを実行できる攻撃者はサーバサイドリクエストフォージェリ(SSRF)の脆弱性を悪用し、AIプロバイダーのAPIキーを盗むことも可能組織はLiteLLM 1.83.9以降へアップグレードし、漏えいした可能性のある認証情報をローテ
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
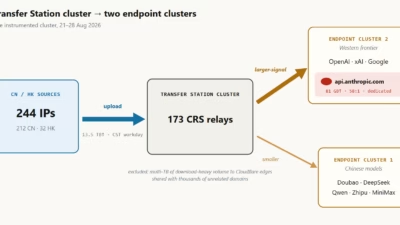
研究者らが、Claude、OpenAI、Gemini、xAIなどのモデルに送信されるリクエストの背後にいる実際のユーザーを隠蔽する、AIゲートウェイの巨大なネットワークを発見しました。Team Cymruは当初、こうしたサーバーを10,867台と数えましたが、調査範囲を広げた結果、推計を80,00
インターネットに公開されているLiteLLM AIゲートウェイのうち、およそ10台に1台が、広く知られているデフォルトのマスターキー「sk-1234」を受け入れるか、あるいは認証を一切要求しない状態だったことが判明しました。これにより、LLMjacking(LLMの不正利用)、機密性の高い認証情報の露出、さらには脆弱
CISAはKEVカタログに悪用済み脆弱性7件を追加しました。LiteLLM、Kestra、Starlette、SonicWallの脆弱性が積極的に悪用されています。 AIゲートウェイは、価値の高い攻撃対象領域になりつつあります。 CISAは9月2日、実際に悪用されている脆弱性7件をKnown Ex
すべての記事を読み込みました