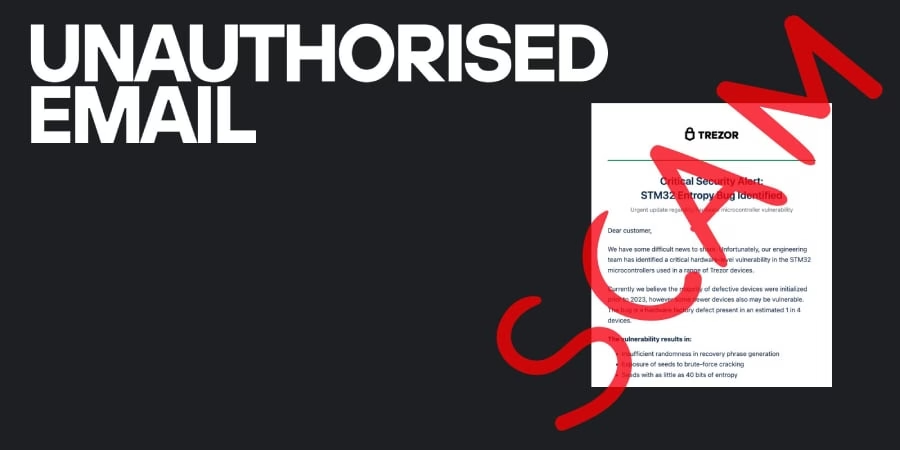
Trezorの正規ニュースレターシステムを通じて送られてきたセキュリティ警告メール――それこそが攻撃そのものでした。
攻撃者は、Trezorがニュースレター配信に利用していたサードパーティ製メールプラットフォーム「Brevo」の侵害を悪用し、ハードウェアの脆弱性によってユーザーのウォレットのシード(復元フレーズ)が漏えいする恐れがあると主張する偽の警告メールを送信しました。このメールは受信者を悪質なウェブサイトと、ウォレットのバックアップ情報を要求するアプリケーションへと誘導するものでした。
このキャンペーンはTrezorのニュースレター購読者347,000人に届き、Trezorが介入するまでに2,500人が悪質なリンクをクリックしていました。同社は、自社製品やインフラ、ユーザーの暗号資産ウォレットは侵害されていないと説明しています。しかし今回の事件は、信頼されているベンダーへの侵害が、攻撃者に企業の顧客層への直接的な経路を与えてしまうことを示しています。
攻撃者はいかにして「正当性」を武器にしたか
多くのフィッシング攻撃は、メールアドレスのリストを入手し、なりすまし対象のサービスを巧妙に模倣することから始まります。しかし今回、攻撃者はTrezorが顧客とのやり取りに実際に使用していた正規のメールサービスそのものを侵害することで、こうした手間の多くを省き、この信頼されたチャネルを利用してユーザーを悪質なプラットフォームへと誘導しました。
Trezorによると、攻撃者はBrevo上の同社アカウントを侵害しており、これはこのメールプロバイダーで影響を受けた120の顧客アカウントのうちの1つでした。このアクセス権により、攻撃者はTrezorの正規ニュースレターチャネルを通じてフィッシングメッセージを配信することができ、通常のなりすましメールにはない優位性をキャンペーンにもたらしました。
メッセージ自体は緊迫感を煽るように作られていました。Trezorのデバイスが深刻な「STM32エントロピーバグ」の影響を受けており、ユーザーのウォレットシードが漏えいする恐れがあると主張していたのです。
正規の配信チャネルが使われたことで、このキャンペーンは特に危険なものとなりました。単にTrezorを装うだけでなく、攻撃者は受信者が既にTrezorと結び付けているインフラを通じてメッセージを配信し、なおかつウォレット復元シードの漏えいという、とりわけ強い恐怖心を利用していたのです。
数週間のうちに繰り返されたサードパーティ侵害
Trezorによると、侵害されたBrevoアカウントは20分以内に無効化し、悪質なドメインについてもDNSレベルでのテイクダウンに向けて対応を進めたとしています。同社はこのキャンペーンによるウォレット窃取が確認された事例は報告しておらず、リンクをクリックしただけでウォレットのバックアップ情報を入力していないユーザーは安全だとしています。
今回のBrevoの侵害は、配送業者ShipMonkが関与する別の情報漏えい事件からわずか数週間後に発生しました。この事件では、複数の暗号資産ハードウェアウォレット企業にまたがる約81,000人の顧客のデータが漏えいしたと報じられており、その中にはTrezorの顧客約14,000人分も含まれていました。自宅住所が流出したことで、標的型フィッシングや窃盗、さらには「レンチ攻撃」のリスクが高まる恐れがあります。
レンチ攻撃とは、サイバー犯罪者が実力行使に出る攻撃の一種で、脅迫や暴力を用いて暗号資産の保有者に資金へのアクセス権を強制的に差し出させるというものです。
こうした事態は2024年にさかのぼります。当時、攻撃者はTrezorの別のサードパーティプロバイダーを侵害し、サポートチケットのポータルにアクセスして約66,000人分のユーザーデータを窃取していました。BleepingComputerの報道によると、攻撃者はこの窃取した情報を、被害者の24単語のウォレット復元シードを盗み取ろうとするフィッシング攻撃に利用していたとのことです。
今回の事件を受けて、Trezorは「ベンダーとの関係およびセキュリティ要件」を見直していると述べており、サードパーティプロバイダーへの依存に改めて厳しい目が向けられています。
Trezorユーザーが今すぐ取るべき対応
Trezorはユーザーに対し、以下の対応を推奨しています。
- ウォレットのバックアップを求めるリンクは一切クリックしないこと。同社は「ウォレットのバックアップを尋ねる形で連絡することは決してありません」としています。
- ウォレットのバックアップを要求する不審なメールは削除すること。削除する前に、公式サイトの問い合わせ窓口からTrezorに報告することもできます。
Trezorは、悪質なサイトにウォレットのバックアップ情報を入力してしまった人に対し、直ちに新しい復元シードで新規ウォレットを作成し、資金をそちらに移すよう勧告しています。
ただし、これらの推奨事項は暗号資産に限った話ではありません。
- 見慣れた企業からのメールだからといって、セキュリティ関連のリンクを安易にクリックしないこと。
- 企業の公式サイトやアプリを通じて内容を検証すること。
- メールや取引所、その他のオンラインアカウントには多要素認証(MFA)を利用すること。ただし、復元フレーズが一度漏えいしてしまえば、MFAではウォレットを保護できない点に留意する必要があります。
- 復元フレーズやパスワード、その他の認証情報は、心当たりのない要求に応じて決して共有してはならない情報として扱うこと。
また、企業側も自社が信頼しているベンダーを検証する必要があります。企業はサードパーティのセキュリティ管理体制を評価し、ベンダーのアクセス権限を制限したうえで、通信プラットフォームの侵害を伴うインシデントに備えるべきであり、ベンダーのセキュリティを他人事として扱うべきではありません。
消費者も同様に、企業自身のセキュリティに関する主張だけでなく、その先にも目を向けるべきです。メール、サポート、配送、顧客管理といった各種プロバイダーもまた、攻撃者に悪用され得る情報を保有している可能性があるからです。
ユーザーにとっても企業にとっても、正規のチャネルを通じて届いたメッセージは、あくまで信頼性を示す一つのシグナルにすぎず、その指示が安全であることの証明にはならないと捉えるべきです。
関連記事: IDScan.netの情報漏えい事件は、攻撃者が顧客の機密記録へのアクセス権を得た後、盗まれた個人情報がいかに長期的なセキュリティリスクを生み出し得るかを示しています。
翻訳元: https://www.esecurityplanet.com/cybersecurity/news-brevo-trezor-phishing-email-347000-subscribers/