
Ledger、サプライチェーン攻撃を受けアジア各地の販売業者に販売停止を要請
Ledgerは、ハードウェアインプラント(不正な埋め込み部品)の被害について調査を進めているとして、東南アジアと香港の再販業者や販売代理店に対し、ウォレットの販売を停止し、店頭から商品を撤去するよう求めています。 同社がこの決定を発表したのは、CryptoBilisから購入されたデバイスが改造されており、暗号資産への
Ledgerは、ハードウェアインプラント(不正な埋め込み部品)の被害について調査を進めているとして、東南アジアと香港の再販業者や販売代理店に対し、ウォレットの販売を停止し、店頭から商品を撤去するよう求めています。 同社がこの決定を発表したのは、CryptoBilisから購入されたデバイスが改造されており、暗号資産への
顧客エンゲージメントプラットフォームのBrevoがサプライチェーン攻撃の被害に遭い、10万件を超えるウェブサイトに悪意あるコードが注入されました。 Brevoは9月10日に最初の侵害を受けました。脅威アクターがBrevoのSAML SSO処理の脆弱性を悪用し、暗号資産ストレージプロバイダーのTrezorのアカウントを
Brevoは、攻撃者がCloudflareのAPIキーを盗み出し、それを使って自社サイトおよび顧客サイトに埋め込まれたJavaScriptファイルに悪意のあるClickFixスクリプトを注入し、マルウェアを拡散させていたことを確認したと発表しました。 この顧客関係管理・デジタルマーケティング企業によると、攻撃者はその
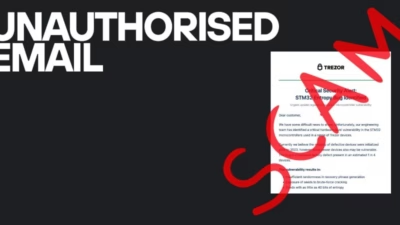
Trezorの正規ニュースレターシステムを通じて送られてきたセキュリティ警告メール――それこそが攻撃そのものでした。 攻撃者は、Trezorがニュースレター配信に利用していたサードパーティ製メールプラットフォーム「Brevo」の侵害を悪用し、ハードウェアの脆弱性によってユーザーのウォレットのシード(復元フレーズ

攻撃者がメールマーケティングプラットフォームに侵入し、一部顧客企業のニュースレター購読者、特に暗号資産関連分野で働く人々を標的とした攻撃を仕掛けました。 この事件は、複数の暗号資産企業をはじめとする企業が利用するメールマーケティングプロバイダーBrevoを通じて実行された、サプライチェーン型フィッシングキャンペー

コールドウォレット型の暗号資産保管サービスを提供するTrezorによると、同社が利用するサードパーティ製マーケティングプラットフォームがハッキングされたことを受け、約34万7,000人の顧客にフィッシングメールが送られたということです。 今回の事件は、Trezorがニュースレター配信に利用しているマーケティングプラッ

Trezorは、今週同社の顧客を狙って行われたフィッシング攻撃が34万7000件のメールアドレスを標的にし、埋め込まれた悪意のあるリンクをクリックした2,500人のユーザーが被害を受けたことを明らかにしました。 Trezorが水曜日に警告したとおり、サードパーティのメールプロバイダーであるBrevoを侵害した脅威アク
水曜日、ハッカーがメールプロバイダーに侵入し不正なメッセージを送信したことで、数千人の暗号資産保有者がフィッシングメールの集中攻撃に見舞われました。 大手暗号資産企業のTrezor、CoinTracking、BitBoxは、ニュースレター購読者に対してフィッシングメールが送信されたことを確認しました。
暗号資産ハードウェアウォレットメーカーのTrezorは水曜日、サードパーティのメールプロバイダーが侵害され、その侵入者が同社の顧客を狙ってフィッシング攻撃を仕掛けていると警告しました。 影響を受けた顧客のもとには、[email protected]から「重大なセキュリティ警告」を装った偽メールが届いており、Trezorのコ
ハードウェア暗号資産ウォレット「Trezor」を手がけるSatoshiLabsの顧客約67,000人がさらに、氏名・メールアドレス・電話番号・配送先住所を流出させ、フィッシング攻撃のリスクが高まっています。 「流出した情報は、詐欺メールや不正な電話・郵便物に悪用される可能性があり、被害を受けた個人が
すべての記事を読み込みました