顧客エンゲージメントプラットフォームのBrevoがサプライチェーン攻撃の被害に遭い、10万件を超えるウェブサイトに悪意あるコードが注入されました。
Brevoは9月10日に最初の侵害を受けました。脅威アクターがBrevoのSAML SSO処理の脆弱性を悪用し、暗号資産ストレージプロバイダーのTrezorのアカウントを含む138件のアカウントに不正アクセスしました。
攻撃者はこのうち6つのアカウントからフィッシングメールを送信し、43件のアカウントから連絡先情報をエクスポートしたと、Brevoはインシデント通知で明らかにしています。
同社はこの不正アクセスを封じましたが、攻撃者は9月14日に再び侵入しました。今度は侵害された長期有効なCloudflare APIキーを悪用し、ワーカーをデプロイしました。
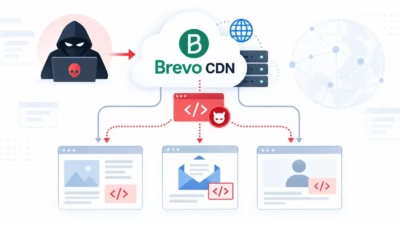
このワーカーは、brevo.comとsibforms.com、さらにBrevoの顧客がウェブサイトに埋め込んでいる3つのJavaScriptファイルに悪意あるスクリプトを注入したと、同社は事後検証レポートで説明しています。
「このスクリプトは、選ばれた訪問者に対して偽の『Cloudflare、あなたが人間であることを確認してください』というページを表示し、コンピューター上でコマンドを貼り付けて実行するよう指示しました。これはClickFixと呼ばれるソーシャルエンジニアリング手法です」とBrevoは説明しています。
Brevoのウィジェットを埋め込んでいるWordPressサイトでは、訪問者が管理者としてログインしていた場合、このスクリプトはプラグインの展開・実行を試みました。
この悪意あるワーカーはおよそ5時間半にわたって稼働していましたが、Brevoはこれを削除し、侵害されたAPIキーおよび認証情報を失効させました。
「私たちの調査によると、このキーが最初に悪用されたのは2026年8月下旬です。9月14日より前に顧客向けページへ悪意あるコンテンツが注入された形跡は見つかっていません」とBrevoは述べています。
サイバーセキュリティ企業のSansecによると、マルウェアはおよそ4時間にわたって配信されており、10万件を超えるウェブサイトが影響を受けた可能性が高いとしています。
同社は、Brevoを利用しているすべてのサイトについて、侵害の可能性がないか確認するよう推奨しています。管理者は不正なプラグインのインストールがないか確認する必要があり、偽の認証ページを表示されたサイト訪問者は、自身の端末にマルウェアが存在しないか確認すべきです。
「Brevoはもはや悪意あるコードを配信していません。しかし、あなたのWordPressサイトにはバックドアが仕込まれている可能性があり、あなたの顧客がClickFix詐欺に引っかかっている可能性もあります」とSansecは指摘しています。
翻訳元: https://www.securityweek.com/brevo-supply-chain-attack-injects-malware-into-100000-websites/