
データ侵害後、Free Mobileを装った巧妙なフィッシングメールが出現
フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。この漏えい以降、Free
フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。この漏えい以降、Free
フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2,700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。漏えい以降、Free
Cloudflareは、パブリック認証局(CA)になる計画を発表しました。これにより、無料で自動化されたTLS証明書の新たな供給源が生まれ、Web公開鍵基盤(WebPKI)に冗長性がもたらされます。 同社はまだ証明書の発行を始めていませんが、世界的に認知されたCAを運営するために必要な、信頼確立とインフラ整備には着手
接続タイムアウト エラーコード 522 2026-09-30 06:26:38 UTC
Cloudflareは、パブリック認証局(CA)になる計画です。認証局とは、Webサイトが通信の暗号化や身元の証明に使うデジタル証明書を発行する組織を指します。同社によると、このCAは従来型の証明書に加え、ポスト量子型の「Merkle Tree Certificates(MTC)」も発行します。MTC
プレスリリース米カリフォルニア州サンフランシスコ、2026年9月29日 – コネクティビティクラウドのリーディングカンパニーであるCloudflare, Inc.(NYSE: NET)は本日、パブリック認証局(CA)事業に参入する意向を発表しました。CAは、Webサイトが通信を暗号化し、訪問者に身元を証明するために必要
マルウェアの配布者が、Googleのスポンサー広告を悪用して「Plus 5.6」という名前の悪意あるChatGPTカスタムGPTを拡散しています。このカスタムGPTは、ユーザーを偽のCloudflare CAPTCHA認証へ誘導し、最終的にリモートアクセス型トロイの木馬(RAT)をダウンロード・実行さ
Cloudflareは、無料のオープンソースコンテンツ管理システム(CMS)「EmDash 1.0」をリリースしました。各プラグインをサンドボックス内の独立した実行環境に閉じ込めるのが特徴です。プラグインが最初に使えるのは、自分専用のストレージだけです。サイトのコンテンツ、メディア、ユーザー、シークレ
終了したコンテナは、一時データもろとも完全に消え去るのが本来の設計です。ところが、Cloudflareの広大なインフラでは、機密情報の断片が物理ディスクブロックの前の所有者から消えずに残っていました。同社は最近、Cloudflare Containersの深刻な脆弱性を修正しました。この重大な欠陥
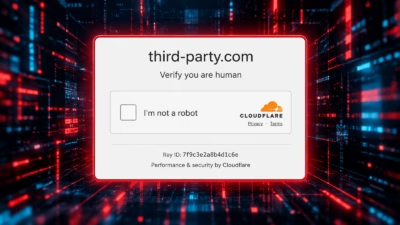
開発者向けドキュメントやコード例でプレースホルダーとしてよく使われる「third-party.com」というドメインが、Windowsユーザーを騙してPowerShellコマンドを実行させようとする偽のCloudflare認証ページを配信していることが分かりました。 third-party.comというドメインは、開
すべての記事を読み込みました