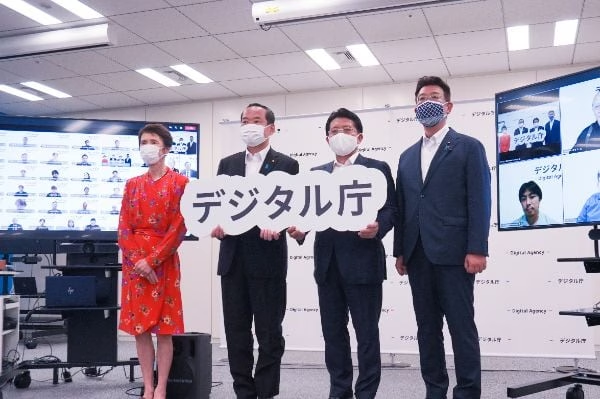
日本のデジタル庁は、政府機関が共同利用するガバメントソリューションサービスのネットワークが外部の第三者から不正アクセスを受けたことを確認しました。この侵害により、政府職員および民間企業従業員を合わせて約24万6,000人分の個人情報が流出した可能性があります。
同庁によると、今回の事案は外部ネットワーク接続に使用していた機器の脆弱性に起因しており、5月下旬から外部の攻撃者が内部ファイルにアクセスできる状態になっていたとみられます。デジタル庁が侵入を検知したのは6月25日で、保守運用担当者に割り当てられたアカウントから大量のデータが引き出されていたことがきっかけでした。
調査の結果、7月9日に侵害が確認され、侵害を受けた機器の外部通信を遮断するとともに、悪用されたアカウントを停止する対応が取られました。
The Japan Timesの報道によると、木原稔官房長官は、多重のセキュリティ対策と24時間体制の監視を行っていたにもかかわらず今回の事案が発生したことについて、政府として重く受け止めていると述べました。
松本尚デジタル大臣も記者団に対し、「誠に申し訳ございません。本件を極めて重く受け止めており、再発防止に全力を尽くしてまいります」とコメントしました。
デジタル庁の確認によれば、今回の事案は国民向けの公開サービスで保管する情報には影響しておらず、マイナンバー、銀行口座情報、年金番号といった機密性の高い情報も対象外でした。ただし、流出した可能性のあるファイルには、氏名約23万6,000件、メールアドレス約23万1,000件、電話番号約9万4,000件、住所約1,000件が含まれていました。対象となったのは、宮内庁や農林水産省を含む23の政府機関に所属する職員約18万9,000人分に加え、民間企業などに所属する関係者約5万7,000人分の情報です。
今回の侵害は、公共部門のIT基盤統合に内在する重大な脆弱性を浮き彫りにしています。
新型コロナウイルス感染症の流行を契機にテレワークが急増したことを受け、日本政府は2021年、各府省庁間のデータの縦割りを解消し、最新のゼロトラストセキュリティモデルの下で行政業務を効率化するため、ガバメントソリューションサービスを構築しました。しかし、15万人を超える職員を単一の共有基盤に集約したことで、一度の侵害が複数の組織に影響を及ぼしかねない、価値の高い攻撃対象を作り出す結果となりました。
政府システムの統合は保守運用を簡素化できる一方で、外部接続や特権アカウントが侵害された際の影響範囲を拡大させるリスクも伴います。
業務への影響と高まる脅威
デジタル庁は現時点で二次的な悪用は確認されていないとしていますが、流出した可能性のあるデータは標的型フィッシングの危険性をはらんでいます。仮に攻撃者がこの情報を保持していた場合、実在する業務用メールアドレスや電話番号、組織間の関係性を利用して、政府職員を狙った説得力のあるフィッシングやなりすまし攻撃を仕立てられる恐れがあります。
今回の侵入事案は、国内全体で広がるサイバー脅威の急増を象徴するものでもあります。日本国内では2026年上半期にランサムウェア攻撃が123件確認されており、これは警察庁が統計を取り始めて以来、半期ベースで過去最多の件数となりました。
セキュリティ担当者にとって、今回の事案はゼロトラストアーキテクチャが依然として継続的な検証、迅速なパッチ適用、多層防御に依存していることを改めて示すものです。組織はインターネットに接続された機器への迅速なパッチ適用、委託業者アカウントに付与する権限の制限、異常な大量ダウンロードの監視、そして影響を受けた職員に対する標的型フィッシングやなりすまし攻撃への注意喚起を速やかに行う必要があります。
関連記事: 直近のAI駆動型攻撃、重大な脆弱性の悪用、大規模情報漏えい事案は、インターネットに接続されたシステムの弱点が組織をより広範なセキュリティ脅威にさらしかねないことを示しています。
翻訳元: https://www.esecurityplanet.com/cybersecurity/news-government-network-breach-apac-japan/