ロシア関与が疑われる脅威アクターが、CiscoのFirewall Management Center(FMC)技術における2件の脆弱性を連鎖させ、侵害したデバイス上で認証情報の窃取、内部ネットワークのスキャン、ライブトラフィックのキャプチャが可能な高度なマルウェアインプラントを展開していることが分かりました。
それぞれ別の報告書の中で、SophosとCiscoは、このマルウェアをCyclops Blinkの新バージョンと特定しました。Cyclops Blinkはモジュール式のボットネット兼バックドアで、米国および英国の政府機関が以前から関連付けていた、ロシア軍参謀本部情報総局(GRU)とつながりを持つ脅威アクター「Sandworm」によるものです。
Cisco FMCの2つの個別脆弱性
Ciscoは、今回のCyclops Blinkの活動を、自社のSecure FMCソフトウェアにおける2件の脆弱性に関わる3つの別個のキャンペーンの1つと説明しています。脆弱性の1つはCVE-2026-20079で、深刻度が最大値の認証バイパスの脆弱性です。認証されていないリモート攻撃者が対象デバイス上で任意のコードを実行し、基盤となるオペレーティングシステムへのroot権限を取得できてしまいます。2つ目の脆弱性はCVE-2026-20316として追跡されており、CVSSスコア5.3と深刻度は低いものの、リモート攻撃者が低い権限でログインした後、既存のFMCの脆弱性を利用して権限を昇格させることを可能にします。
Sandwormとの関連が疑われる脅威アクターは、これら2つの脆弱性を連鎖させ、まず脆弱なFMCシステム上にNetcatベースのリバースシェル兼プロキシツールをダウンロードし、それを使って新しいCyclops Blink亜種を展開しています。
Ciscoは先週、両方のバグに対するホットフィックスをリリースし、実際の攻撃活動の証拠があるとして、該当技術を使用する組織に対して直ちに適用するよう「強く推奨」しました。同社は今週中に、この2つの新たな脆弱性とFMCにおいて社内で発見されたその他の脆弱性への対策を含む、より広範で堅牢化されたリリースを提供する予定だとしています。Ciscoは「実際の悪用が確認されていることを踏まえ、堅牢化版のリリースを待たず、参照先のホットフィックスをできるだけ早く適用することを強く推奨します」と述べています。
Cyclops Blinkは2022年に初めて確認されたマルウェアで、当初はWatchGuardのファイアウォールを標的とし、その後ASUSのデバイスも標的に加わりました。主な機能としては、侵害したデバイスに関する情報をコマンド・アンド・コントロール(C2)サーバーへビーコン送信すること、悪意のあるファイルをダウンロードして実行すること、新たなモジュールを追加して機能を拡張することなどが含まれます。
このマルウェアは再起動や正規のファームウェアアップデートを経ても存続できるため、駆除が困難でした。しかし、FBIが裁判所の許可を得た作戦を主導し、被害者のデバイスにアクセスしてCyclops Blinkマルウェアをコピーした上で、これを削除しました。
Cyclops Blinkの大幅なアップグレード
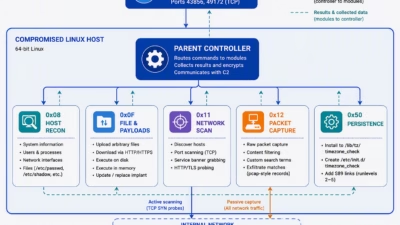
Sophosによれば、最新の亜種はオリジナル版の多くの機能を維持しつつ、いくつかの新機能を追加しているとのことです。最も大きな変化は、このマルウェアが、オリジナル版で使われていた旧来の32ビットPowerPCアーキテクチャではなく、64ビットのx86-64版Linuxシステム上で動作するようになった点です。また、ベンダー固有のファームウェアを改変する手法ではなく、汎用的なLinuxの永続化手法を用いるようになりました。
新しいCyclops Blink亜種は、能動的なネットワークスキャンとパケットキャプチャの機能を追加したほか、データ収集機能を拡張し、パスワードハッシュ、プロセスのコマンドライン、CPU情報、設定データも収集対象に含めています。Sophosによれば、こうした変更により、Cyclops Blinkはより幅広いLinuxベースのネットワーク機器に対応できるようになった可能性があり、攻撃者に偵察および情報収集のためのより強力なプラットフォームを与えることになるとしています。
Sophosの研究者は次のように記しています。「2026年のCyclops Blinkのサンプルに見られる汎用的なSysV永続化機構により、WatchGuard固有のファームウェアへの依存がなくなった一方、能動的なネットワークスキャンと選択的なパケットキャプチャにより、このインプラントの情報収集能力は大幅に拡張されています」「Cisco FMCデバイスでの発見は、侵害されたネットワーク管理インフラがもたらすリスクを浮き彫りにしています」
侵害されたネットワーク機器やその他のエッジデバイスは、攻撃者により広範な環境を見渡せる特権的な視点を与えてしまい、トラフィックの観察やネットワークの探索、さらなる攻撃の実行を可能にしてしまう、と同ベンダーは指摘しています。
今回の新たなCyclops Blinkキャンペーンに加え、他に2つのグループがCVE-2026-20079とCVE-2026-20316を積極的に悪用しています。Cisco TalosがUAT 12197として追跡している1つ目のクラスターは、CVE-2026-20079を悪用してWebシェルとJavaベースのコマンド実行ツールを設置し、認証情報を窃取しています。もう一方の脅威クラスターUAT 11988は、CVE-2026-20316を悪用してQilinランサムウェアを配布しています。
Sophosは、今回の新たなCyclops Blinkキャンペーンについて、ロシアとの関連を高い確度で認めており、同ベンダーが「Iron Viking」として追跡しているSandwormとの関連についても中程度の確度で評価しています。研究者らは「脅威グループの帰属に関する確度が低いのは、Iron Vikingと2026年に観測された展開活動とを直接結び付ける決定的な証拠が存在しないためです」と記しています。
Sandwormは、スパイ活動と破壊的なサイバー作戦の両方で知られるロシア国家支援のハッキンググループです。同グループは、過去10年間で最も重大な影響を及ぼしたサイバー攻撃のいくつかと関連付けられており、その中にはウクライナの電力網を停止させた攻撃やNotPetyaの大規模感染も含まれます。さらに近年、Sandwormはインターネットに面したインフラの脆弱性を利用する範囲を広げ、ウクライナやその他の地域の組織へのアクセスを獲得する一方、重要インフラやその他の戦略的に重要な組織を標的にし続けています。