侵害されたCisco Secure Firewall Management Center(FMC)アプライアンス上で、Cyclops Blinkの新たな亜種が再び確認されました。すでに成熟していたモジュール型インプラントに、内部ネットワークへの能動的なスキャン機能とプログラム可能なパケット傍受機能が新たに追加されています。
今回の活動はロシア関連である可能性が高いと評価されており、IRON VIKING(Sandworm、Seashell Blizzardとしても追跡されている)との関連性は中程度の確度で指摘されています。
Cisco Talosは9月9日、FMCを悪用したより広範な攻撃活動を公表し、攻撃者がCVE-2026-20079とCVE-2026-20316という2件の脆弱性を悪用してアクセスを獲得し、リバースシェルとプロキシツールを展開してデバイス情報を窃取したうえで、最終的にCyclops Blinkをインストールしていたと警告しました。
CVE-2026-20079は認証バイパスの脆弱性で、認証されていないリモート攻撃者が影響を受けるFMCデバイス上でスクリプトを実行しrootアクセスを取得できる可能性があります。一方CVE-2026-20316は、権限の低いアカウントでのログインを可能にします。
今回の動きは、Cyclops Blinkにとって大きな進化を意味します。このマルウェアファミリーは2022年、米英当局によってGRU傘下のSandworm作戦グループの犯行であると公式に帰属が確認されていました。
これまでのサンプルは主に、32ビットPowerPC Linuxで動作するWatchGuard Fireboxデバイスを標的としていました。
今回新たに確認されたビルドは64ビットのx86-64 ELFインプラントで、汎用的なSystem V init方式による永続化を採用しています。これにより、より幅広いLinuxベースのネットワーク管理機器、VPN機器、ルーティング機器、セキュリティアプライアンス間で移植可能になっている可能性があります。
Securitytraining courses
「timezone_check」と名付けられたこのインプラントは、1つの親コントローラーと、フォークされた5つのワーカーモジュールを通じて動作します。
コントローラーは自身を[kworker/0:1]と偽装しており、プロセス一覧において正規のLinuxカーネルワーカーの活動であるかのように見せかける名前です。
コントローラーは専用のプロセス間通信チャネルを通じて各モジュールを統制し、設定情報を同期させ、収集した出力データを暗号化したうえで、TLSで保護された外部へのコマンド&コントロール(C2)通信を通じて送信します。
コントローラーはまた、C2への接続を維持するためにローカルのファイアウォールポリシーも変更します。インプラントのC2通信に使用されるTCPポート43856番と49172番に対して、iptablesのOUTPUTチェーンにACCEPTルールを追加します。
Sophos Counter Threat Unit(CTU)の研究者らが分析したところによれば、timezone_checkと名付けられたこの64ビットLinux実行ファイルは2026年8月に確認されました。
Cyclops Blinkの亜種
このマルウェアにはC2アドレス「89[.]34[.]96[.]56」がハードコードされており、従来型の証明書検証を行わずにTLSセッションを試み、HTTPではなく独自プロトコルを介してデータをやり取りします。
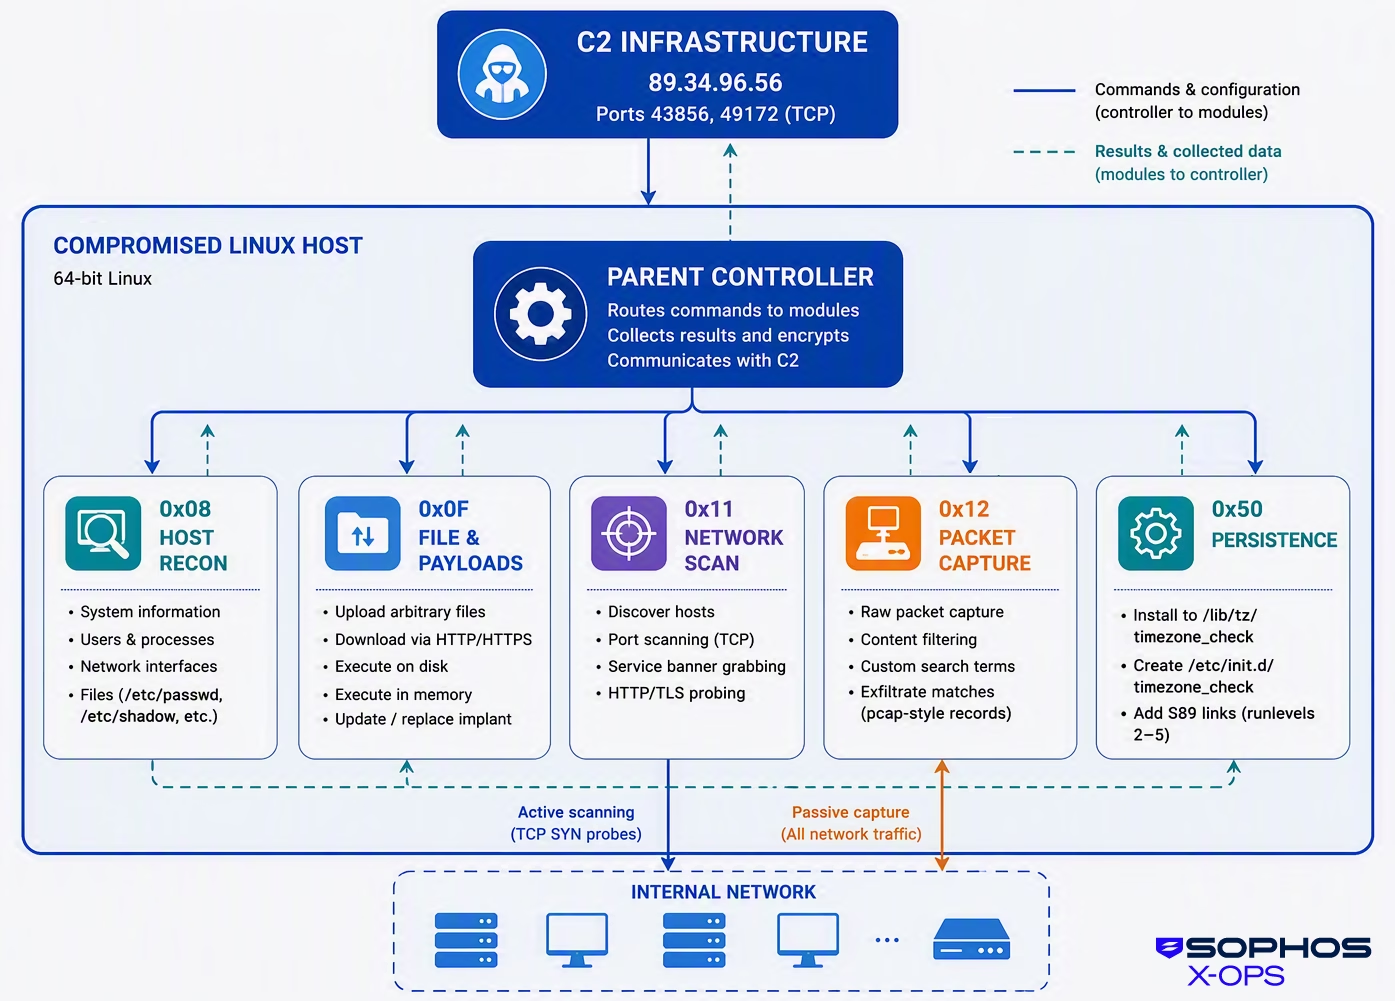
C2の設定はリモートから調整可能で、攻撃者側はC2アドレスの変更、即時ビーコンの強制送信、通信間隔の変更、インプラントの再起動、代替ワーカーモジュールの読み込みなどを行えます。
このモジュール構成により堅牢性が確保されるとともに、複数の監視タスクや侵害後の作業を並行して実行することが可能になっています。
最も重大な追加機能は、ネットワーク探索と選択的なトラフィック収集を行うモジュールです。
モジュール0x11は、ローカルに接続されたIPv4ネットワークを列挙し、攻撃者が指定した範囲、あるいは管理、ファイル共有、Web、ディレクトリ、VPN、VMware、ネットワーク管理といった各種サービスに紐づく組み込みのポートリストをスキャンします。
このスキャナーは、生パケットソケットを通じて細工したEthernetフレーム、IPv4フレーム、TCPフレームを送信し、SYN-ACK応答によって開いているポートを特定します。さらに軽量なTCPハンドシェイクを実行し、HTTP応答の取得やTLSプロービングも行えます。
組み込みの標的には、SSH、Telnet、SMB、LDAP、DNS、SNMP、VMware関連サービス、HTTP/HTTPS、VPN関連ポートが含まれます。
FMCが持つ特権的な立場を悪用することで、この機能はインターネットから直接アクセスできない内部の管理システムやサービスを露出させてしまう恐れがあります。
モジュール0x12は、標的を絞ったパケットキャプチャ機能を追加します。AF_PACKETの生ソケットを開いて可視範囲内のEthernetフレームを収集し、IPv4のTCP/UDPペイロードを解析したうえで、Aho-Corasick方式に似た複数パターンマッチングによる検索を行います。
すべてのトラフィックを窃取するのではなく、攻撃者は継続時間、プロトコルやアドレスによるフィルター、ポート、検索キーワードなどを設定できます。
マッチしたパケットはタイムスタンプ付きのpcap形式レコードとして保存され、平文の認証情報、認証用クッキー、アクセストークン、管理コマンド、機密性の高いアプリケーションデータなどが露出する可能性があります。
Datarecovery services
このマルウェアは、自身を/lib/tz/timezone_checkにコピーし、/etc/init.d/timezone_checkを作成し、ランレベル2から5向けのSysV起動リンクをインストールすることで永続化を維持します。
タイムゾーンをテーマにしたパス名やサービス名は、無害に見せかけることを意図したものです。また、インプラントが/libや/etc配下に書き込みを行う必要があることから、インストールが成功している時点でroot権限での実行が強く示唆されます。
別のモジュールは、ファイルのアップロード、HTTP/HTTPS経由でのダウンロード、任意ペイロードの実行、メモリ上でのコード読み込みに対応しています。
ダウンロードしたELFバイナリを追加モジュールとして登録することも可能で、攻撃者はフレームワーク全体を置き換えることなくインプラントの機能を拡張できます。
このモジュールはまた、転送先のホスト名を解決する際に、DNS over HTTPSアクセスを介してGoogle Public DNS(8.8.8.8)を使用しており、ローカルのリゾルバインフラを迂回することで、従来型のDNSログによる痕跡の発見を困難にしています。
今回のキャンペーンは、FMCおよび同種のネットワークエッジ管理システムが侵入拠点として極めて高い価値を持つものとして扱われるべき理由を如実に示しています。
Ciscoの観測によれば、UAT-11823は2件のFMC脆弱性を連鎖的に悪用したうえで、Netcatによるリバースシェル、プロキシツール、そしてCyclops Blinkの亜種をインストールしていました。
各組織は、Ciscoが提供しているホットフィックスを直ちに適用するとともに、FMCデバイス上に異常なSysVサービスやtimezone_check関連のパスがないか調査し、ポート43856番・49172番での外向きTLSセッションを確認し、生ソケットによるスキャン、不審な内部プロービング、疑わしいパケットキャプチャ行動がないか探索することが求められます。
今回復活したこのフレームワークは、単なる永続化用インプラントにとどまりません。
管理プレーンのアプライアンスが侵害された場合、Cyclops Blinkは内部偵察プラットフォームとして、また選択的なネットワーク監視センサーとして、さらにはSandworm関連のより広範な作戦活動の足がかりとして機能し得るのです。
侵害指標(IOC)
| Indicator | Type | Context |
| 89[.]34[.]96[.]56 | IPアドレス | Cyclops BlinkのC2サーバー |
| /lib/tz/timezone_check | ファイルパス | Cyclops Blinkの2026年版で使用 |
注: IPアドレスおよびドメインは、誤ってアクセスやリンク化されることを防ぐため、意図的に無害化表記(例: [.])としています。再度有効な形式に戻す作業は、MISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンス環境内でのみ行ってください。
★ メトリクスに基づく7段階のAI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/cyclops-blink-variant/