
「Sandworm」、Ciscoの脆弱性を連鎖悪用しCyclops Blinkを展開
ロシア関与が疑われる脅威アクターが、CiscoのFirewall Management Center(FMC)技術における2件の脆弱性を連鎖させ、侵害したデバイス上で認証情報の窃取、内部ネットワークのスキャン、ライブトラフィックのキャプチャが可能な高度なマルウェアインプラントを展開していることが分かりました。それぞれ別
ロシア関与が疑われる脅威アクターが、CiscoのFirewall Management Center(FMC)技術における2件の脆弱性を連鎖させ、侵害したデバイス上で認証情報の窃取、内部ネットワークのスキャン、ライブトラフィックのキャプチャが可能な高度なマルウェアインプラントを展開していることが分かりました。それぞれ別
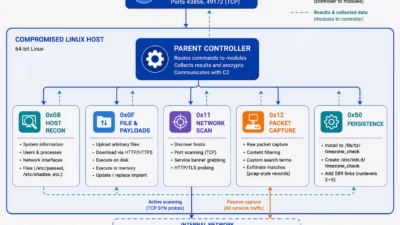
侵害されたCisco Secure Firewall Management Center(FMC)アプライアンス上で、Cyclops Blinkの新たな亜種が再び確認されました。すでに成熟していたモジュール型インプラントに、内部ネットワークへの能動的なスキャン機能とプログラム可能なパケット傍受機能が新たに追加されてい

2026年8月、Counter Threat Unit™(CTU)の研究者は、複数の侵害されたCisco Firewall Management Center(FMC)デバイス上で発見された、timezone_checkという名前の悪質な64ビットLinux実行ファイルを分析しました。この高度なモジュール型インプラント
Cisco Talosは、Cisco Secure Firewall Management Center (FMC)ソフトウェアに存在する2件の脆弱性を、脅威アクターが実際に悪用していると警告しています。このうちの1件は認証バイパスの深刻な脆弱性で、未認証のリモート攻撃者が対象アプライアンスに対してroot権限レベル
Cisco Talosによると、最近パッチが適用されたSecure Firewall Management Center(FMC)の2件の脆弱性が、ランサムウェアおよび国家支援型攻撃と関連する3つの脅威クラスターによって悪用されていたことが判明しました。 攻撃では、最高深刻度の認証バイパスの脆弱性であるCVE-202