
Sandworm関連の「Cyclops Blink」が復活、ネットワークスキャンとパケット傍受機能を追加
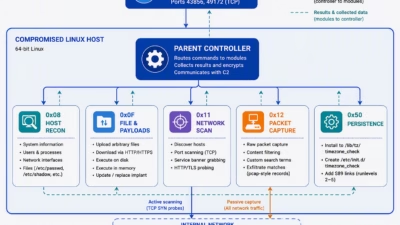
侵害されたCisco Secure Firewall Management Center(FMC)アプライアンス上で、Cyclops Blinkの新たな亜種が再び確認されました。すでに成熟していたモジュール型インプラントに、内部ネットワークへの能動的なスキャン機能とプログラム可能なパケット傍受機能が新たに追加されてい
侵害されたCisco Secure Firewall Management Center(FMC)アプライアンス上で、Cyclops Blinkの新たな亜種が再び確認されました。すでに成熟していたモジュール型インプラントに、内部ネットワークへの能動的なスキャン機能とプログラム可能なパケット傍受機能が新たに追加されてい
Cisco Talosによると、最近パッチが適用されたSecure Firewall Management Center(FMC)の2件の脆弱性が、ランサムウェアおよび国家支援型攻撃と関連する3つの脅威クラスターによって悪用されていたことが判明しました。 攻撃では、最高深刻度の認証バイパスの脆弱性であるCVE-202
国家の支援を受けた攻撃者と金銭目的の攻撃者が、Cisco Secure Firewall Management Center(FMC)の重大な認証バイパス脆弱性であるCVE-2026-20079を積極的に悪用しています。FMCはネットワーク全体で複数のCisco Secure Firewallデバイス
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Cisco Secure Firewall Management Center(FMC)に存在する重大な脆弱性(CVE-2026-20316)について、実際の悪用が確認されたとして、既知の悪用済み脆弱性(KEV)カタログに追加しました。Cybersecur
ネットワーク全体で複数のCisco Secure Firewallデバイスを一元管理するプラットフォームであるCisco Secure Firewall Management Center(FMC)に存在する静的認証情報の脆弱性(CVE-2026-20316)が、攻撃者によって悪用されているとCISA
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Cisco Secure Firewall Management Center(FMC)に影響を及ぼす、実際に悪用が確認されているゼロデイ脆弱性(CVE-2026-20316)について緊急の警告を発しました。 この脆弱性はハードコードされたパスワードに起因

Ciscoは水曜日、自社のSecure Firewall Management Center(FMC)製品に影響を及ぼす、実際に悪用が確認されているゼロデイ脆弱性に対するパッチを発表しました。 この脆弱性はCVE-2026-20316として追跡されており、静的認証情報に関する問題であると説明されています。具体的には、

Ciscoは、Secure Firewall Management Center(FMC)に存在する静的認証情報の脆弱性(CVE-2026-20316、深刻度「高」)が、ゼロデイ攻撃で悪用され、脆弱なデバイスへの不正アクセスに使われていたと警告しています。 この脆弱性は、Cisco Secure FMCソフトウェアに